الاختراق الأخلاقي والقبعات السوداء: الإذن والقانون والإفصاح وكيف يعمل المدافعون
 aldawsari
الاختراق الأخلاقي والقبعات السوداء يستخدمان أحياناً المعرفة نفسها، لكن الفرق بينهما ليس في المهارة ولا في الأدوات، بل في ثلاثة أشياء: الإذن المكتوب من صاحب النظام، والهدف من العمل، وما يحدث بالنتائج. فالمختبر الأخلاقي يعمل بعقد ونطاق محدد ويسلم تقريراً يصلح الثغرات، والمهاجم يعمل دون إذن ليسرق أو يبتز أو يخرب، وما يفعله جريمة في كل الدول تقريباً. وهذا المقال مفاهيمي في أغلبه: الأدوار، والإذن، والإفصاح المسؤول، والمسارات المهنية. لكننا نقيس فيه أيضاً ما يراه المدافع: نفحص سيرفراً يملكه المختبر من جهاز آخر في المختبر نفسه، ونعد ما وصل إليه من حزم، ثم نفعل قاعدة كشف ونرى كيف تغيرت النتيجة.
نمر بالألوان الثلاثة، والإذن ونطاق العمل، وما يراه المدافع، والإفصاح المسؤول، والقانون، ثم المسارات المهنية وكيف تتعلم بأمان.
الألوان الثلاثة
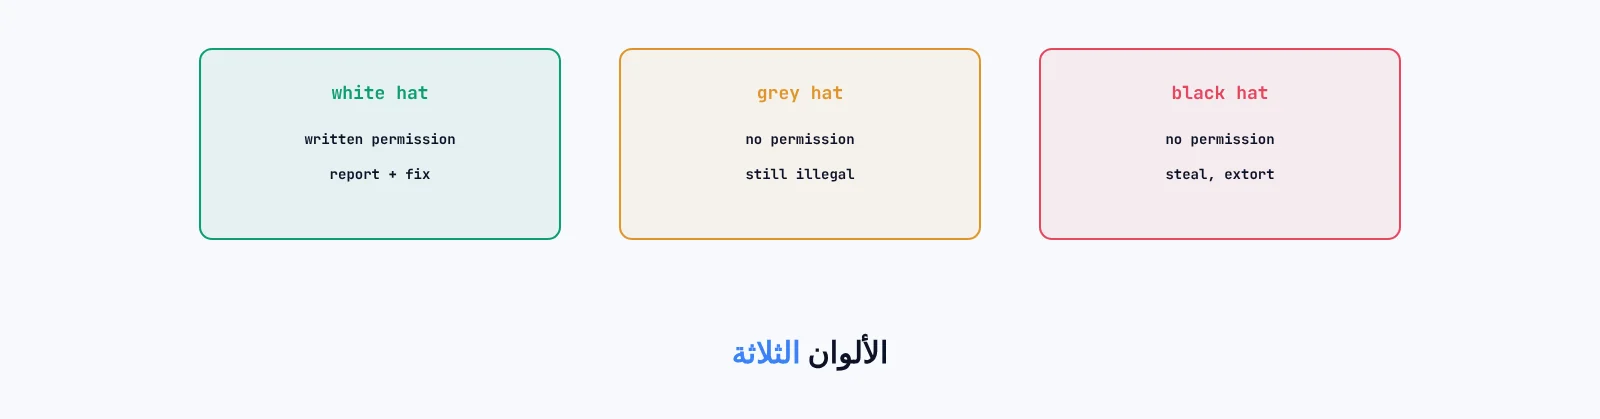
القبعة البيضاء مختص أمن يعمل بإذن صريح: موظف في فريق أمن الشركة، أو مستشار بعقد لاختبار الاختراق، أو باحث يشارك في برنامج مكافآت يحدد قواعده صاحب النظام. والقبعة السوداء يدخل الأنظمة دون إذن لمصلحته: سرقة بيانات، أو برمجيات فدية، أو بيع وصول لغيره. وبينهما القبعة الرمادية، من يفحص نظاماً دون إذن ثم يبلغ صاحبه، وهذا رغم النية الحسنة قد يكون مخالفاً للقانون، لأن الدخول نفسه دون إذن هو المخالفة. وفي الشركات تسمى الأدوار بالألوان أيضاً: الفريق الأحمر يحاكي المهاجم بإذن، والفريق الأزرق يدافع ويراقب، والفريق البنفسجي يجمعهما ليحول كل هجوم تجريبي إلى قاعدة كشف.
الإذن ونطاق العمل
scope.txt  (engagement lab-2026-11, signed by the owner, window 2026-11-15 .. 2026-11-30)
10.44.0.0/29
$ python3 guard.py scope.txt TARGET        # run before any test
10.44.0.2:  IN SCOPE (date 2026-11-16)       rc=0
10.44.0.9:  OUT OF SCOPE - stop              rc=3     (/29 ends at .7)
10.44.9.9:  OUT OF SCOPE - stop              rc=3
192.0.2.10: OUT OF SCOPE - stop              rc=3
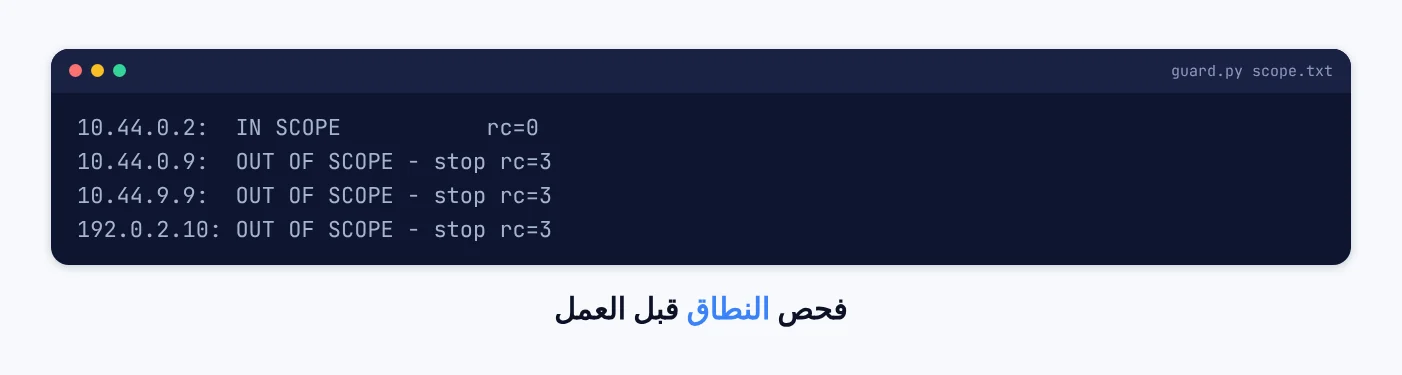
قبل أي اختبار يوقع صاحب النظام وثيقة تحدد: الأنظمة المشمولة بعناوينها، وما هو مستثنى صراحة، والنافذة الزمنية، والأساليب الممنوعة كتعطيل الخدمة، وجهة الاتصال إن حدث خلل، ومتى يتوقف الاختبار فوراً. والخطأ الشائع ليس النية السيئة بل عنوان خاطئ بحرف واحد. ولهذا يضع المختبرون فحصاً آلياً قبل كل أداة. كتبنا فحصاً صغيراً يقرأ ملف النطاق والتاريخ، فقبل العنوان داخل الشبكة المتفق عليها ورفض ثلاثة عناوين، أحدها قريب جداً من النطاق لكنه خارج حدوده. وهذا الملف نفسه هو ما تعرضه على صاحب النظام ليتأكد أنك لم تتجاوز ما اتفقتما عليه.
ما يراه المدافع
own lab only: scanner namespace 10.44.0.9 -> lab server namespace 10.44.0.2
nmap -n -Pn -sT --top-ports 1000 10.44.0.2
no detection:   22/tcp open, 80/tcp open, 998 closed           scanned in 0.21 seconds
defender side:  1000 SYN packets to 1000 distinct ports, first to last within 0.010 s
detection rule (nftables): more than 20 new connections/s from one address -> set "scanners" for 60 s
with detection: 22/tcp open, 39 closed, 960 filtered (no response)  scanned in 60.86 seconds
                rule counter: 1007 packets dropped from the flagged address
normal request from the same address after the 60 s timeout: 200
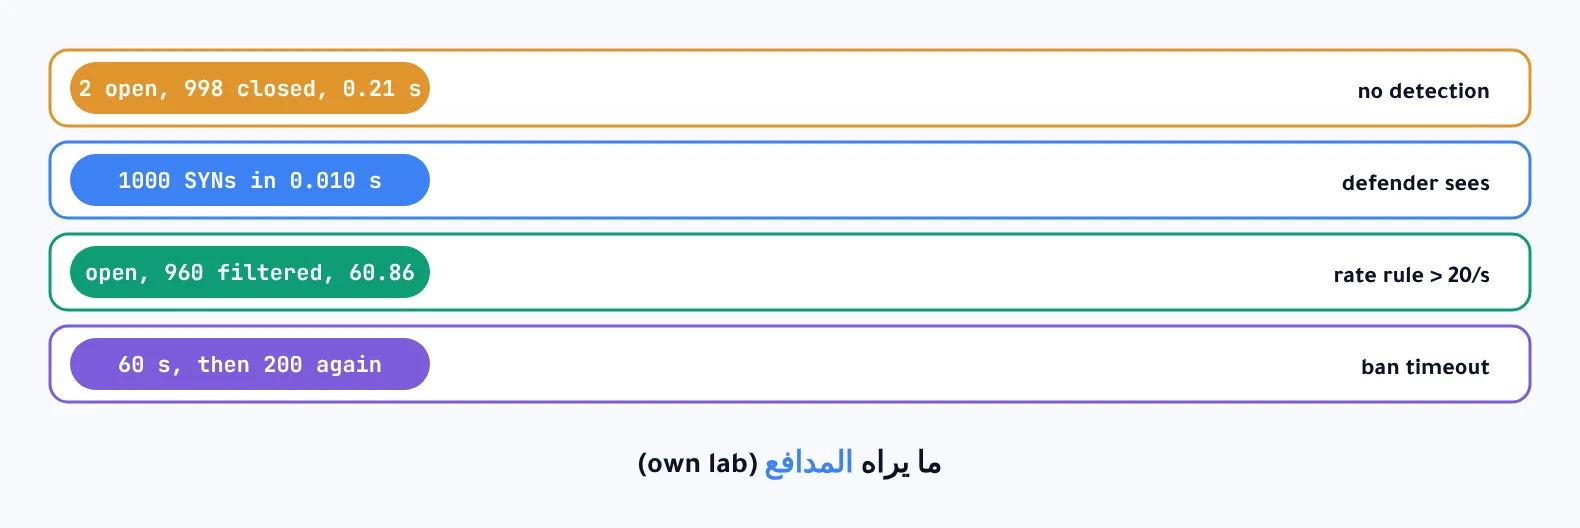
من جهة المدافع، الفحص ليس خفياً: ألف محاولة اتصال بألف منفذ مختلف خلال جزء من مئة من الثانية، نمط لا يصدر عن زائر عادي أبداً. وفعّلنا قاعدة بسيطة تضع أي عنوان يفتح أكثر من عشرين اتصالاً جديداً في الثانية في قائمة إسقاط لمدة دقيقة. فتغيرت الصورة كلها: لم يرَ الفاحص إلا منفذاً مفتوحاً واحداً بدل اثنين، وصار 960 منفذاً صامتاً، وطال الفحص من خُمس ثانية إلى دقيقة. ولاحظ أن الحظر انتهى بعد ستين ثانية فعاد الطلب العادي يعمل، وهذا مقصود حتى لا يُحظر مستخدم حقيقي إلى الأبد. وفي الاختبار المأذون، يُبلغ فريق المراقبة مسبقاً بعنوان الفاحص، أو يُترك دون إبلاغ عمداً لقياس سرعة اكتشافه. وتحويل هذه الأنماط إلى حظر آلي على سيرفرك في كشف التسلل بـ fail2ban وAIDE.
الإفصاح المسؤول
/.well-known/security.txt   (RFC 9116)
Contact: mailto:security@lab.example
Expires: 2027-11-15T00:00:00.000Z
Preferred-Languages: ar, en
Policy: https://lab.example/security-policy
Acknowledgments: https://lab.example/hall-of-fame
checker:  status 200, text/plain, 5 fields, Contact present, Expires present, expires in 363 days
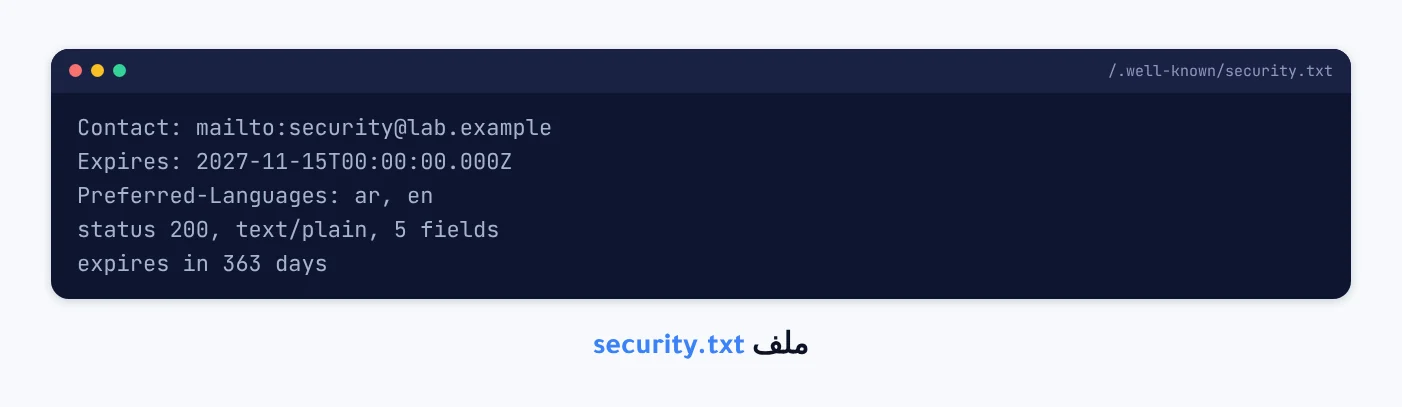
حين يجد باحث ثغرة في نظام، فالطريق الأخلاقي أن يبلغ صاحبه سراً، ويعطيه وقتاً معقولاً للإصلاح، ولا ينشر التفاصيل إلا بعد الإصلاح أو بعد انتهاء المهلة المتفق عليها. ولا يستغل الثغرة أبعد مما يلزم لإثباتها، ولا يطلع على بيانات المستخدمين أو يحتفظ بها. والملف security.txt يجيب عن أول سؤال يواجه الباحث: لمن أكتب؟ نشرناه على سيرفر المختبر وفحصناه بسكربت، فوجد الحقلين الإلزاميين، وتاريخ انتهاء بعد أقل من سنة كما يوصي المعيار، حتى لا يبقى عنوان تواصل قديم منشوراً. وإن كان لموقعك برنامج مكافآت، فاكتب فيه بوضوح ما هو مسموح وما هو ممنوع، فهذا هو الإذن الذي يحمي الباحث.
القانون
الدخول إلى نظام دون إذن جريمة في أغلب الدول، حتى لو لم يُسرق شيء، وحتى لو كان القصد «التجربة». وفي المنطقة العربية قوانين خاصة بالجرائم المعلوماتية، مثل نظام مكافحة الجرائم المعلوماتية في السعودية وقوانين مماثلة في دول أخرى، تجرم الدخول غير المشروع والتنصت وتعطيل الأنظمة. والإذن المكتوب هو الفرق القانوني بين المختبر والمهاجم، ولهذا لا يبدأ محترف عملاً بإذن شفهي، ولا يختبر نظام طرف ثالث، كمزود الاستضافة أو خدمة سحابية، دون الرجوع إلى سياسة ذلك الطرف أيضاً.
المسارات المهنية وكيف تتعلم بأمان
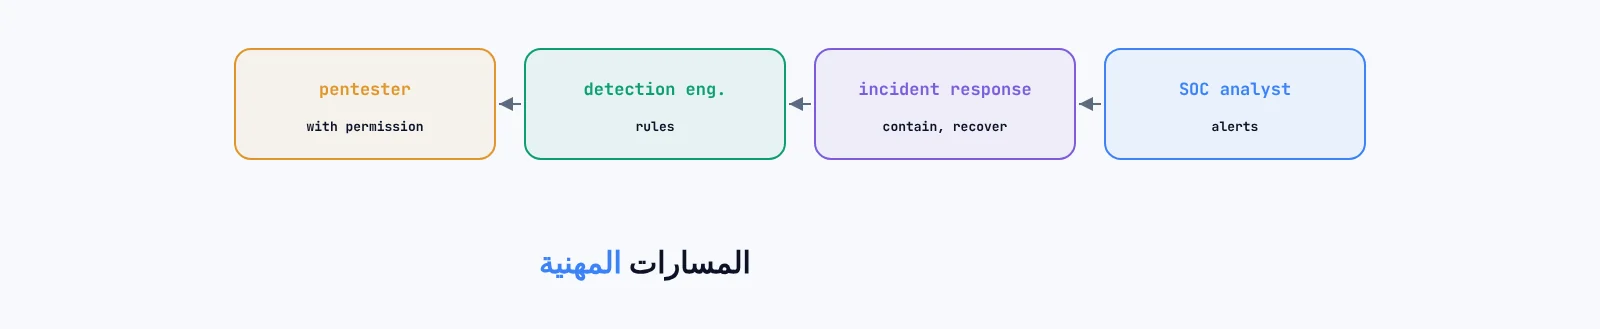
أغلب وظائف الأمن دفاعية: محلل في مركز عمليات الأمن يقرأ التنبيهات، ومستجيب للحوادث، ومهندس يبني أنظمة الكشف، ومختص أمن تطبيقات يراجع الكود، ومختص حوكمة وامتثال. واختبار الاختراق مسار واحد منها، ويحتاج قبل الأدوات أساساً متيناً في الشبكات ولينكس والويب. والتعلم يكون على أنظمتك: مختبر معزول بآلات افتراضية تملكها، ومنصات تدريب قانونية صُممت لذلك، ومسابقات التقاط العلم. وبناء هذا المختبر بحيث لا يتسرب منه شيء إلى شبكتك المنزلية مشروح بالقياس في بناء مختبر اختبار اختراق معزول.
أخطاء شائعة
«الأداة قانونية فالعمل قانوني»
القانون يسأل عن الإذن لا عن الأداة.
إذن شفهي
لا يحميك إن حدث خلل، فاطلبه مكتوباً بنطاق وتاريخ.
عنوان خارج النطاق بخطأ كتابي
افحص كل هدف آلياً قبل البدء.
نشر الثغرة قبل إصلاحها
يعرض المستخدمين للخطر ويخالف الإفصاح المسؤول.
أسئلة يطرحها الناس
هل أبدأ بشهادة؟
ابدأ بالأساسيات العملية في مختبرك، والشهادات تأتي لتثبت ما تعلمته لا لتعلمك إياه.
وجدت ثغرة صدفة في موقع، ماذا أفعل؟
توقف فوراً، ولا تكمل الاستكشاف، وأبلغ صاحب الموقع عبر security.txt أو بريد الأمن، دون أن تحتفظ بأي بيانات.
الخلاصة
الفرق بين الأخلاقي والمهاجم هو الإذن المكتوب والنطاق والهدف. وفحص النطاق الآلي قبل عنواناً واحداً ورفض ثلاثة. ومن جهة المدافع ظهر فحص 1000 منفذ كألف محاولة خلال 0.010 ثانية، وقاعدة كشف واحدة أطالته من 0.21 ثانية إلى 60.86 وأخفت 960 منفذاً. وملف security.txt بحقليه الإلزاميين وانتهاء بعد 363 يوماً يجعل الإفصاح المسؤول ممكناً.