دليل مهندس البرمجيات لفهم Docker وتشريح صور لينكس
 aldawsari
ما الذي يحدث فعلياً عندما تشغّل حاوية؟
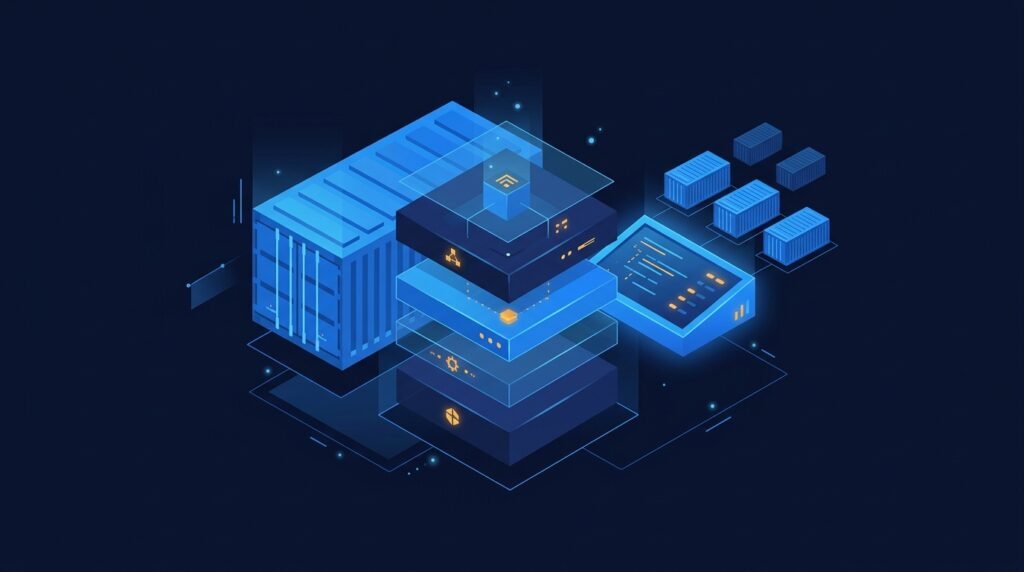
الحاوية (Container) ليست حاسوباً افتراضياً مستقلاً ولا تحوي نظام تشغيل كامل، بل هي عملية عادية (Process) معزولة تعمل مباشرة فوق نواة نظام لينكس المضيف (Host Kernel). عندما تطلب من محرك Docker تشغيل حاوية معينة، فإنه لا يُقلع بنظام جديد ولا يُحمّل عتاداً وهمياً، بل يوجّه النواة لتطويق تلك العملية بسياج أمني صارم يمنعها من رؤية باقي النظام أو استنزاف موارده دون إذن.
هذا السحر الهندسي يقوم في الأصل على ثلاث ركائز مدمجة في نواة لينكس منذ سنوات:
- مساحات الأسماء (Namespaces): تُحدد ما يمكن للعملية أن تراه. تفصل مساحة
PIDأرقام العمليات لتبدو عمليتك وكأنها العملية رقم 1 داخل الحاوية، وتفصل مساحةNETبطاقات الشبكة والمنافذ، بينما تعزل مساحةMNTمسارات نظام الملفات. - مجموعات التحكم (cgroups – Control Groups): تُحدد ما يمكن للعملية استهلاكه. تمنع الحاوية من التهام كامل الذاكرة العشوائية (RAM) أو احتكار المعالج (CPU)، مما يحمي استقرار الخادم المضيف.
- نظام الملفات المدمج (OverlayFS وتقنية chroot): يوفّر للحاوية شجرة ملفات جذرية (Rootfs) مستقلة تُوهم التطبيق بأنه يعمل داخل نظام ملفات كامل خاص به، بينما هو في الحقيقة يقرأ من طبقات مجمّعة بذكاء.
تشريح صور لينكس: كيف تُبنى الطبقات؟
لفهم الفارق بين الصورة (Image) والحاوية (Container)، تخيل الصورة على أنها مخطط هندسي غير قابل للتعديل يتألف من عدة طبقات للقراءة فقط (Read-Only Layers)، في حين أن الحاوية هي تجسيد حي لهذا المخطط يُضاف فوقه طبقة رقيقة جداً قابلة للكتابة (Writable Layer).
تعتمد محركات الحاويات على مبدأ يُعرف باسم “النسخ عند الكتابة” (Copy-on-Write). كل أمر تكتبه داخل ملف الإعداد مثل RUN أو COPY يُنشئ طبقة غير قابلة للتغيير تُخزّن الفارق فقط (Diff) عن الطبقة السابقة. عندما تُقلع الحاوية وتُعدّل ملفاً ما داخلها، لا يُعدّل الملف الأصلي في الصورة، بل تُنشئ النواة نسخة منه داخل الطبقة العلوية الخاصة بتلك الحاوية حصراً، وتختفي هذه النسخة بمجرد حذف الحاوية ما لم تُحفظ في مساحة تخزين مستقلة (Volume).
مقارنة صور الأساس: Alpine مقابل Debian-slim وDistroless
يقع كثير من المطورين في فخ البحث عن أصغر حجم ممكن للصورة دون النظر إلى التبعات الهندسية. اختيار صورة الأساس (Base Image) ينعكس مباشرة على سرعة البناء، والأمان، وتوافق المكتبات البرمجية:
- صورة Alpine Linux: مشهورة بصغر حجمها المفرط (حوالي 5 ميجابايت). تكمن المشكلة في اعتمادها على مكتبة C المصغرة
musl libcبدلاً منglibcالقياسية. بالنسبة للغات مثل Python أو Node.js، هذا الفارق يُجبر النظام على إعادة تجميع حزم C/C++ من مصادرها (Source compilation) بدلاً من تحميل عجلات جاهزة (Pre-compiled wheels)، ما يُطيل وقت البناء أضعافاً وقد يُدخل أخطاء أداء غير متوقعة في الإنتاج. - صورة Debian-slim: الخيار المتوازن للأغلبية الساحقة من التطبيقات. تأتي بحجم يتراوح بين 50 إلى 80 ميجابايت، لكنها مبنية بالكامل على
glibc، مما يضمن توافقاً شاملاً مع حزم البرمجة المعقدة وسرعة فائقة في تثبيت الاعتماديات. - صور Distroless وChainguard: التوجه الأحدث أمنياً. هذه الصور تُجرّد النظام من أي غلاف تشغيلي (Shell مثل bash أو sh) ومن أي مدير حزم (مثل apt أو apk). تحوي فقط الملف التنفيذي لتطبيقك والمكتبات التشغيلية المباشرة له، مما يقلص عدد الثغرات الأمنية المكتشفة إلى الصفر تقريباً ويمنع المهاجم من فتح جلسة تحكم داخل الحاوية في حال اختراقها.
بناء Dockerfile احترافي: الأداء والأمان خطوة بخطوة
لتحويل تطبيق حقيقي إلى حاوية جاهزة للإنتاج، يجب مراعاة تقنية البناء متعدد المراحل (Multi-stage build) واستغلال الذاكرة المؤقتة (Build Cache)، بجانب تشغيل التطبيق دون صلاحيات الجذر. الكود التالي يوضّح كيفية كتابة ملف بناء نموذجي لتطبيق Node.js:
# Stage 1: Build dependencies and assets
FROM node:20-bookworm-slim AS builder

WORKDIR /usr/src/app

# Copy dependency manifests first to leverage Docker build cache
COPY package*.json ./

# Install all dependencies including devDependencies
RUN npm ci

# Copy the application source code
COPY . .

# Stage 2: Minimal production runtime
FROM node:20-bookworm-slim

ENV NODE_ENV=production

WORKDIR /usr/src/app

# Copy built node_modules and code from the builder stage
COPY --from=builder /usr/src/app/package*.json ./
COPY --from=builder /usr/src/app/node_modules ./node_modules
COPY --from=builder /usr/src/app ./

# Switch to the non-root built-in user
USER node

EXPOSE 3000

CMD ["node", "index.js"]
تفكيك خطوات البناء البرمجي وسياقها:
FROM node:20-bookworm-slim AS builder: بدأنا بتعريف المرحلة الأولى وسميناهاbuilder. نستخدم هنا توزيعة Slim لضمان وجود مكتباتglibcدون زيادة غير مبررة في الحجم.COPY package*.json ./: نسخنا ملفات الحزم فقط قبل بقية الشيفرة. هذا يضمن أن Docker سيسترجع خطوةnpm ciالقادمة من الذاكرة المؤقتة (Cache) طالما لم يتغير ملف التبعيات، حتى لو قمت بتعديل مئات الأسطر في شيفرة تطبيقك.RUN npm ci: تثبيت دقيق وسريع للاعتماديات المحددة دون تعديل ملف القفل.COPY . .: نسخ الكود المصدري بعد تجهيز المكتبات.FROM node:20-bookworm-slim: أطلقنا مرحلة تشغيل ثانية ونظيفة تماماً. كل مخلفات البناء والأدوات الإضافية التي استخدمناها في المرحلة السابقة ستُهمل ولن تدخل في الصورة النهائية.COPY --from=builder ...: استخرجنا ما نحتاجه فقط من مرحلة البناء الأولى (الملفات التشغيلية ومجلد المكتبات الجاهزة)، مما يضمن صورة إنتاجية متناهية الصغر.USER node: خطوة أمنية حرجة تلغي تشغيل الحاوية بصلاحياتrootالافتراضية، وتعتمد على مستخدم عادي مدمج في التوزيعة لتقليص الأثر في حال حدوث اختراق.CMD ["node", "index.js"]: تشغيل التطبيق بصيغة المصفوفة (Exec Form) التي تضمن وصول إشارات الإيقاف (مثل SIGTERM) مباشرة إلى معرّف العملية الأساسي لتنفيذ إغلاق سليم للموارد (Graceful Shutdown).
إدارة الصور والحاويات في بيئة لينكس
لتطبيق المفاهيم المعمارية عملياً واستكشاف كيفية تعامل Docker مع صور النظام، نستعرض هذه الأوامر الأساسية لعزل الموارد وتشغيل الحاويات:
# Pull and compare base image footprints
docker pull alpine:3.19
docker pull debian:bookworm-slim
docker images --format "table {{.Repository}}\t{{.Tag}}\t{{.Size}}"

# Explore isolated rootfs inside a container
docker run --rm -it alpine:3.19 /bin/sh -c "uname -a && cat /etc/os-release"

# Run a hardened background container with strict resource constraints
docker run -d \
  --name web_service \
  -p 8080:80 \
  --memory="256m" \
  --cpus="0.5" \
  --restart unless-stopped \
  nginx:alpine

# Inspect real-time container resource consumption
docker stats web_service --no-stream

# Clean up
docker stop web_service && docker rm web_service
في الأوامر السابقة، استخدمنا معامل --memory لتقييد الذاكرة العشوائية بـ 256 ميجابايت و--cpus لحجز نصف معالج فقط. خلف الكواليس، يُمرر Docker هذه القيود مباشرة إلى نواة لينكس عبر واجهة cgroups دون أي محاكاة وهمية، مما يضمن أداءً فائقاً وعزلاً دقيقاً في استهلاك الطاقة الحاسوبية.
الأخطاء الشائعة عند التعامل مع Docker
- الاعتماد على الوسم
:latest: يؤدي استخدام هذا الوسم في ملفات البناء إلى استدعاء إصدارات مختلفة فجأة عند إعادة البناء مستقبلاً. الحل هو تثبيت إصدارات دقيقة مثلnode:20.11-bookworm-slimللحفاظ على استقرار البيئة وسهولة تتبع المشاكل. - التشغيل بصلاحيات الجذر (Root Default): إهمال تحديد مستخدم عبر أمر
USERيترك عمليتك بصلاحيات مسؤولة داخل الحاوية، وإذا وُجدت ثغرة في تطبيقك، يمكن للمهاجم الوصول إلى النواة ومحاولة الهروب إلى نظام المضيف بالكامل. الحل دائماً هو إنشاء مستخدم محدود الصلاحيات أو استخدام المستخدم الافتراضي للتوزيعة. - كسر التخزين المؤقت (Cache Invalidation): وضع أمر
COPY . .في مستهل الـ Dockerfile يجبر المحرك على إعادة تنفيذ كل العمليات التالية (بما فيها تحميل الحزم) مع كل تعديل على الشيفرة. الترتيب الصحيح يقتضي نسخ ملفات الحزم أولاً وتثبيتها، ثم نسخ الشيفرة المصدرية لاحقاً. - حفظ البيانات المتغيرة داخل طبقة الحاوية: كتابة البيانات المرفوعة أو ملفات قواعد البيانات داخل نظام ملفات الحاوية ينتهي بضياعها الحتمي بمجرد إزالة الحاوية أو تحديثها. يجب فصل طبقة البيانات تماماً وربطها عبر وحدات تخزين خارجية (Docker Volumes).
متى تتبنى الحاويات ومتى تتجنبها؟
استخدم الحاويات إذا كنت تبني تطبيقات موزعة (Microservices)، أو تحتاج إلى توحيد بيئات العمل بين حواسيب المطورين وخوادم الإنتاج لمنع جملة “الكود يعمل على حاسوبي فقط”، أو عند تشغيل خدمات تحتاج إلى نشر مستمر (CI/CD) وتوسّع أفقي مرن.
في المقابل، لا تُقحم Docker في معماريتك إذا كنت تدير تطبيقاً أحادياً بسيطاً (Monolith) على خادم مخصص بموارد محدودة يديره فريق صغير، أو إذا كانت برمجياتك تعتمد اعتماداً مباشراً ومعقداً على عتاد فيزيائي متخصص (مثل وحدات معالجة الرسومات المخصصة أو أجهزة الربط الشبكي التنافسية) حيث يفرض العزل البرمجي تعقيداً هندسياً يفوق الفائدة المرجوة.