تثبيت Docker على لينكس وويندوز: المستودع الصحيح وفحوص ما بعد التثبيت
 aldawsari
تثبيت Docker على لينكس وويندوز يبدو أمراً واحداً، لكنه في الحقيقة قراران: من أي مستودع تثبت الحزم على لينكس، وأي طريقة تستخدم على ويندوز حيث لا توجد نواة لينكس أصلاً. والخطأ الشائع ليس في التثبيت نفسه، بل في خلط حزم مصدرين، أو ترك الخدمة بلا حد للسجلات، أو إضافة المستخدمين إلى مجموعة docker دون فهم ما تعنيه. وفي هذا الدليل نفحص تثبيتاً حقيقياً لـ Docker 29.9.3 على أوبونتو 24.04 في المختبر: الحزم وأحجامها، والفرق بين حزمة أوبونتو وحزمة Docker الرسمية، وتعارضهما المقاس، وصلاحيات المقبس، وملف daemon.json والتحقق منه قبل إعادة التشغيل. أما ويندوز فنشرح خطواته الموثقة دون تشغيلها، لأن المختبر لينكس.
نمر بالمصدرين على أوبونتو، والتثبيت من مستودع Docker، وفحوص ما بعد التثبيت، ومجموعة docker وما تعنيه، وملف daemon.json، ثم ويندوز عبر WSL 2.
مصدران على أوبونتو
source                       package            version on this machine / candidate   installed size
download.docker.com          docker-ce          5:29.9.3-1~ubuntu.24.04~noble       111 MB
                             docker-ce-cli      5:29.9.3                             45 MB
                             containerd.io      2.4.2-3                              85 MB
                             buildx + compose   0.38.1 / 5.7.0                       105 MB
archive.ubuntu.com           docker.io          29.1.3-0ubuntu3~24.04.2  (download 35.6 MB)
(universe)                   containerd         2.2.1  (download 28.2 MB)
                             runc               1.3.4  (download 9.6 MB)
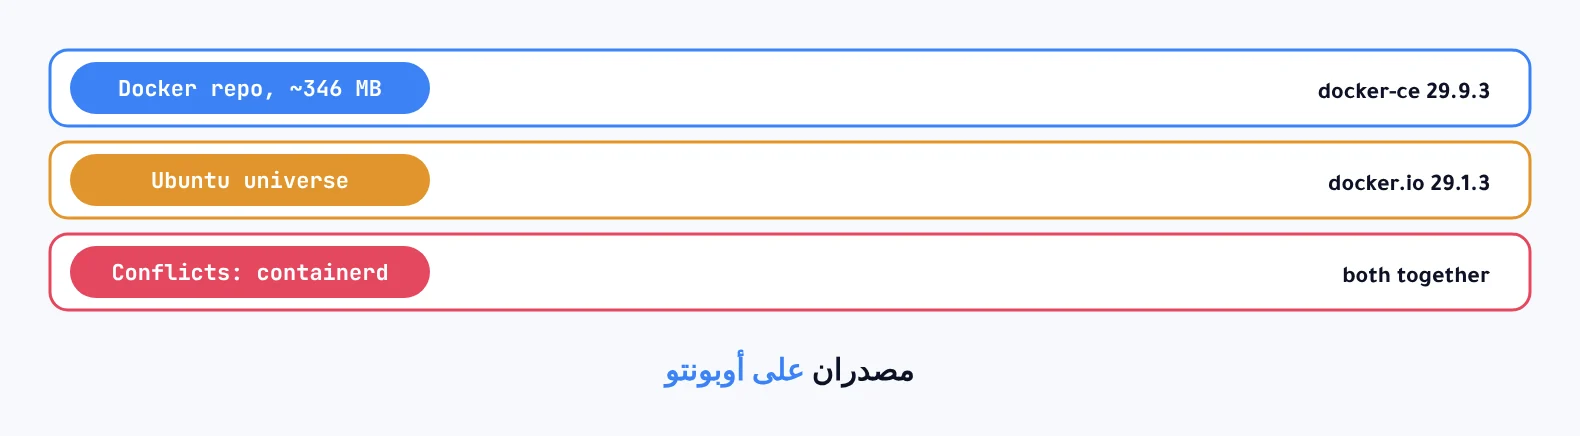
أوبونتو يقدم Docker في مستودعه باسم docker.io، ويحدّثه مع التحديثات الأمنية للتوزيعة، وإصداره في وقت الفحص 29.1.3. وشركة Docker تقدم مستودعها الخاص بالحزمة docker-ce وإصدار أحدث، 29.9.3، مع إضافتي buildx وcompose. والمجموع المثبت من حزم Docker الرسمية على هذا الجهاز 346 ميغابايت تقريباً. وكلاهما صالح، والمهم ألا تخلطهما. وإدارة المستودعات والحزم عموماً في إدارة الحزم في لينكس.
التثبيت من مستودع Docker
sudo apt remove docker.io docker-compose docker-doc podman-docker containerd runc   # old/unofficial
sudo install -m 0755 -d /etc/apt/keyrings
sudo curl -fsSL https://download.docker.com/linux/ubuntu/gpg -o /etc/apt/keyrings/docker.asc
echo "deb [arch=$(dpkg --print-architecture) signed-by=/etc/apt/keyrings/docker.asc] \
  https://download.docker.com/linux/ubuntu $(. /etc/os-release; echo $VERSION_CODENAME) stable" \
  | sudo tee /etc/apt/sources.list.d/docker.list
sudo apt update && sudo apt install docker-ce docker-ce-cli containerd.io docker-buildx-plugin docker-compose-plugin
هذه الخطوات من وثائق Docker الرسمية، ولم نشغل التنزيل منها في المختبر لأن الموقع download.docker.com محجوب عنه، وكذلك سكربت get.docker.com. والحزم التي فحصناها كانت مثبتة مسبقاً بهذه الطريقة. والخطوة الأولى، إزالة الحزم القديمة، ليست شكلية. فحين طلبنا من apt محاكاة تثبيت docker.io على الجهاز الذي فيه containerd.io، رفض:
$ apt-get install -s docker.io
The following packages have unmet dependencies:
 containerd.io : Conflicts: containerd
E: Error, pkgProblemResolver::Resolve generated breaks, this may be caused by held packages.
فحوص ما بعد التثبيت
$ docker version --format 'client {{.Client.Version}} server {{.Server.Version}} api {{.Server.APIVersion}}'
client 29.9.3 server 29.9.3 api 1.56
$ docker info --format 'driver={{.Driver}} cgroup={{.CgroupDriver}} v{{.CgroupVersion}}'
driver=overlay2 cgroup=cgroupfs v1
$ time docker run --rm lab/busybox:1.0 echo ok
ok
real 0.272 s
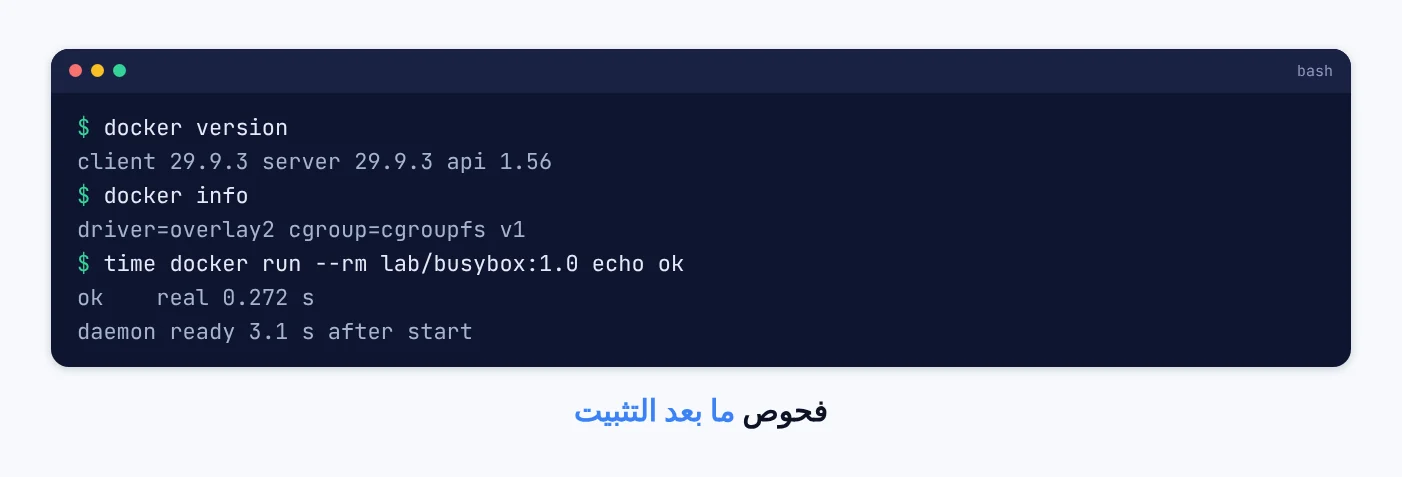
ثلاثة أسئلة تجيب عنها هذه الأوامر: هل يتصل العميل بالخدمة، فالرقمان يظهران معاً، وما محرك التخزين، والصحيح overlay2، وهل تعمل حاوية فعلاً. والوثائق تستخدم صورة hello-world، لكن السجل محجوب عن المختبر، فاستخدمنا صورة busybox بنيناها محلياً، وعملت في 0.27 ثانية. وفي مختبرنا شغلنا خدمة dockerd منفصلة بمجلد بيانات ومقبس خاصين حتى لا نمس خدمات الآخرين على الجهاز، وأصبحت جاهزة بعد 3.1 ثانية من بدئها حسب سجلها. وعلى سيرفرك تكفي systemctl enable –now docker.
مجموعة docker وما تعنيه
$ ls -l docker.sock
srw-rw---- 1 root docker 0 Nov 15 22:04 docker.sock
uid 65534, no groups      -> permission denied while trying to connect to the docker API
uid 65534, group docker   -> server 29.9.3
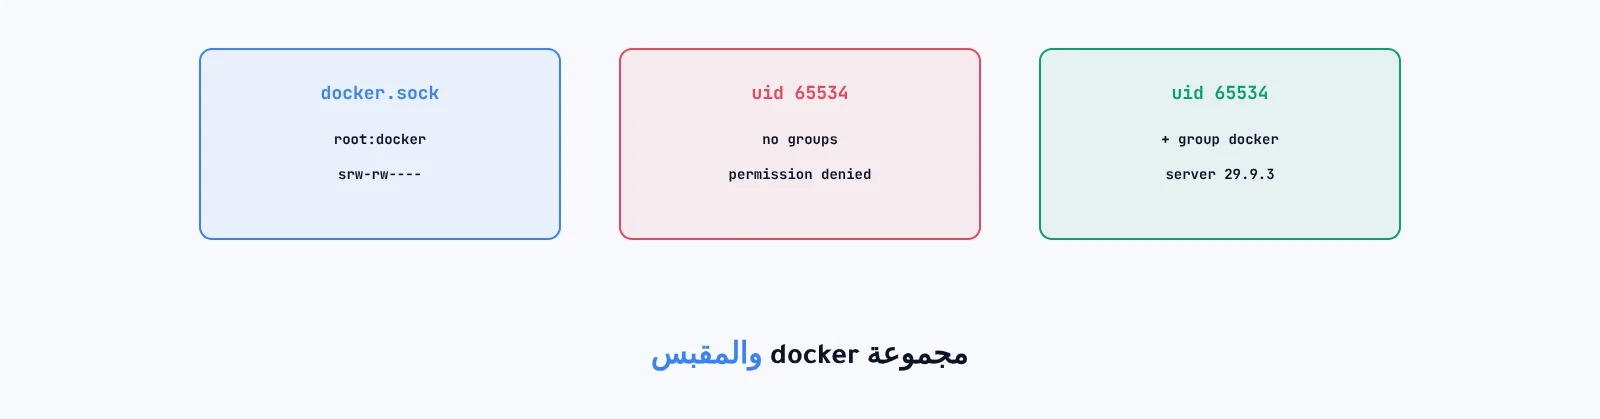
العميل يكلم الخدمة عبر مقبس يملكه root ومجموعة docker بصلاحية 660. فالمستخدم العادي يُرفض، ويُقبل حين يدخل المجموعة، وهذا ما جربناه بمستخدم nobody مرة بلا مجموعات ومرة مع المجموعة docker. والأمر المعروف sudo usermod -aG docker $USER يعطي هذه الصلاحية، لكن اعرف معناها: من يملك المقبس يستطيع تشغيل حاوية تربط جذر المضيف كله وتعدله، فالعضوية في المجموعة تساوي صلاحية root. فلا تضف إليها إلا من تثق به كما تثق بمن يملك sudo، وإدارة المجموعات في إدارة المستخدمين والمجموعات. وإن أردت عزلاً حقيقياً فهناك وضع Docker دون root.
ملف daemon.json والتحقق منه
/etc/docker/daemon.json
{
  "log-driver": "json-file",
  "log-opts": { "max-size": "10m", "max-file": "3" },
  "live-restore": true
}
$ dockerd --validate --config-file daemon.json         configuration OK         rc=0
$ dockerd --validate --config-file bad.json  ("max-size": 10)
unable to configure the Docker daemon with file bad.json: invalid JSON:
json: cannot unmarshal number into Go struct field ... log-opt                  rc=1
أهم إعداد بعد التثبيت حد السجلات: افتراضياً يكتب Docker مخرجات كل حاوية في ملف JSON بلا حد، وحاوية كثيرة الكلام تملأ القرص في أيام. والإعداد أعلاه يجعل لكل حاوية ثلاثة ملفات بعشرة ميغابايت على الأكثر، وlive-restore يبقي الحاويات تعمل أثناء إعادة تشغيل الخدمة نفسها. وقبل إعادة التشغيل افحص الملف بـ dockerd –validate: الملف الصحيح أعاد configuration OK، وملف كتبنا فيه الحجم رقماً بدل نص رفضه مع سبب واضح. فلو أعدت التشغيل مباشرة بالملف الخاطئ لما بدأت الخدمة أصلاً.
ويندوز عبر WSL 2
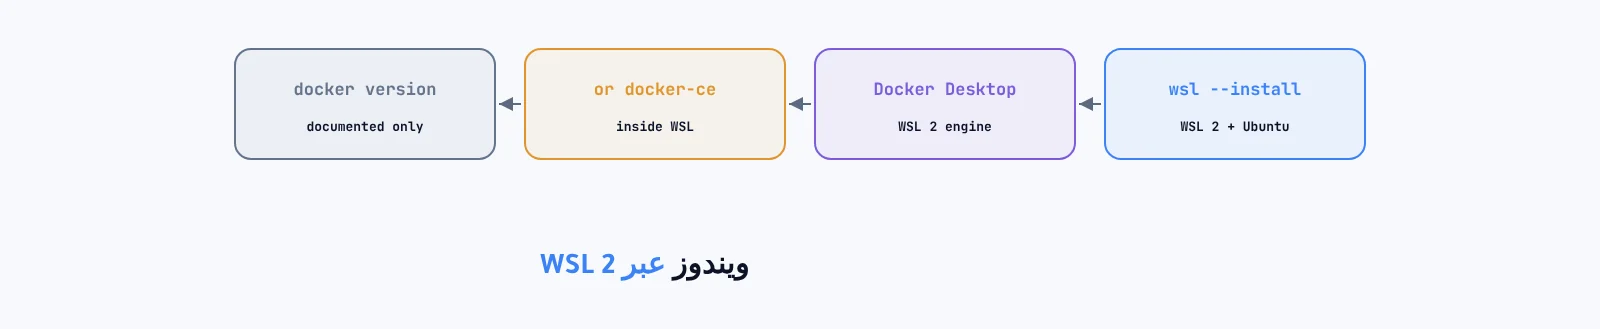
documented steps, not run in this lab (Linux only)
wsl --install                     # PowerShell as admin, installs WSL 2 + Ubuntu, reboot
Docker Desktop installer          # "Use WSL 2 based engine" ; enable your distro under Resources > WSL integration
docker version                    # from PowerShell or from the Ubuntu shell
alternative without Desktop:      install docker-ce inside the WSL Ubuntu exactly as on Linux
حاويات لينكس تحتاج نواة لينكس، وويندوز يوفرها عبر WSL 2 الذي يشغل نواة لينكس حقيقية في آلة وهمية خفيفة. وDocker Desktop يثبت الخدمة هناك ويربطها بالطرفية في ويندوز. وترخيصه مجاني للأفراد والشركات الصغيرة، ويحتاج اشتراكاً للشركات الأكبر حسب شروط Docker. والبديل المجاني تماماً تثبيت docker-ce داخل أوبونتو في WSL بالخطوات نفسها أعلاه. ونصيحة أداء: احفظ ملفات مشروعك داخل نظام ملفات WSL لا في C: لأن الوصول عبر الحدود بين النظامين أبطأ.
أخطاء شائعة
خلط docker.io وdocker-ce
رفض apt التثبيت بسبب تعارض containerd.
إضافة الجميع إلى مجموعة docker
العضوية تساوي root على المضيف.
ترك السجلات بلا حد
max-size وmax-file في daemon.json.
إعادة التشغيل دون فحص الملف
dockerd –validate يكشف الخطأ قبل أن تتوقف الخدمة.
أسئلة يطرحها الناس
أي المصدرين أختار على سيرفر إنتاج؟
مستودع Docker لإصدار أحدث ودعم الإضافات، ومستودع أوبونتو إن أردت أن تتبع تحديثات التوزيعة وحدها.
هل أحتاج Docker Desktop على لينكس؟
لا، Docker Engine وحده يكفي ويعمل دون واجهة.
الخلاصة
على أوبونتو 24.04 وجدنا مصدرين: docker.io بإصدار 29.1.3 من أوبونتو، وdocker-ce بإصدار 29.9.3 وحزم مثبتة بنحو 346 ميغابايت من Docker، ورفض apt خلطهما بتعارض containerd. والخدمة جهزت في 3.1 ثانية، وأول حاوية عملت في 0.27 ثانية، والمقبس رفض مستخدماً بلا مجموعة وقبله معها، وdockerd –validate قبل الملف الصحيح ورفض الخاطئ. وويندوز يحتاج WSL 2، وخطواته موثقة لم تُشغل هنا.