دليل النقل الآمن للملفات وإدارة الاتصال عن بُعد عبر SSH وSCP وSFTP
 aldawsari
المعمارية الأمنية لبروتوكول SSH-2 والطبقات التحتية
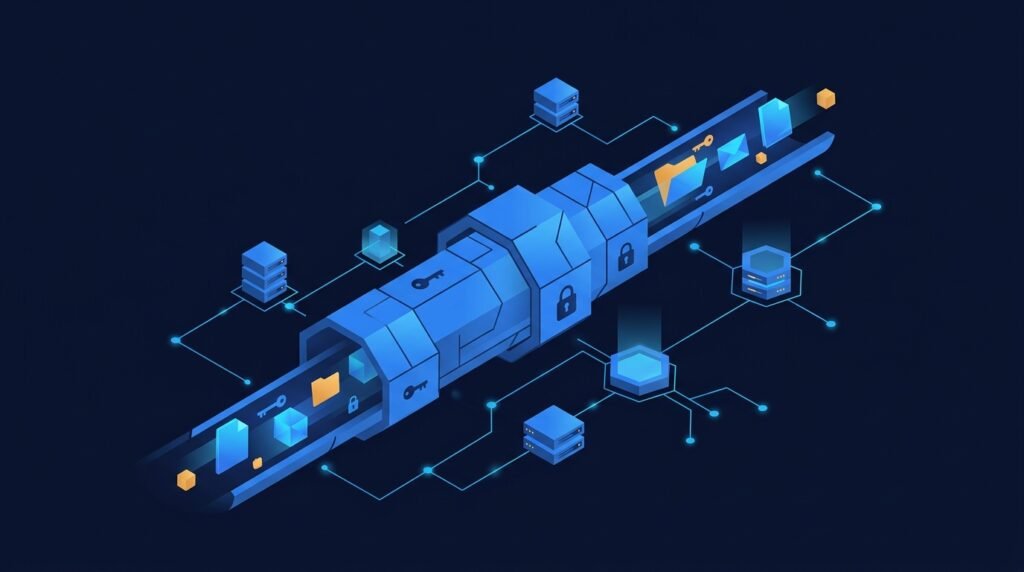
يعتمد مدراء الأنظمة ومهندسو DevOps يومياً على بروتوكول Secure Shell (SSH) لإدارة الخوادم السحابية ونقل الحزم البرمجية والنسخ الاحتياطية. لا يعمل SSH كبروتوكول أحادي، بل ينقسم معمارياً في مواصفة SSH-2 إلى ثلاث طبقات وظيفية مستقلة تؤمن الاتصال من لحظة مصافحة الشبكة وحتى إنهاء الجلسة:
- طبقة النقل (Transport Layer): مسؤولة عن التفاوض الأولي وتأسيس القناة المشفرة وضمان سرية البيانات وسلامتها، حيث يجري تبادل المفاتيح عبر خوارزميات مثل Diffie-Hellman أو المنحنيات الإهليلجية، والتحقق من سلامة الحزم باستخدام شفرات تدفقية أو كتلية مثل ChaCha20-Poly1305 وAES-GCM.
- طبقة المصادقة (User Authentication Layer): تعمل فوق طبقة النقل وتتولى التحقق من هوية المستخدم الراغب في الوصول عبر عدة آليات مدعومة، كالمصادقة بالمفاتيح العامة (Public-Key Authentication)، أو كلمات المرور، أو رموز التحقق المزدوج عبر Hostbased Authentication.
- طبقة الاتصال (Connection Layer): تدير تعدد القنوات المنطقية (Multiplexing) داخل النفق المشفر الواحد؛ مما يسمح بتشغيل شل تفاعلي (Interactive Shell)، وتمرير المنافذ (Port Forwarding)، وإنشاء جلسات SFTP أو تفريغ خوادم X11 بالتوازي ودون تداخل.
ترتكز قوة التوثيق في خوادم الإنتاج على التشفير غير المتماثل (Asymmetric Cryptography)؛ إذ يمتلك المستخدم زوجاً من المفاتيح: مفتاحاً خاصاً (Private Key) يبقى بحوزته حصراً ولا يغادر جهازه المحلي، ومفتاحاً عاماً (Public Key) يُخزّن داخل ملف ~/.ssh/authorized_keys على الخادم البعيد. عند محاولة الدخول، يرسل الخادم تحدياً مشفراً يثبت من خلاله العميل امتلاكه للمفتاح الخاص المقترن بالمفتاح العام دون إرسال المفتاح ذاته عبر الشبكة. وفي المقابل، يتحقق العميل من موثوقية الخادم نفسه عبر مقارنة بصمة مفتاحه (Host Key Fingerprint) مع ما هو مسجل محلياً في ملف ~/.ssh/known_hosts لدرء هجمات الوسيط (Man-in-the-Middle).
التحول الجذري: من SCP القديم إلى معيار SFTP الحديث
ساد اعتقاد خاطئ لسنوات طويلة بأن كلاً من SCP وSFTP يمثلان وجهين لعملة واحدة، إلا أن الواقع الهندسي يوضح تبايناً جذرياً بينهما. بروتوكول SCP (Secure Copy Protocol) ليس في حقيقته سوى تطبيق لنظام RCP البائد المنحدر من شبكات BSD القديمة ليعمل فوق نفق SSH. يعتمد SCP كلياً على بيئة الشل في الخادم البعيد، ويستخدم تقنية توسيع المسارات النصية (Wildcard Globbing) التي يُجريها الطرف البعيد؛ ما جعله عبر السنين عرضة لثغرات حقن الأوامر والتلاعب بالمسارات.
أما SFTP (SSH File Transfer Protocol) فهو بروتوكول فرعي مستقل (Subsystem Protocol) يخضع لمواصفات رابطة مهندسي الإنترنت (IETF). لا يعتمد SFTP على تشغيل أوامر الشل البعيدة، بل يتواصل عبر بروتوكول ثنائي حزمي منظم ينفذ عمليات نظام الملفات بدقة: استئناف التنزيل عند انقطاع الاتصال، وتعديل صلاحيات الملفات وقفلها، واستعراض الأدلة، ومسح الملفات بكفاءة برمجية موحدة.
أدى هذا الفارق المعماري إلى إيقاف بروتوكول SCP رسمياً؛ فبدءاً من إصدار OpenSSH 9.0، تحولت الأداة scp في سطر الأوامر لتصبح مجرد غطاء (Wrapper) ينفذ بروتوكول SFTP تلقائياً تحت الغطاء بدلاً من البروتوكول القديم. ولم يعد بالإمكان استخدام بروتوكول SCP الأصلي إلا بتمرير المعامل -O (Legacy SCP mode)، وهو خيار تم تعطيله افتراضياً في توزيعات المؤسسات الحديثة مثل Red Hat Enterprise Linux 9.
ترقية التشفير: مواجهة الحوسبة الكمية وإصلاح الثغرات الحرجة
لم تعد خوارزميات التشفير التقليدية كافية لتأمين الاتصالات طويلة الأمد ضد سيناريو هجمات “احصد الآن وفك التشفير لاحقاً” (Harvest Now, Decrypt Later – HNDL)، والذي تقوم فيه جهات معادية بتخزين البيانات المشفرة حالياً بانتظار توفر حواسيب كمومية قادرة على كسر تشفير المنحنيات الإهليلجية وRSA عبر خوارزمية شور (Shor’s Algorithm).
استجابةً لذلك، دعمت منظومة OpenSSH خوارزميات التشفير المقاومة للحوسبة الكمية (Post-Quantum Cryptography). فمنذ الإصدار 9.0، تم تفعيل خوارزمية تبادل المفاتيح الهجينة sntrup761x25519-sha512 افتراضياً، التي تجمع بين قوة X25519 الكلاسيكية وشبكات NTRU الكمومية. ومع صدور OpenSSH 9.9 و10.0، تم اعتماد المعيار الفيدرالي الأحدث المعتمد من NIST وهو mlkem768x25519-sha256 (المبني على خوارزمية ML-KEM) ليصبح الخيار القياسي المستقبلي لتأمين قنوات نقل البيانات الحساسة.
على صعيد الثغرات التشغيلية، شهد عام 2024 اكتشاف ثغرة regreSSHion (المسجلة تحت المعرف CVE-2024-6387)، وهي ثغرة سباقية (Signal Handler Race Condition) في معالج الإشارات لخادم sshd على أنظمة لينكس المعتمدة على مكتبة glibc، سمحت للمهاجمين بتنفيذ تعليمات برمجية عن بُعد بصلاحيات المستخدم root في حال عدم اكتمال المصادقة خلال المهلة الزمنية المحددة. تم سد الثغرة في الإصدار 9.8، ويبرز هذا الخطر أهمية ضبط إعدادات الخادم بتخفيض قيمة LoginGraceTime إلى 15 ثانية، واستبعاد خوارزميات التوقيع القديمة المعتمدة على SHA-1 مثل ssh-rsa، والاعتماد الحصري على مفاتيح ed25519 الحديثة.
بناء بيئة SFTP معزولة (Chroot Jail) لمستخدم مقيد الصلاحيات
يتطلب تأمين خوادم النقل عزل المستخدمين المخصصين لرفع الملفات، بحيث لا يمتلكون أي وصول تفاعلي لسطر الأوامر، وتقتصر رؤيتهم للملفات على مجلد محدد دون القدرة على استعراض ملفات النظام الحساسة مثل /etc أو /var.
#!/usr/bin/env bash
# Strict SFTP Chroot Jail Setup for Dedicated Upload Users

set -euo pipefail

# 1. Create a dedicated group and user with no shell access
groupadd -f sftpusers
if ! id -u uploader >/dev/null 2>&1; then
    useradd -g sftpusers -s /sbin/nologin -d /var/sftp/uploader uploader
    echo "uploader:SecureRandomPass2026!" | chpasswd
fi

# 2. Build chroot directory tree with strict POSIX permissions
mkdir -p /var/sftp/uploader/uploads
chown root:root /var/sftp/uploader
chmod 755 /var/sftp/uploader

# 3. Grant write permissions exclusively to the subfolder
chown uploader:sftpusers /var/sftp/uploader/uploads
chmod 775 /var/sftp/uploader/uploads

# 4. Inject hardening directives into sshd_config
CONFIG_FILE="/etc/ssh/sshd_config"
BLOCK_IDENTIFIER="# --- SFTP JAIL RULES ---"

if ! grep -Fq "$BLOCK_IDENTIFIER" "$CONFIG_FILE"; then
    cat << 'EOF' >> "$CONFIG_FILE"

# --- SFTP JAIL RULES ---
Match Group sftpusers
    ChrootDirectory /var/sftp/%u
    ForceCommand internal-sftp
    AllowTcpForwarding no
    X11Forwarding no
    PermitTunnel no
    PasswordAuthentication yes
EOF
fi

# 5. Validate syntax and apply changes safely
sshd -t
systemctl restart sshd
يقوم هذا السكربت بتأمين الخادم خطوة بخطوة وفق المتطلبات الصارمة لنظام OpenSSH:
- إنشاء المجموعة والمستخدم: يُنشئ السكربت مجموعة
sftpusers، ثم يضيف المستخدمuploaderإليها مع تعيين الشل إلى/sbin/nologinلمنع فتح أي جلسة طرفية عبر SSH مباشرة. - ضبط ملكية وصلاحيات الجذر: تم تعيين ملكية
/var/sftp/uploaderلحسابroot:rootوبصلاحية755، وهو شرط أمني حتمي تفرضه خدمة OpenSSH لمنع المستخدم المعزول من تغيير الصلاحيات للهروب من البيئة المقيدة. - مجلد الرفع المخصص: يمنح السكربت ملكية المجلد الفرعي
uploadsللمستخدمuploaderوبصلاحية775، ليكون هو المسار الوحيد المسموح له بالكتابة وإنشاء الملفات داخله. - قواعد Match Group: تعزل هذه الكتلة أي مستخدم ينتمي للمجموعة
sftpusersفور دخوله، وتربط مسار عزلته بمتغير%u(الذي يعبر عن اسم المستخدم ديناميكياً)، وتجبره عبرForceCommand internal-sftpعلى استخدام العملية المدمجة بدلاً من تشغيل برامج خارجية. - التحقق وإعادة التشغيل: يتحقق الأمر
sshd -tمن سلامة بنية ملف الإعدادات برمجياً قبل إعادة تشغيل خدمةsshdتجنباً لانقطاع الاتصال عن الخادم في حال وجود أخطاء صياغية.
أتمتة النسخ الاحتياطي باستخدام ملف التكوين والوضع الدفعي (Batch Mode)
في بيئات النشر المؤتمت وخطوط CI/CD، يجب ألا تعتمد عمليات نقل الملفات على إدخال كلمات المرور يدوياً أو كتابة أوامر معقدة تتضمن عناوين الخوادم والمنافذ في كل مرة. يُعد ملف التكوين للعميل ~/.ssh/config حجر الزاوية في تبسيط الاتصال وأمانه.
إعداد ملف التكوين المحلي (~/.ssh/config)
يمكن اختصار كافة معاملات الاتصال بإنشاء اسم مستعار للخادم البعيد داخل الجهاز المحلي:
Host backup-vault
    HostName 192.168.10.50
    User uploader
    Port 2222
    IdentityFile ~/.ssh/id_ed25519_deploy
    IdentitiesOnly yes
    ServerAliveInterval 60
    ServerAliveCountMax 3
تضمن التعليمة IdentitiesOnly yes عدم قيام العميل بتجربة كافة المفاتيح المحملة في الذاكرة لتفادي حظر الاتصال نتيجة تجاوز الحد الأقصى للمحاولات الفاشلة، في حين تحافظ ServerAliveInterval على بقاء النفق المشفر مفتوحاً أثناء معالجة البيانات الكبيرة.
سكربت الأتمتة المتقدم (Automated SFTP Batch)
باستخدام وضع العمل الدفعي -b، يمكن تمرير قائمة بالأوامر إلى SFTP لينفذها دون أي تدخل بشري، مع التوقف الفوري عند حدوث أدنى خطأ:
#!/usr/bin/env bash
# Automated SFTP Backup Script with Error Handling

set -euo pipefail

BACKUP_SRC="/data/storage"
ARCHIVE_FILE="/tmp/site_assets_$(date +%Y%m%d).tar.gz"
BATCH_FILE="/tmp/sftp_commands.batch"

# Step 1: Compress the target payload
tar -czf "$ARCHIVE_FILE" -C "$BACKUP_SRC" .

# Step 2: Define remote operations in batch file
cat << EOF > "$BATCH_FILE"
cd uploads
put $ARCHIVE_FILE
ls -l
quit
EOF

# Step 3: Execute non-interactive transmission
echo "Dispatching payload to backup-vault..."
sftp -b "$BATCH_FILE" backup-vault

# Step 4: Clean up local artifacts
rm -f "$ARCHIVE_FILE" "$BATCH_FILE"
echo "Transmission completed successfully."
الأخطاء الشائعة في إدارة الاتصال ونقل الملفات وحلولها
تتكرر مجموعة من الإخفاقات التشغيلية أثناء تهيئة بيئات النقل الآمن للأنظمة، وهذه أبرزها مع كيفية معالجتها:
-
خطأ صلاحيات مجلد الـ Chroot: يظهر في سجلات النظام رسالة:
fatal: bad ownership or modes for chroot directory /var/sftp/uploader
السبب والحل: يشترط محرك SSH أن يكون المجلد المحدد فيChrootDirectoryوجميع المجلدات الآباء السابقة له في المسار مملوكة للمستخدمrootحصراً، وألا تمتلك المجموعة أو الآخرون صلاحية كتابة عليه (أقصى صلاحية مسموحة هي 755). لحل المشكلة، أعد تعيين المجلد:chown root:root /var/sftp/uploader && chmod 755 /var/sftp/uploader، ثم وجّه المستخدم للكتابة داخل مجلد فرعي تابع له. -
الخلط بين SFTP وFTPS:
السبب والحل: يظن مهندسون أن SFTP هو نفسه بروتوكول FTP مع تشفير SSL. في الواقع، SFTP يعمل بالكامل كقناة فرعية أحادية عبر منفذ SSH (المنفذ 22 افتراضياً)، بينما FTPS هو بروتوكول File Transfer Protocol تقليدي استُخدمت معه شهادات TLS، وهو يتطلب فتح منافذ عشوائية متعددة لتبادل البيانات (Data Channel)، مما يسبب مشاكل دائمة مع جدران الحماية (Firewalls) وموجهات NAT. الحل هو توحيد البنية التحتية بالاعتماد على SFTP. -
استخدام معاملات المنافذ الخاطئة (Case-Sensitivity):
السبب والحل: يختلف مدلول خيار تحديد المنفذ باختلاف الأداة في سطر الأوامر؛ إذ يستخدم أمرsshالمعامل-pالصغير لتحديد المنفذ، بينما يعتمد أمرscpعلى-Pالكبير (حيث إن-pالصغير في scp مخصص للحفاظ على أوقات تعديل الملف وصلاحياته). يقع الخلط ذاته فيsftpالذي يستخدم-Pالكبير. أفضل حل لتفادي هذا الالتباس هو تثبيت المنفذ داخل ملف~/.ssh/config. -
إهمال حماية المفاتيح الخاصة بالـ Passphrase:
السبب والحل: إنشاء المفاتيح عبرssh-keygenبدون عبارة مرور يتركها عرضة للاستغلال المباشر بمجرد اختراق الجهاز المطور أو تسريب النسخ الاحتياطية. الحل هو فرض عبارة مرور متينة وتفويض إدارة تخزينها المؤقت في الذاكرة لبرنامجssh-agentمع ضبط توقيت زمني لانتهاء الصلاحية عبرssh-add -t 3600.
متى تعتمد هذه الأدوات ومتى تتجه لبدائل أخرى؟
يُعد SSH وSFTP الخيار الأمثل والوحيد لإدارة الأنظمة الآمنة منخفضة التعقيد، والمهام المؤتمتة لخطوط الإنتاج في البنى التحتية الخاصة، ونقل التكوينات والنسخ الاحتياطية متقاربة الحجم دون الحاجة لتثبيت برمجيات إضافية على الخوادم المستهدفة؛ نظراً لوجود خادم OpenSSH جاهزاً على معظم أنظمة لينكس. بالمقابل، لا يجب استخدام هذه الأدوات لنقل ملفات بملايين العناصر الصغيرة دورياً؛ إذ يعاني بروتوكول SFTP من زمن انتقال ملحوظ (Latency Overhead) نتيجة الحاجة للمصادقة وتأكيد الحزم المتتالية، وفي هذه الحالات يُنصح بالاعتماد على أدوات المزامنة الثنائية مثل rsync (عبر SSH) للاستفادة من خوارزمية Deltas، أو التحول إلى بروتوكولات التخزين الكائني المعيارية (S3-compatible Object Storage) إذا كانت البيئة مبنية بالكامل فوق السحابة والخدمات المصغرة لتفادي إرهاق أنظمة الملفات التقليدية.