تحليل حركة الشبكة من سطر الأوامر: tcpdump وtshark على حركة حقيقية
 aldawsari
تحليل حركة الشبكة بـ tcpdump وtshark هو الطريقة التي تعرف بها ما يحدث فعلاً على السلك، لا ما يقوله التطبيق عن نفسه. حين يشكو مستخدم من بطء، أو يرفض اتصال بلا سبب واضح، أو تشك أن بيانات حساسة تخرج دون تشفير، فالتقاط الحزم يعطي الجواب. وtcpdump يلتقط ويصفي بسرعة ويعمل على أي سيرفر، وtshark، النسخة السطرية من Wireshark، يفكك البروتوكولات ويستخرج الحقول والإحصاءات. وفي هذا الدليل نلتقط حركة حقيقية بين مساحتين شبكيتين في المختبر: طلبات HTTP وطلب تسجيل دخول ونسخته عبر HTTPS ومنفذاً مغلقاً، ثم نستخرج منها زمن كل رد، ونرى كلمة المرور مكشوفة في واحد ومخفية في الآخر، ونقيس أثر طول الالتقاط والملفات الدوارة.
نمر بالالتقاط الأول وقراءته، ومرشحات BPF، وتفكيك HTTP بـ tshark، والفرق بين HTTP وHTTPS على السلك، ثم الالتقاط الطويل دون ملء القرص.
الالتقاط الأول وقراءته
ip netns exec ucF tcpdump -i ucF0 -nn -w all.pcap      # on the server side
# client: 6 HTTP requests, 1 HTTPS login, 1 try on closed port 8081, 2 pings
97 packets captured
97 packets received by filter
0 packets dropped by kernel
tcpdump -nn -r all.pcap -c3 'tcp port 80'
16.097779 IP 10.34.0.1.46452 > 10.34.0.2.80: Flags [S], seq 789543140, win 64240, options [mss 1460,...
16.097794 IP 10.34.0.2.80 > 10.34.0.1.46452: Flags [S.], seq 2251046309, ack 789543141, win 65160, ...
16.097805 IP 10.34.0.1.46452 > 10.34.0.2.80: Flags [.], ack 1, win 63, ...
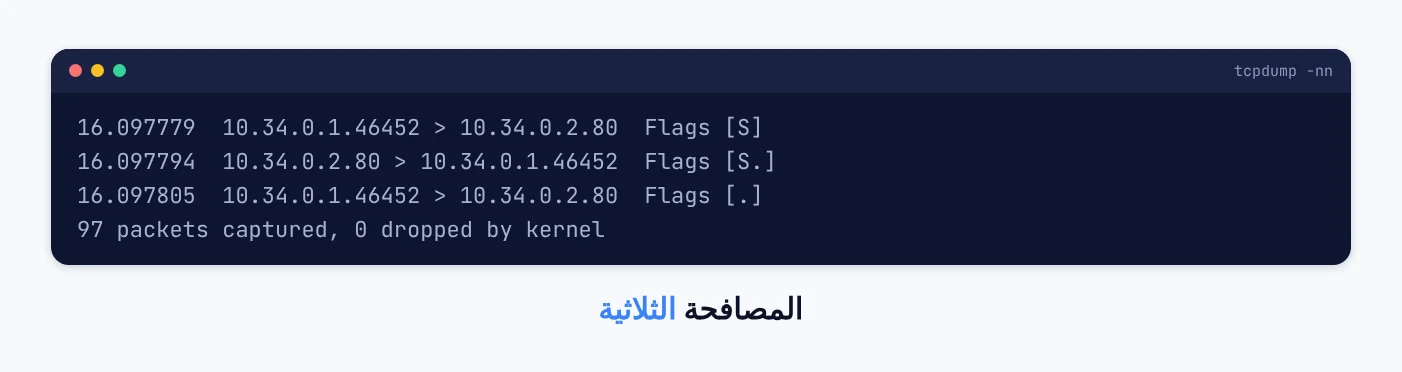
الخيار -nn يمنع تحويل العناوين والمنافذ إلى أسماء، فلا يرسل tcpdump استعلامات DNS أثناء الالتقاط ولا يتأخر بسببها. والخيار -w يحفظ الحزم الخام في ملف pcap نقرؤه لاحقاً بأي أداة، وهو الأسلوب الصحيح على السيرفر: التقط إلى ملف، ثم حلل بهدوء. والسطر الأخير في الملخص مهم: صفر حزم أسقطتها النواة، أي أن الالتقاط كامل. والأسطر الثلاثة الأولى هي المصافحة الثلاثية لـ TCP: طلب SYN، ثم رد SYN-ACK بعد 15 ميكروثانية، ثم ACK. وإن رأيت SYN يتكرر دون رد، فالحزمة لا تصل أو جدار حماية يسقطها، وإن رأيت ردا بعلامة R، فالمنفذ مغلق.
مرشحات BPF
tcpdump -r all.pcap 'tcp[tcpflags] & tcp-syn != 0 and tcp[tcpflags] & tcp-ack == 0' | wc -l
8                                   # new connections attempted
tcpdump -r all.pcap 'tcp[tcpflags] & tcp-rst != 0'
IP 10.34.0.2.8081 > 10.34.0.1.51696: Flags [R.], seq 0, ack 2485950605, win 0, length 0
other useful filters:
  host 10.34.0.1 and not port 22     tcp port 443     icmp     udp port 53
المرشح يكتب بلغة BPF، وتنفذه النواة قبل أن تنسخ الحزمة إلى البرنامج، فهو سريع ويقلل الضغط على السيرفر. والمرشح الأول يعد الحزم التي فيها SYN دون ACK، أي محاولات الاتصال الجديدة، فوجد ثماني محاولات تطابق ما أرسلناه: ستة طلبات HTTP وطلب HTTPS ومحاولة المنفذ المغلق. والمرشح الثاني أظهر الرفض الفوري من المنفذ 8081. وعلى سيرفر بعيد، استبعد دائماً منفذ SSH الذي تعمل منه بعبارة not port 22، وإلا التقطت حركة جلستك نفسها في حلقة لا تنتهي.
تفكيك HTTP بـ tshark
$ tshark -r all.pcap -q -z io,phs
eth   frames:97   ip frames:95   tcp frames:91   http frames:12   tls frames:8   icmp frames:4
$ tshark -r all.pcap -Y http.response -T fields -e http.response.code -e http.time -e http.response_for.uri
200   0.001041000   http://10.34.0.2/
302   0.000578000   http://10.34.0.2/login
200   0.300811000   http://10.34.0.2/slow
200   0.300840000   http://10.34.0.2/slow
200   0.300586000   http://10.34.0.2/slow
200   0.000503000   http://10.34.0.2/big
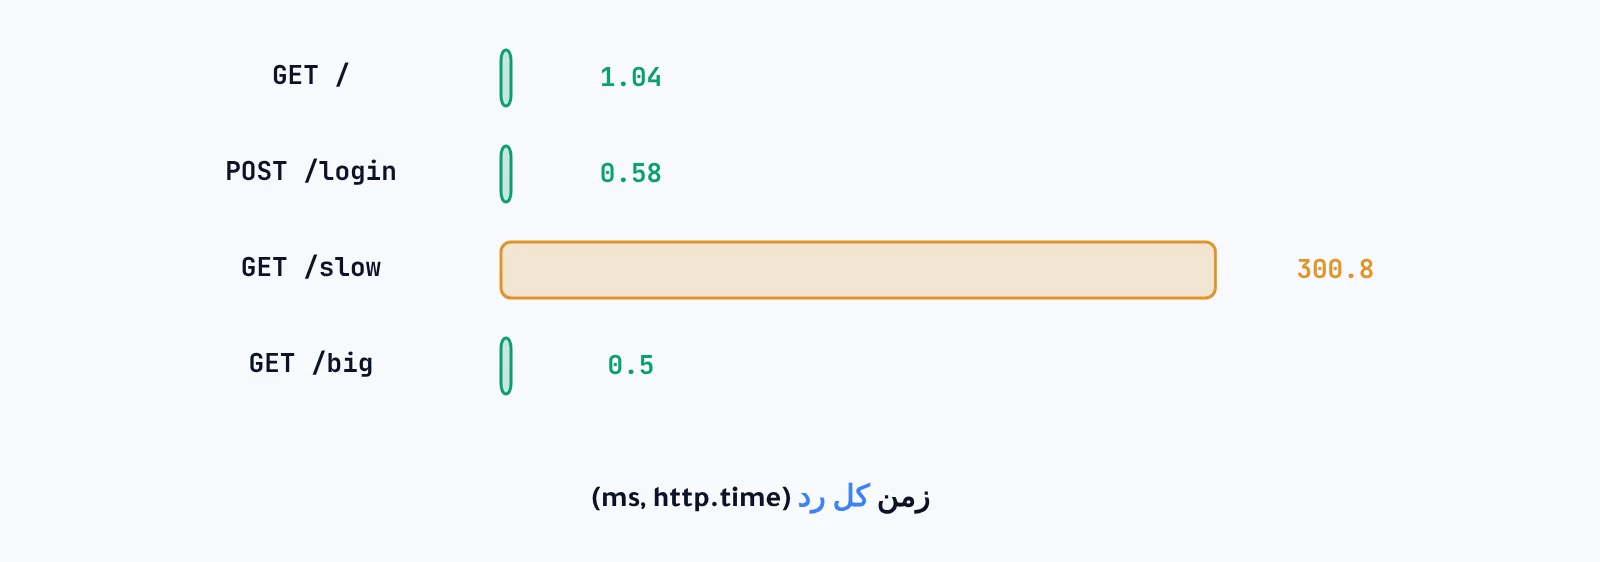
الإحصاء io,phs يعطي توزيع البروتوكولات في الملف كله، وهو أول ما تنظر إليه في التقاط مجهول. والخيار -Y مرشح عرض بلغة Wireshark، يفهم حقول البروتوكولات بأسمائها، وأغنى بكثير من BPF لكنه يعمل بعد الالتقاط. والحقل http.time يحسب الزمن بين الطلب ورده على السلك نفسه. فالصفحة /slow استغرقت 0.30 ثانية في المرات الثلاث، والباقي نحو مللي ثانية. وهذا يجيب عن سؤال مهم في كل شكوى بطء: هل البطء في السيرفر أم في الطريق؟ فإن كان http.time صغيراً والمستخدم ينتظر طويلاً، فالمشكلة في الشبكة أو المتصفح.
HTTP مقابل HTTPS على السلك
$ tshark -r all.pcap -Y urlencoded-form -T fields -e urlencoded-form.key -e urlencoded-form.value
user,password    sara,Secret-123
payload of tcp.port==80   -> contains "password=Secret-123"
payload of tcp.port==443  -> "Secret" found 0 times
$ tshark -r all.pcap -Y 'tls.handshake.type==1' -T fields -e tls.handshake.extensions_server_name
shop.lab
TCP conversation 10.34.0.1:38160 <-> 10.34.0.2:443   15 frames  3272 bytes  0.0093 s
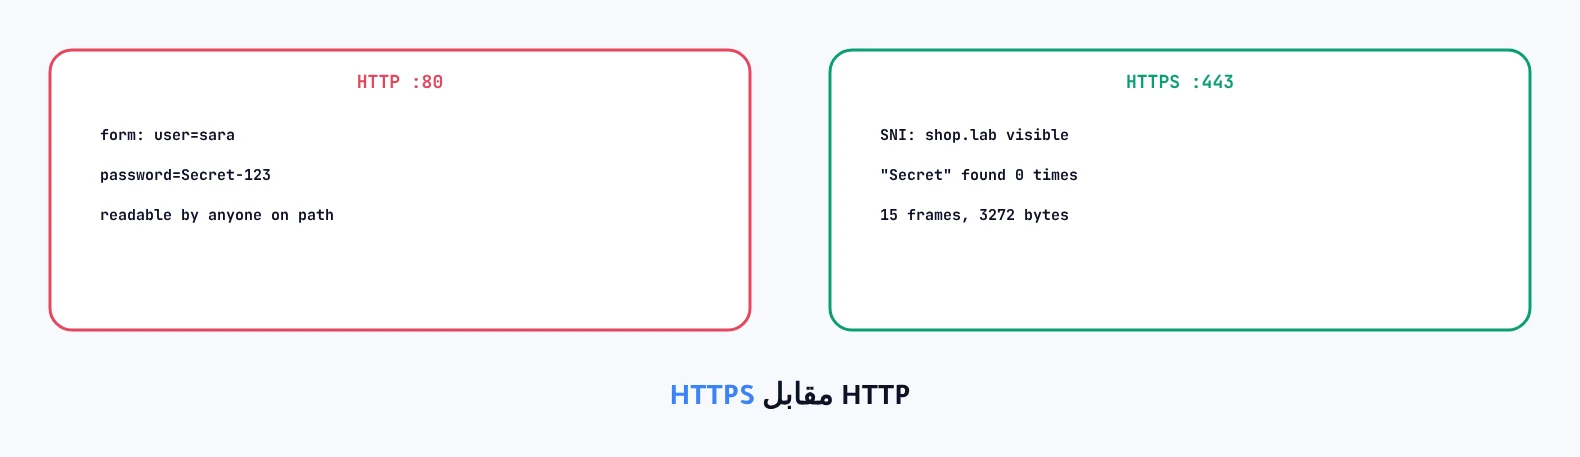
أرسلنا طلب تسجيل الدخول نفسه مرتين. عبر HTTP، استخرج tshark اسم المستخدم وكلمة المرور من الحزمة مباشرة، وأي جهاز على الطريق يستطيع ذلك. وعبر HTTPS، لم تظهر الكلمة في أي حزمة، والظاهر فقط اسم الموقع shop.lab في رسالة البداية، لأنه يرسل قبل بدء التشفير، ومعه حجم المحادثة ومدتها. وهذا ما يراه مزود الإنترنت أو أي مراقب للشبكة. فهذا الاختبار بسيط تجريه على سيرفرك قبل الإطلاق: التقط طلب تسجيل الدخول وابحث فيه عن كلمة المرور. والشهادات التي يقوم عليها هذا التشفير مشروحة في الشهادات الرقمية وتشفير البيانات.
الالتقاط الطويل دون ملء القرص
same 20 requests, 321 packets captured twice:
-s 96 (headers only)    29,666 bytes
full snaplen           430,486 bytes
tcpdump -Z root -C 1 -W 3 -w ring.pcap     # 300 requests x 20 KB
ring.pcap0   430,732     ring.pcap1   1,004,013     ring.pcap2   1,002,986
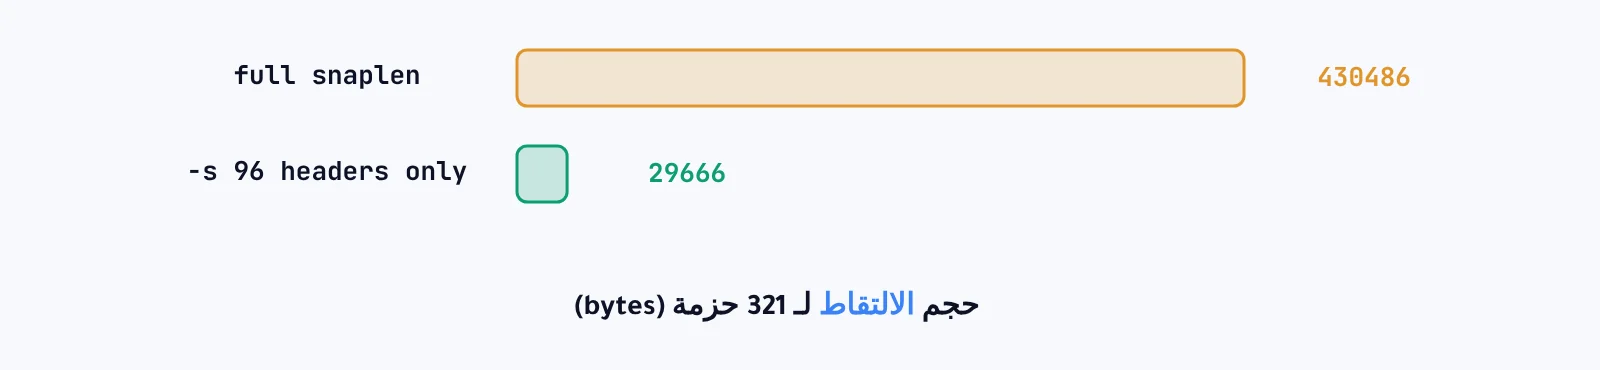
الالتقاط الكامل لساعات على سيرفر مشغول يملأ القرص. والحل الأول تقصير طول الالتقاط: الخيار -s 96 يحفظ أول 96 بايتاً من كل حزمة، وهي تكفي لرؤوس IP وTCP، فصغر الملف 14 مرة لنفس الحزم. لكنك تفقد محتوى HTTP، فاختر حسب السؤال. والحل الثاني الملفات الدوارة: -C 1 يبدأ ملفاً جديداً كل ميغابايت تقريباً، و-W 3 يبقي ثلاثة ملفات فقط ويكتب فوق الأقدم. فمرت أكثر من ستة ميغابايتات وبقي على القرص نحو 2.4 ميغابايت. والخيار -Z root لازم هنا في مختبرنا، لأن tcpdump يتخلى عن صلاحياته بعد البدء ولا يستطيع فتح الملفات الجديدة في مجلد يملكه root. وفهم المنافذ والمسارات التي تراها في الالتقاط يبدأ من أساسيات الشبكات في لينكس.
أخطاء شائعة
الالتقاط دون -nn
استعلامات DNS تبطئ الأداة وتضيف حركة إلى الالتقاط.
التقاط جلسة SSH نفسها
أضف not port 22 على أي سيرفر بعيد.
تحليل ثقيل على سيرفر الإنتاج
التقط إلى ملف وحلله على جهازك.
ترك الالتقاط يعمل بلا حد
استخدم -C و-W أو -c لعدد الحزم.
أسئلة يطرحها الناس
هل أستطيع قراءة HTTPS بـ tshark؟
ليس دون مفاتيح الجلسة. وعلى سيرفرك يمكن تصدير مفاتيح جلسات العميل بمتغير SSLKEYLOGFILE للتشخيص فقط، ثم حذف الملف.
هل الالتقاط قانوني؟
على أجهزتك وشبكتك نعم، وعلى شبكة غيرك دون إذن مكتوب لا، فالحزم تحمل بيانات أشخاص آخرين.
الخلاصة
التقطنا 97 حزمة دون فقد، ورأينا المصافحة الثلاثية برد بعد 15 ميكروثانية، وعددنا ثماني محاولات اتصال ورفضاً فورياً من منفذ مغلق. وقاس tshark زمن الصفحة البطيئة 0.30 ثانية، واستخرج كلمة المرور من HTTP ولم يجدها في HTTPS. وطول التقاط 96 بايتاً صغر الملف 14 مرة، والملفات الدوارة أبقت 2.4 ميغابايت من أكثر من ستة.