الشهادات الرقمية وتشفير البيانات: OpenSSL وGPG بتجارب حقيقية
 aldawsari
الشهادات الرقمية وتشفير البيانات موضوعان يتعامل معهما مدير السيرفر كل أسبوع تقريباً: شهادة HTTPS تنتهي، أو خطأ تحقق لا يفهم سببه، أو نسخة احتياطية يجب تشفيرها قبل رفعها، أو ملف إصدار يجب التحقق من توقيعه. وأداتا العمل هما OpenSSL للشهادات والتشفير المتماثل، وGPG للتشفير بالمفتاح العام والتوقيع. وفي هذا الدليل نبني جهة إصدار خاصة ونصدر منها شهادة لسيرفر تجريبي، ثم نتعمد أربعة أخطاء شائعة ونقرأ رمز كل خطأ، ونقيس سرعة خوارزميات التوقيع والتشفير على معالج المختبر، ونشفر ملفاً بحجم 50 ميغابايت بالأداتين، ونكشف تعديل حرف واحد في ملف موقع.
نمر بجهة الإصدار والشهادة، وأخطاء التحقق برموزها، وسرعة الخوارزميات، وتشفير الملفات بـ OpenSSL، ثم GPG للتشفير والتوقيع.
جهة الإصدار والشهادة
openssl req -x509 -newkey ec -pkeyopt ec_paramgen_curve:P-256 -nodes \
  -keyout ca.key.pem -out ca.pem -days 3650 -subj "/CN=Lab Root CA" \
  -addext "basicConstraints=critical,CA:TRUE" -addext "keyUsage=critical,keyCertSign,cRLSign"
openssl req -newkey ec -pkeyopt ec_paramgen_curve:P-256 -nodes -keyout srv.key.pem -out srv.csr -subj "/CN=app.lab"
openssl x509 -req -in srv.csr -CA ca.pem -CAkey ca.key.pem -CAcreateserial -days 90 -out srv.pem \
  -extfile ext.cnf     # subjectAltName=DNS:app.lab,DNS:www.app.lab,IP:127.0.0.1
openssl verify -CAfile ca.pem srv.pem                      # srv.pem: OK
# public key of key and cert: 116b3633bd9eadbb = 116b3633bd9eadbb  (they match)
# sizes: ca.pem 603 bytes, srv.pem 652 bytes, srv.key.pem 241 bytes
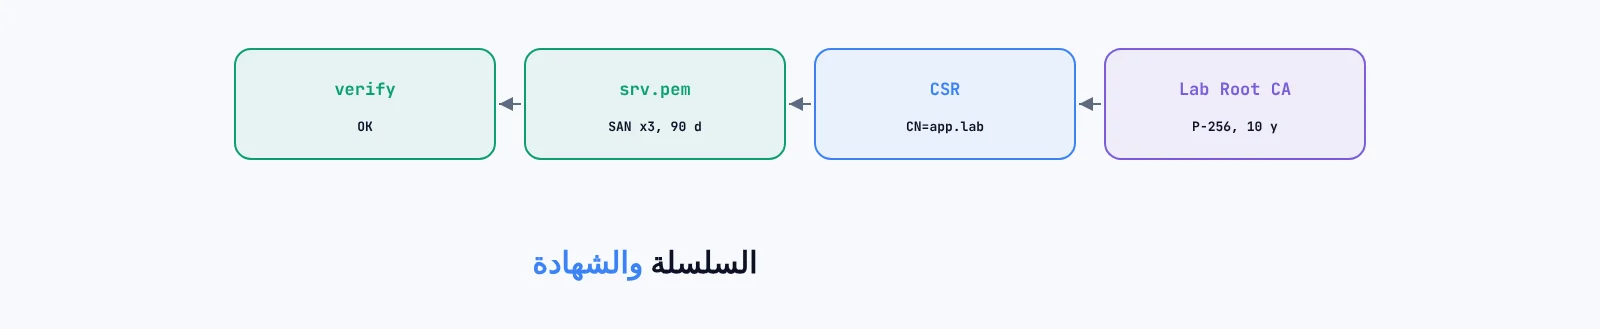
الشهادة مفتاح عام موقع من جهة يثق بها العميل، ومعه الأسماء التي يحق للسيرفر أن يحملها. وبنينا السلسلة كاملة بالخطوات التي تمر بها أي شهادة: مفتاح خاص، ثم طلب توقيع CSR، ثم توقيع جهة الإصدار. والأسماء تكتب في الامتداد subjectAltName، لأن المتصفحات الحديثة تتجاهل الاسم في حقل CN. والتحقق الأخير مفيد قبل أي تركيب: إن لم تتطابق بصمة المفتاح العام في الشهادة والمفتاح الخاص، فلن يقلع خادم الويب. ومفاتيح المنحنى P-256 صغيرة، فالمفتاح الخاص 241 بايتاً فقط.
أخطاء التحقق برموزها
openssl s_client -connect 127.0.0.1:9606 -servername NAME -verify_hostname NAME -CAfile ca.pem
srv.pem   as app.lab      Verify return code: 0 (ok)
srv.pem   as www.app.lab  Verify return code: 0 (ok)
srv.pem   as shop.lab     Verify return code: 62 (hostname mismatch)
old.pem   as app.lab      Verify return code: 10 (certificate has expired)    notAfter=Apr  1 00:00:00 2025 GMT
other.pem as app.lab      Verify return code: 18 (self-signed certificate)
leaf from intermediate, chain not sent     Verify return code: 21 (unable to verify the first certificate)
same leaf + intermediate (-cert_chain)     Verify return code: 0 (ok)
curl --cacert ca.pem https://app.lab:9606/   -> 200
curl https://app.lab:9606/  (system CA store) -> rc=60, certificate problem
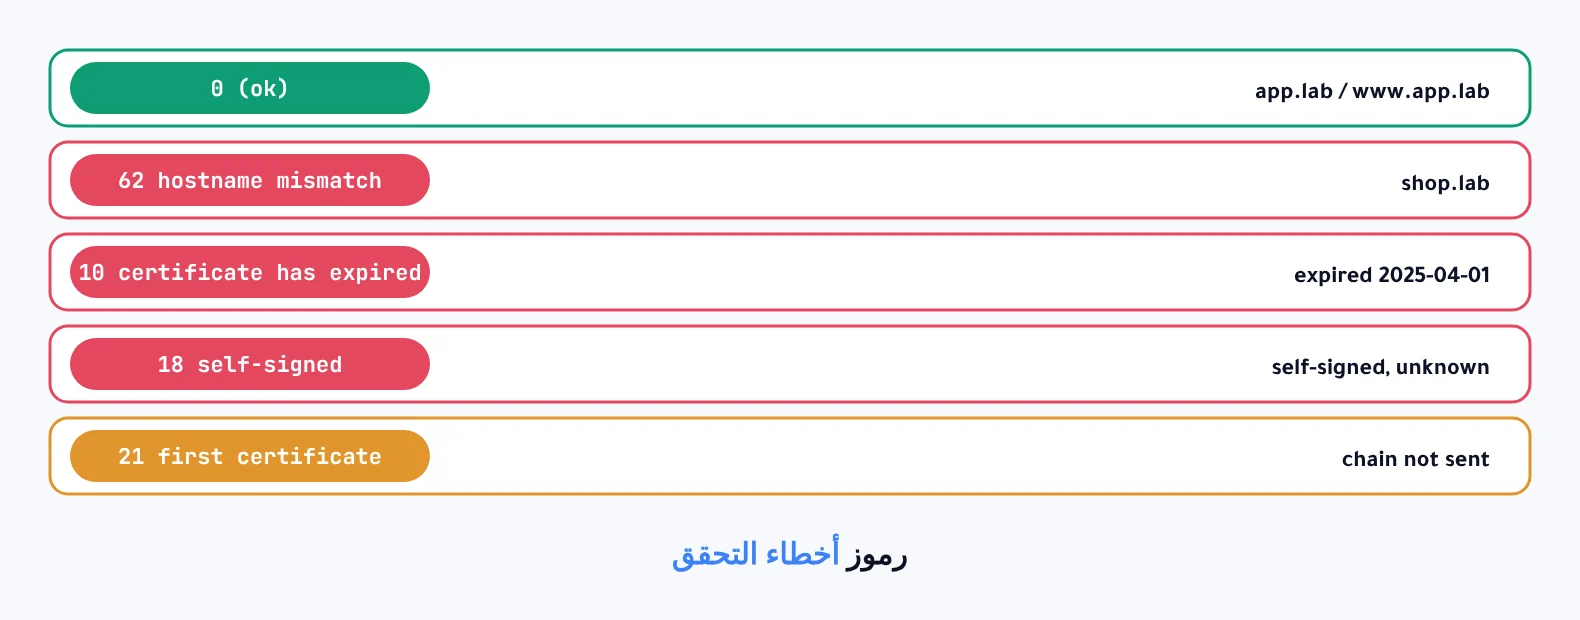
شغلنا سيرفر TLS بأداة s_server، واتصلنا به بأسماء وشهادات مختلفة. فالاسمان المكتوبان في الشهادة نجحا، والاسم الثالث رُفض بالرمز 62. والشهادة التي أصدرناها بتاريخ انتهاء في الماضي رُفضت بالرمز 10، والشهادة الموقعة ذاتياً من جهة غير معروفة بالرمز 18. ثم أصدرنا شهادة من جهة وسيطة وأرسلها السيرفر وحدها، فرُفضت بالرمز 21 لأن العميل لا يعرف الجهة الوسيطة، ونجحت حين أرسل السيرفر السلسلة كاملة. وهذه الرموز الأربعة تغطي أغلب أعطال HTTPS التي تراها. وأداة curl رفضت شهادتنا بالرمز 60 لأن جهة الإصدار الخاصة ليست في مخزن النظام، ونجحت حين أعطيناها الجهة. وتراقب مواعيد الانتهاء بالأمر openssl x509 -noout -enddate في مهمة مجدولة قبل أن يكتشفها الزوار.
سرعة الخوارزميات
openssl speed -seconds 2          sign/s      verify/s
rsa 2048                          3323.7       59854.2
ecdsa P-256                      45537.7       13674.5
Ed25519                          28752.3       11096.6
openssl speed -evp, 16 KB blocks
AES-256-GCM            13,929,504 kB/s     (CPU flags: aes, vaes, avx2)
ChaCha20-Poly1305       3,253,487 kB/s
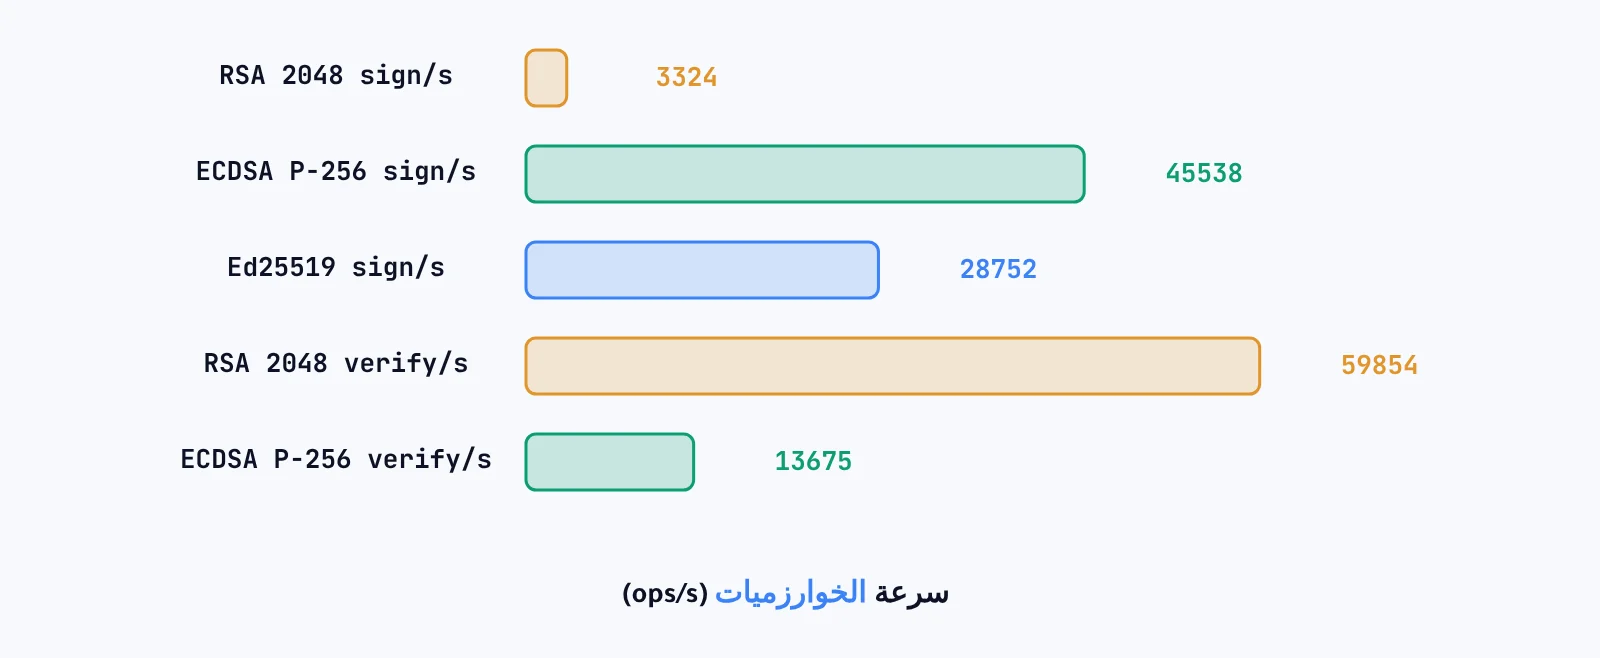
التوقيع بمفتاح RSA أبطأ بأربع عشرة مرة من ECDSA على هذا المعالج، والتحقق منه أسرع بأربع مرات. والسيرفر في كل اتصال TLS جديد يوقع، والعميل يتحقق، ولهذا تخفف الشهادات بمنحنيات بيضاوية حمل السيرفر في الاتصالات الكثيرة. أما تشفير البيانات نفسها فسريع جداً: AES-256-GCM عالج نحو 13.9 غيغابايت في الثانية بفضل تعليمات AES في المعالج، وChaCha20 نحو 3.3 غيغابايت. فالتشفير لم يعد سبباً مقبولاً لترك أي خدمة دون TLS. والمعالجات بلا تعليمات AES، كبعض الأجهزة الصغيرة، يكون فيها ChaCha20 الأسرع. ويمكنك رؤية الفرق بين حركة مشفرة وغير مشفرة على السلك في تحليل حركة الشبكة بـ tcpdump وtshark.
تشفير الملفات بـ OpenSSL
openssl enc -aes-256-cbc -salt -in data.bin -out data.enc -pass pass:...
*** WARNING : deprecated key derivation used.  Using -iter or -pbkdf2 would be better.
openssl enc -aes-256-cbc -pbkdf2 -iter 10000  ...   50 MB in 205 ms
openssl enc -aes-256-cbc -pbkdf2 -iter 600000 ...   50 MB in 792 ms
decrypt, right password                              729 ms, cmp: same
decrypt, wrong password                              "bad decrypt" after 663 ms
sizes: 52,428,800 -> 52,428,832 bytes, file starts with "Salted__"
بدون -pbkdf2 تحذر الأداة من أن اشتقاق المفتاح من كلمة المرور ضعيف، لأنه يمر مرة واحدة على دالة سريعة، فيصبح تخمين كلمة المرور رخيصاً. ومع 600 ألف تكرار، صار تجريب كلمة مرور واحدة يكلف نحو 0.6 ثانية زيادة، ورأينا ذلك في محاولة كلمة المرور الخاطئة التي احتاجت 663 مللي ثانية لترفض. وهذا هو المطلوب: ثانية لا تهمك عند فك ملفك، وتجعل تجربة ملايين الكلمات مستحيلة عملياً. وتذكر أن هذا الأمر لا يحمي من تعديل الملف، فهو تشفير دون توقيع.
GPG للتشفير والتوقيع
gpg --quick-gen-key "Lab Ops <ops@lab.example>" ed25519 sign 1y      # + cv25519 encr subkey: 94 ms
pub ed25519/D10F6412 [SC]     sub cv25519/30CB2474 [E]     exported public key: 652 bytes
gpg -e -r ops@lab.example  (50 MB random, default compression)   1043 - 1768 ms   52,470,497 bytes
gpg -z 0 -e -r ops@lab.example                                    108 ms   52,434,758 bytes
:aead encrypted packet: cipher=9 aead=2       decrypt: 28 ms
gpg --detach-sign --armor release.txt
gpg --verify release.txt.asc release.txt     Good signature from "Lab Ops <ops@lab.example>"
(v1.4.2 changed to v1.4.3 in release.txt)    BAD signature from "Lab Ops <ops@lab.example>"
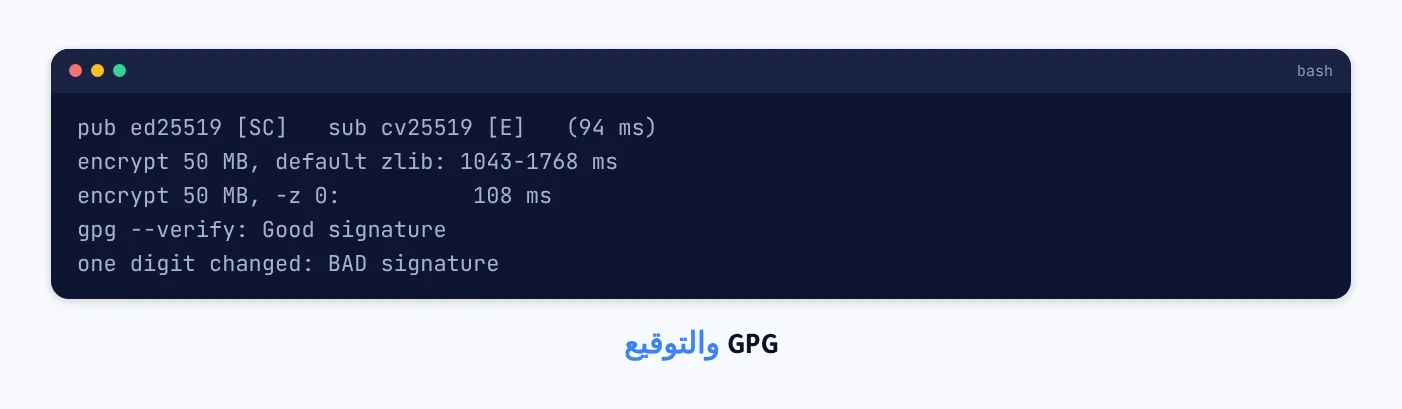
GPG يحل مشكلة لا يحلها التشفير بكلمة مرور: يشفر لك أي شخص بمفتاحك العام، ولا يفك إلا مفتاحك الخاص، فلا تحتاج أن تتبادلا سراً. ومفاتيح المنحنيات الحديثة تُنشأ في أقل من عُشر ثانية. ووجدنا فرقاً كبيراً في التشفير: GPG يحاول ضغط البيانات قبل تشفيرها، وعلى بيانات عشوائية أو مضغوطة أصلاً، مثل أرشيف tar.gz، استغرق ذلك أكثر من ثانية، وخرج الملف أكبر. ومع -z 0 انتهى التشفير في 108 مللي ثوان. والتوقيع المنفصل كشف تغيير رقم واحد في ملف الإصدار، وهذا ما تفعله مستودعات الحزم مع كل تحديث. وتشفير النسخ الاحتياطية قبل رفعها خارج السيرفر جزء من سكربتات النسخ الاحتياطي الآلية.
أخطاء شائعة
الاسم في CN وحده
المتصفحات تقرأ subjectAltName فقط.
نسيان الشهادة الوسيطة على السيرفر
يعمل على متصفحك ويفشل عند غيرك برمز 21 كما قسنا.
openssl enc بلا -pbkdf2
كلمة المرور تُخمن بسرعة.
إرسال المفتاح الخاص مع الشهادة
المفتاح يبقى على السيرفر بصلاحية 600 فقط.
أسئلة يطرحها الناس
RSA أم ECDSA لشهادة الموقع؟
ECDSA P-256 أسرع في التوقيع كما قسنا ومدعوم في كل المتصفحات الحديثة، وRSA للعملاء القدامى جداً.
متى أستخدم GPG بدل openssl enc؟
حين يشفر شخص آخر لك، أو حين تحتاج توقيعاً يثبت المصدر، فـ GPG يجمع الاثنين.
الخلاصة
جهة إصدار خاصة أصدرت شهادة نجحت لاسميها، ورُفض غيرها برموز 62 للاسم و10 للانتهاء و18 للتوقيع الذاتي. ووقع ECDSA 45 ألف مرة في الثانية مقابل 3.3 ألف لـ RSA، وشفر AES-256-GCM نحو 13.9 غيغابايت في الثانية. وجعل pbkdf2 بست مئة ألف تكرار كل محاولة كلمة مرور تكلف 0.6 ثانية، وشفر GPG بلا ضغط 50 ميغابايت في 108 مللي ثوان، وكشف توقيعه تعديل رقم واحد.