الجسور والربط وشبكات VLAN في لينكس: bridge وbonding و802.1Q بتجربة فشل
 aldawsari
الجسور والربط وشبكات VLAN في لينكس ثلاث أدوات تحول السيرفر من جهاز ببطاقة شبكة واحدة إلى عقدة تخدم آلات افتراضية وحاويات وشبكات منفصلة. الجسر Bridge يجعل لينكس مبدلاً يربط عدة واجهات في شبكة واحدة، والربط Bonding يجمع بطاقتين حتى لا يسقط السيرفر إن انقطع أحد الكابلين، وVLAN يقسم كابلاً واحداً إلى عدة شبكات معزولة. وفي هذا الدليل نبني الثلاثة ونختبر كل واحد بتجربة فشل: منفذ في VLAN آخر لا يصل، وإطار موسوم نراه على السلك، وكابل نقطعه أثناء إرسال مئات الحزم لنعرف كم مللي ثانية يغيب الاتصال.
نمر بالمختبر وسبب تشغيله في آلة افتراضية، والجسر وجدول العناوين، وتصفية VLAN على الجسر، والواجهات الموسومة 802.1Q، ثم الربط وقياس زمن التحول، والإعداد الدائم.
المختبر ولماذا آلة افتراضية
container kernel:  CONFIG_BONDING is not set, CONFIG_VLAN_8021Q is not set, CONFIG_BRIDGE=y
lab VM:            qemu-system-x86_64 -m 1024 -smp 2 (no KVM), kernel 6.8.0-149-generic
modules loaded:    bonding 8021q bridge veth sch_netem
نواة الحاوية التي نعمل عليها فيها الجسر لكنها بنيت بلا وحدتي الربط وVLAN، فأقلعنا نواة أوبونتو 6.8 العامة في آلة QEMU بلا تسريع عتادي، وحملنا الوحدات المطلوبة، وبنينا كل الشبكات داخلها بمساحات شبكية. والمحاكاة بلا تسريع أبطأ من الجهاز الحقيقي، فأزمنة الاستجابة هنا أعلى من العادة، أما سلوك الشبكة نفسه فهو سلوك النواة الحقيقية. وفكرة المساحات الشبكية وأوامر ip مشروحة في أساسيات الشبكات في لينكس.
الجسر وجدول العناوين
ip link add br0 type bridge && ip link set br0 up
ip link set ph1 master br0       # repeat for ph2, ph3 (veth ends of h1, h2, h3)
bridge link
# ph1 ... master br0 state forwarding priority 32 cost 2
bridge fdb show br br0 | grep -v permanent
# 4a:97:17:b7:8b:9e dev ph1 master br0
# 32:8e:37:f3:e8:55 dev ph2 master br0
# 2e:66:60:0d:3a:94 dev ph3 master br0
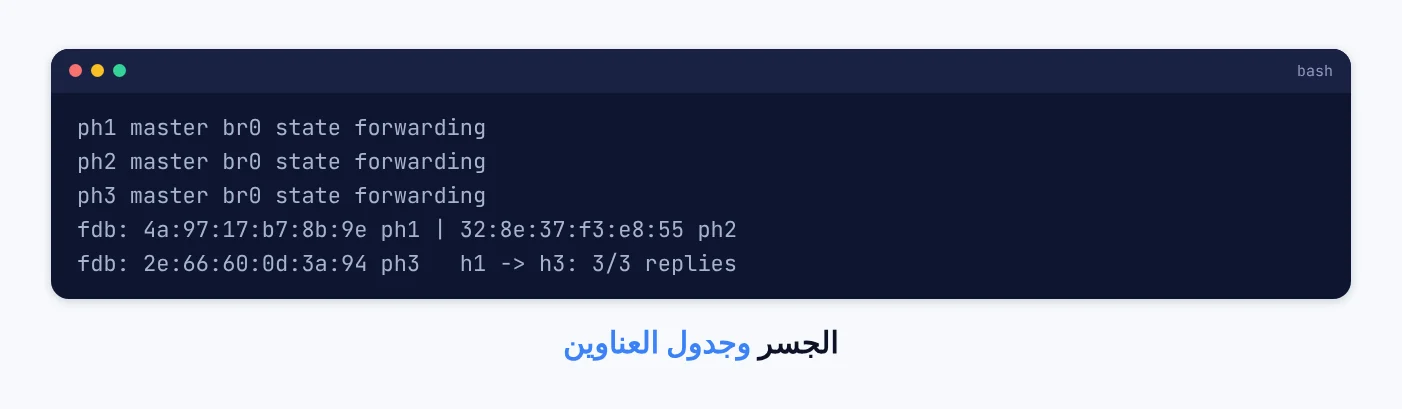
ربطنا ثلاثة أجهزة بجسر واحد، فوصل الأول إلى الثالث بثلاث حزم من ثلاث. والجسر يتعلم: كل إطار يدخل من منفذ يسجل عنوانه الفيزيائي في جدول fdb، فيعرف بعدها إلى أي منفذ يرسل الإطار التالي بدل أن يكرره على كل المنافذ. وبعد ثوان كان الجدول يحوي ثلاثة عناوين، واحداً لكل منفذ. وهذا ما يفعله برنامج الآلات الافتراضية حين يضع آلاتك على شبكة السيرفر: جسر، ومنفذ لكل آلة، وبطاقة السيرفر الحقيقية منفذ فيه.
تصفية VLAN على الجسر
ip link set br0 type bridge vlan_filtering 1
bridge vlan add dev ph1 vid 10 pvid untagged      # ph2 the same, ph3 gets vid 20
port      vlan-id
ph1       10 PVID Egress Untagged
ph2       10 PVID Egress Untagged
ph3       20 PVID Egress Untagged
h1 -> h2 (both vlan 10)   3 packets transmitted, 3 received, 0% packet loss
h1 -> h3 (vlan 20)        3 packets transmitted, 0 received, 100% packet loss
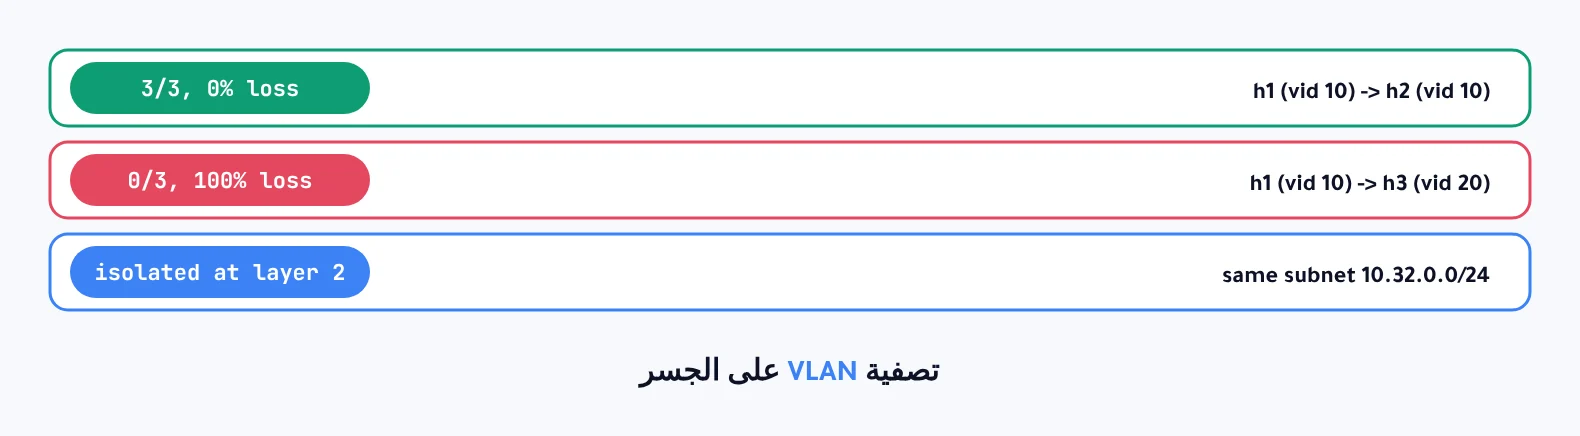
بعد تفعيل التصفية صار لكل منفذ رقم شبكة. فالجهازان في الشبكة 10 تبادلا الحزم كاملة، والجهاز الثالث في الشبكة 20 لم يصله شيء رغم أن عناوين IP الثلاثة في الشبكة الفرعية نفسها، ورغم أنها على الجسر نفسه. فالعزل هنا في الطبقة الثانية، قبل أن ينظر أحد إلى عنوان IP. وهذه طريقة فصل آلات الإنتاج عن آلات الاختبار على سيرفر واحد دون بطاقات إضافية.
الواجهات الموسومة 802.1Q
ip link add link tka name tka.10 type vlan id 10
ip link add link tka name tka.20 type vlan id 20
tcpdump -e -i tkb      (the trunk, both VLANs on one cable)
fa:58:.. > ff:ff:..  ethertype 802.1Q (0x8100), length 46: vlan 10, p 0, ethertype ARP, Request who-has
fa:58:.. > ba:a3:..  ethertype 802.1Q (0x8100), length 102: vlan 10, p 0, ethertype IPv4, 192.168.10.1 > ..
fa:58:.. > ff:ff:..  ethertype 802.1Q (0x8100), length 46: vlan 20, p 0, ethertype ARP, Request who-has
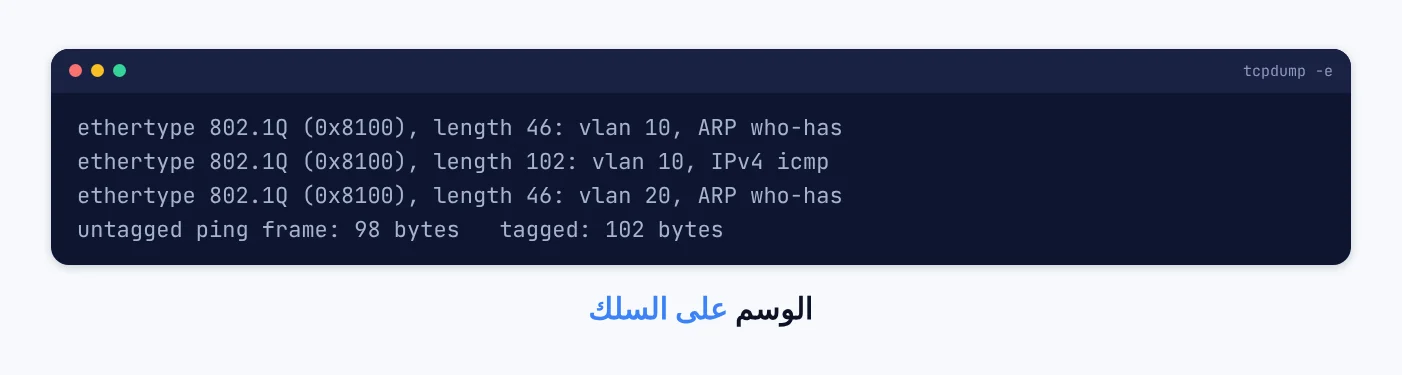
حين يحمل كابل واحد عدة شبكات، يسمى خطاً رئيسياً Trunk، ويضيف كل إطار عليه وسماً من أربعة بايتات يقول إلى أي شبكة ينتمي. أنشأنا واجهتين فرعيتين على الكابل نفسه، tka.10 وtka.20، ولكل منهما عنوان في شبكة مختلفة، فنجحت الحزمتان في كل شبكة. وعلى السلك رأينا الوسم صريحاً: نوع الإطار 0x8100 ثم رقم الشبكة 10 أو 20. وطول حزمة ping صار 102 بايت بدل 98 المعتادة، والفرق هو الوسم نفسه. ومنفذ المبدل المقابل يجب أن يكون مضبوطاً كخط رئيسي بالأرقام نفسها، وإلا ضاعت الإطارات الموسومة بصمت.
الربط وقياس زمن التحول
ip link add bond0 type bond mode active-backup miimon 100
ip link set s1 master bond0; ip link set s2 master bond0
Bonding Mode: fault-tolerance (active-backup)    Currently Active Slave: s1
ping -i 0.01 -c 300, then cut the cable of the active slave:
cut 1: 6 lost, gap 162 ms      cut 4: 2 lost, gap 140 ms
cut 2: 1 lost, gap  27 ms      cut 5: 2 lost, gap  38 ms
cut 3: 4 lost, gap 126 ms      cut 6: 0 lost
Currently Active Slave: s2     Link Failure Count: 1
miimon 0 (no link monitoring), cut active cable: 5 transmitted, 0 received, 100% packet loss
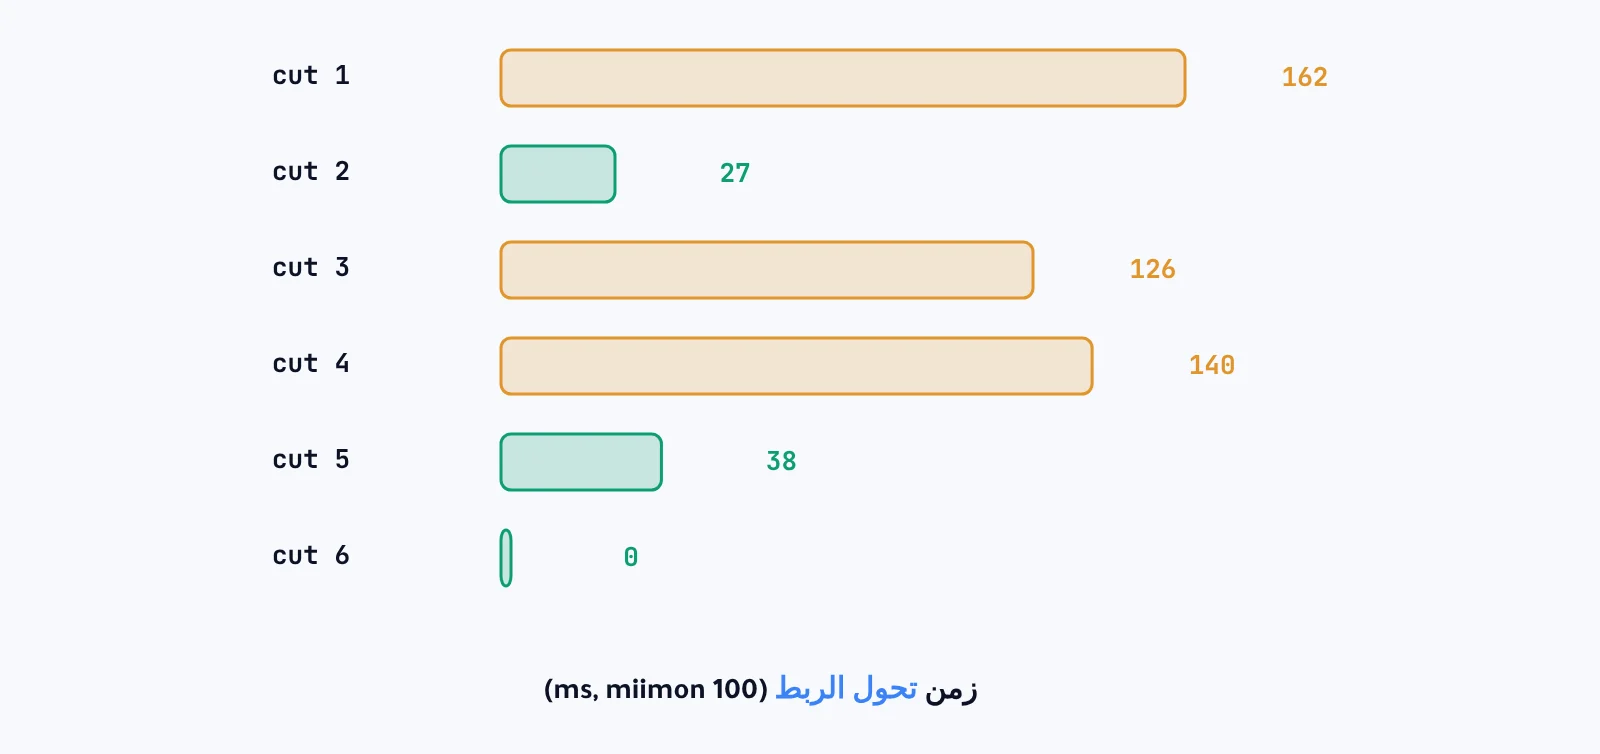
في وضع النسخ الاحتياطي النشط تعمل بطاقة واحدة والأخرى تنتظر، والنواة تفحص حالة الكابل كل 100 مللي ثانية. أرسلنا حزمة كل عشرة مللي ثوان، وقطعنا كابل البطاقة النشطة ست مرات على تجربتين. فانتقل الاتصال إلى البطاقة الأخرى في كل مرة، وكانت أطول فجوة 162 مللي ثانية وأقصرها 27، ومرة لم تضع أي حزمة. والفجوة تتبع لحظة القطع بالنسبة لدورة الفحص، ولهذا تتفاوت. ثم أعدنا التجربة بفحص معطل miimon 0، فبقي الربط متمسكاً بالبطاقة الميتة وضاعت كل الحزم. فالربط بلا مراقبة لا يحمي من شيء. والأوضاع الأخرى مثل 802.3ad تجمع سرعة البطاقتين لكنها تحتاج دعماً من المبدل، ووضع active-backup يعمل مع أي مبدل. وتوصيل الآلات الافتراضية بهذه الجسور مشروح في إدارة الآلات الافتراضية بـ KVM وvirsh.
الإعداد الدائم
# /etc/netplan/60-bond.yaml   (documented, not applied in the lab)
network:
  version: 2
  ethernets: { eno1: {}, eno2: {} }
  bonds:
    bond0: { interfaces: [eno1, eno2], parameters: { mode: active-backup, mii-monitor-interval: 100 } }
  vlans:
    bond0.10: { id: 10, link: bond0, addresses: [192.168.10.5/24] }
  bridges:
    br10: { interfaces: [bond0.10] }
# netplan try   -> rolls back on timeout unless you confirm
كل ما بنيناه بأوامر ip يختفي بعد إعادة التشغيل. وعلى أوبونتو يُكتب الإعداد الدائم في netplan، ويمكن تركيب الطبقات الثلاث: ربط من بطاقتين، فوقه VLAN، فوقها جسر للآلات. وهذا الملف موثق ولم نطبقه في المختبر. واستخدم netplan try دائماً على سيرفر بعيد، لأنه يعيد الإعداد القديم تلقائياً إن انقطع اتصالك ولم تؤكد.
أخطاء شائعة
ربط بلا مراقبة للكابل
بدون miimon ضاعت كل الحزم بعد القطع.
منفذ المبدل ليس خطاً رئيسياً
الإطارات الموسومة تضيع دون أي رسالة.
802.3ad دون إعداد المبدل
هذا الوضع يحتاج LACP من الطرفين.
تغيير الشبكة عن بعد بلا netplan try
خطأ واحد يقطعك عن السيرفر.
أسئلة يطرحها الناس
هل الربط يضاعف السرعة؟
وضع active-backup لا، فهو للحماية فقط. والأوضاع الموزعة تجمع السعة لعدة اتصالات، لكن الاتصال الواحد يبقى على بطاقة واحدة غالباً.
ما الفرق بين الجسر وmacvlan؟
الجسر مبدل كامل يتعلم العناوين ويقبل التصفية، وmacvlan أخف ويعطي كل حاوية عنواناً على البطاقة مباشرة، لكن المضيف لا يصل إلى حاوياته عبره افتراضياً.
الخلاصة
الجسر تعلم ثلاثة عناوين ووصل أجهزته كاملة، وتصفية VLAN منعت الجهاز في الشبكة 20 بخسارة 100%، والوسم ظهر على السلك بنوع 0x8100 وزاد الحزمة أربعة بايتات. والربط النشط الاحتياطي بفحص كل 100 مللي ثانية تحول في ست قطعات بفجوة بين صفر و162 مللي ثانية، وبلا فحص ضاعت كل الحزم.