أتمتة تهيئة السيرفرات عند التشغيل الأول باستخدام Cloud-Init: فحص وتشغيل فعلي
 aldawsari
أتمتة تهيئة السيرفرات عند التشغيل الأول باستخدام Cloud-Init تعني أن السيرفر الجديد يقلع جاهزاً: المستخدم الإداري موجود بمفتاحه، وإعدادات SSH مقفلة، والحزم مثبتة، والملفات في أماكنها، دون أن يدخل أحد إليه. وCloud-Init هو الأداة القياسية لذلك في كل السحابات الكبرى وتوزيعات الخوادم: تعطيه ملفاً نصياً بصيغة YAML عند إنشاء السيرفر، فينفذه في الإقلاع الأول. وفي هذا الدليل نكتب ملف تهيئة لخادم ويب، ونفحصه قبل الاستخدام فنكتشف خطأين شائعين، ثم نشغل Cloud-Init الإصدار 26.2 فعلياً على مختبر بمصدر بيانات محلي يحاكي السحابة، ونرى ما يُنفذ مرة واحدة فقط، ولماذا يجب تنظيفه قبل تحويل السيرفر إلى صورة.
نمر بطريقة عمل الأداة، وملف التهيئة، والفحص قبل الإنشاء، والتشغيل الفعلي ونتيجته، والتكرار والصور، ثم أين تقف Cloud-Init وأين تبدأ أدوات الإدارة.
كيف تعمل
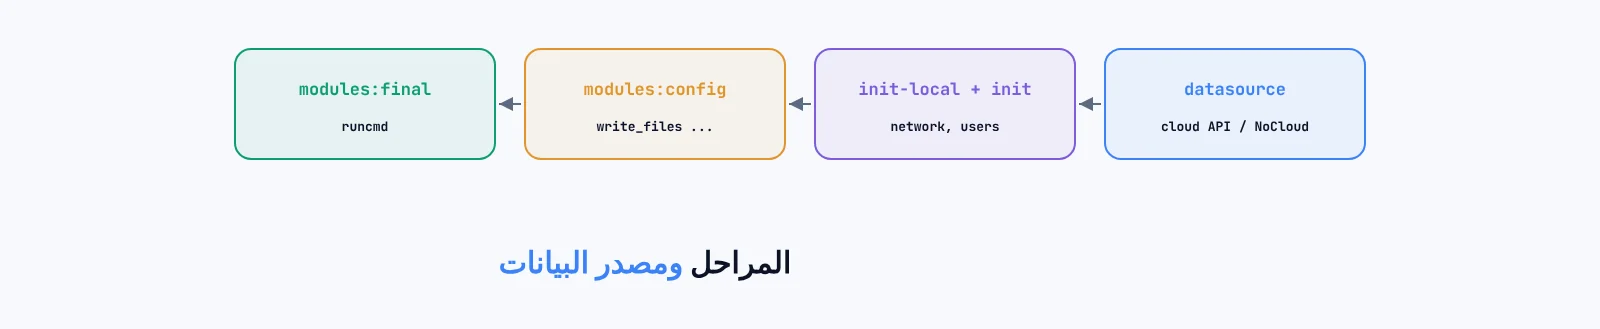
datasource   where the config comes from: cloud metadata API, NoCloud seed (ISO or folder), ...
stages       init-local -> init (network) -> modules:config -> modules:final
instance-id  modules marked "once per instance" run again only when the id changes
logs         /var/log/cloud-init.log  /var/log/cloud-init-output.log   cloud-init status --long
عند الإقلاع تبحث الأداة عن مصدر بياناتها: واجهة البيانات الوصفية عند مزود السحابة، أو قرص صغير أو مجلد محلي باسم NoCloud على الأجهزة الخاصة. ثم تنفذ الوحدات على أربع مراحل، من الشبكة إلى الأوامر الأخيرة. وأغلب الوحدات تعمل مرة واحدة لكل نسخة من السيرفر، وتعرف النسخة بمعرّف instance-id.
ملف التهيئة
#cloud-config
hostname: web-01
users:
  - name: webops
    groups: [sudo]
    shell: /bin/bash
    sudo: "ALL=(ALL) NOPASSWD:ALL"
    ssh_authorized_keys:
      - ssh-ed25519 AAAAC3NzaC1lZDI1NTE5AAAAIExampleKeyOnlyForLab deploy@laptop
write_files:
  - path: /etc/ssh/sshd_config.d/50-cloud-init-lab.conf
    permissions: "0644"
    content: |
      PasswordAuthentication no
      PermitRootLogin no
runcmd:
  - [sh, -c, "echo first boot done at $(date -u +%FT%TZ) >> /var/log/firstboot.log"]
السطر الأول #cloud-config إلزامي، وبدونه تعامل الأداة الملف كسكربت أو تتجاهله. ثم ثلاثة أقسام: مستخدم إداري بمفتاحه العام فقط، وملف إعداد يمنع الدخول بكلمة مرور ويمنع الجذر، وأمر يُنفذ في المرحلة الأخيرة. والمفتاح هنا مثال للمختبر، وتأمين SSH بتفصيل في تأمين خوادم لينكس.
الفحص قبل الإنشاء
$ cloud-init schema -c user-data.yaml
Valid schema user-data.yaml
$ cloud-init schema -c typo.yaml --annotate        # write_files spelled write_file
write_file:              # E1
# E1: Additional properties are not allowed ('write_file' was unexpected)
$ cloud-init schema -c perm.yaml --annotate        # permissions: 644 without quotes
    permissions: 644     # E1
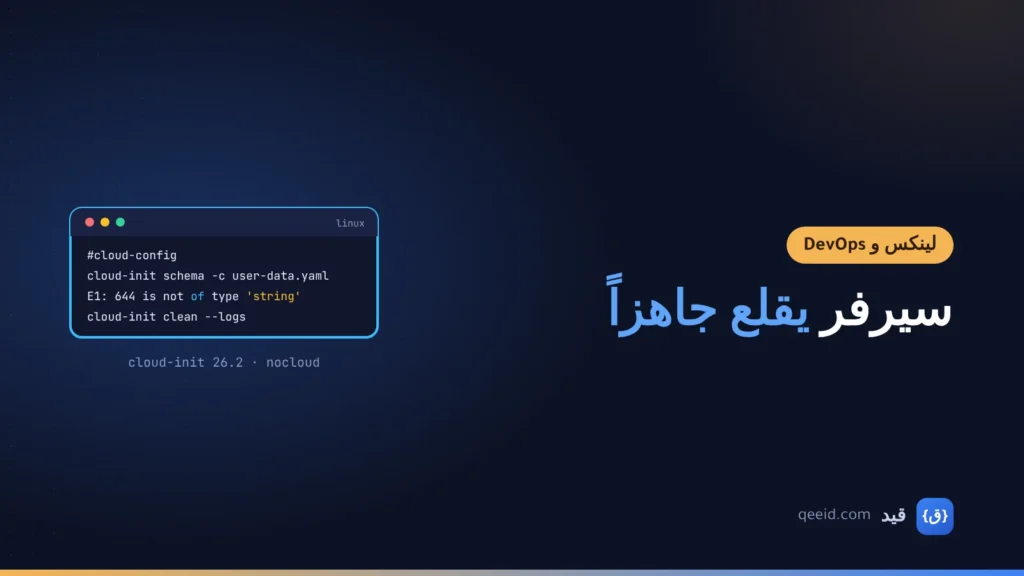
# E1: 644 is not of type 'string'
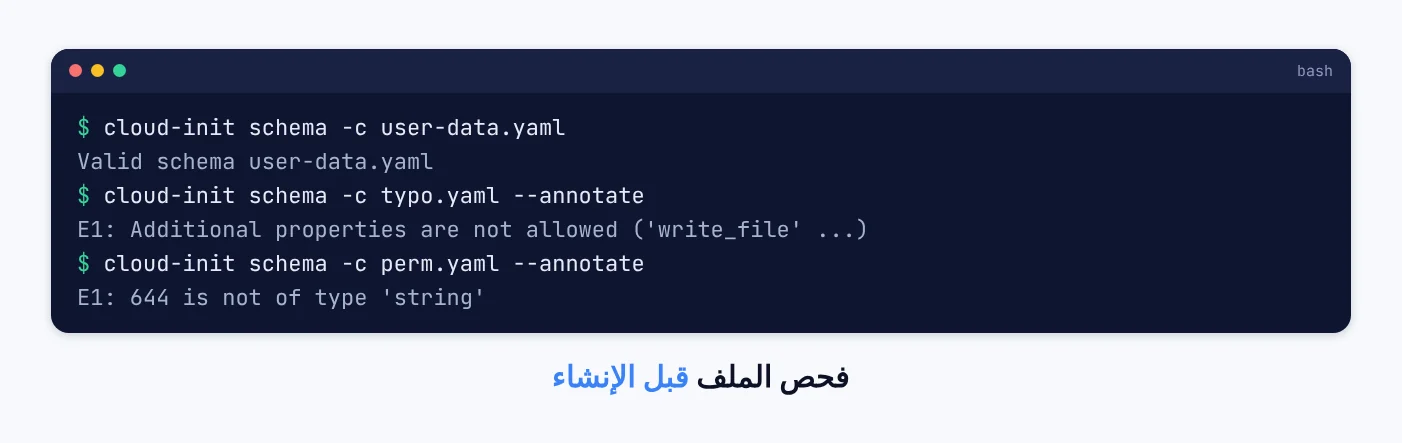
أخطر ما في Cloud-Init أن الخطأ لا يوقف الإنشاء: السيرفر يقلع، والقسم الخاطئ يُتجاهل بصمت، فتكتشف بعد ساعة أن إعدادات SSH لم تُكتب. والأمر schema يفحص الملف مقابل المخطط الرسمي. وجربنا خطأين حقيقيين: حرف ناقص في اسم القسم، وصلاحيات مكتوبة رقماً بدل نص، فالرقم 644 بلا علامات تنصيص يُقرأ بالنظام العشري لا الثماني. والتقطهما الفحص بسطريهما.
التشغيل الفعلي
== boot 1 (instance i-lab-001)
run took 3.4 s
uid=30035(webops) gid=30035(webops) groups=30035(webops),27(sudo)
PasswordAuthentication no
PermitRootLogin no
first boot done at 2026-11-15T09:03:34Z
status: error   (resizefs: resize2fs /dev/vda failed - lab container disk, not a real VM disk)
== boot 2 (same instance)
run took 1.8 s       firstboot lines: 1
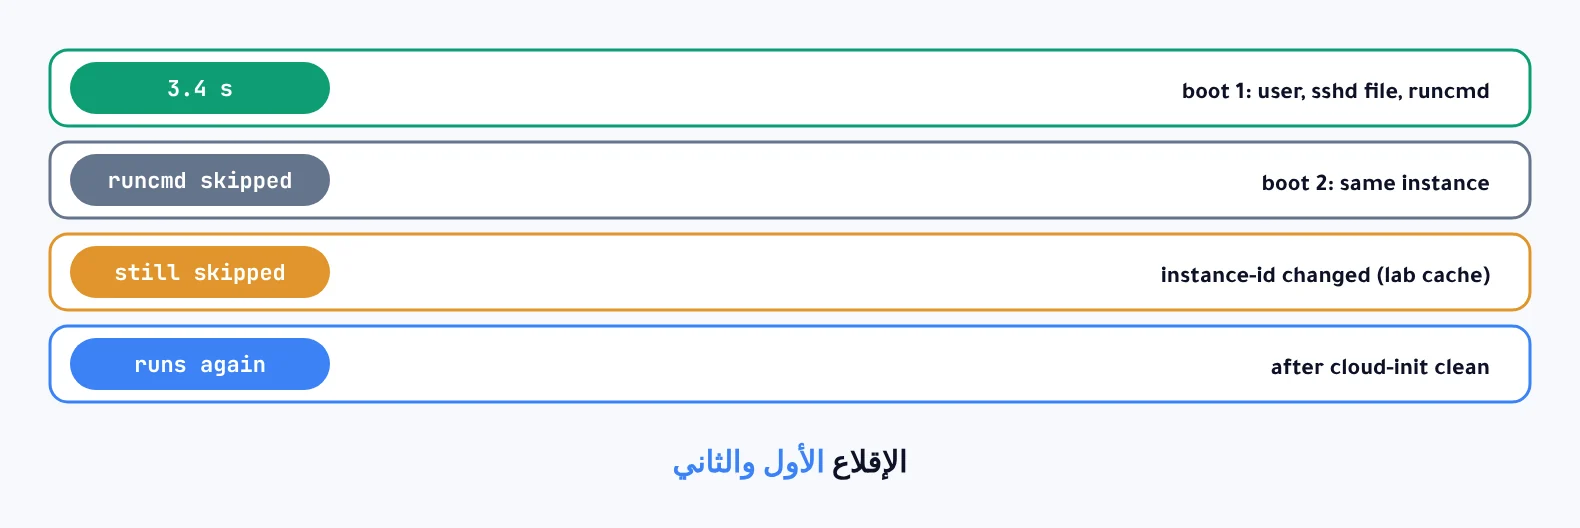
شغلنا المراحل الأربع بمصدر NoCloud في مجلد محلي. فأُنشئ المستخدم في مجموعة sudo، وكُتب ملف SSH، ونُفذ الأمر الأخير، كل ذلك في 3.4 ثانية. والحالة أظهرت خطأ واحداً من وحدة توسيع القرص، لأن المختبر حاوية لا آلة افتراضية بقرص قابل للتوسيع، وهذا مثال جيد على قراءة الحالة: الأمر status يقول أي وحدة فشلت ولماذا. وفي الإقلاع الثاني لم يتكرر الأمر الأخير، فالملف ما زال بسطر واحد، لأن الوحدات تعمل مرة لكل نسخة. وإنشاء المستخدمين وصلاحياتهم في إدارة المستخدمين والمجموعات.
التكرار والصور
== boot 3 (instance-id changed to i-lab-002 in the seed)
firstboot lines: 1            (cached data still used in this lab)
== cloud-init clean (what you run before making an image), then boot again
firstboot lines: 2            /var/lib/cloud/instances/i-lab-002
حين تحول سيرفراً مهيأً إلى صورة تنسخ منها سيرفرات جديدة، يجب أن تعرف كل نسخة أنها جديدة. وفي مختبرنا، تغيير المعرّف في المصدر المحلي وحده لم يكفِ، لأن الأداة استخدمت بياناتها المخزنة. أما بعد الأمر cloud-init clean فعملت الوحدات من جديد بالمعرّف الجديد. فالقاعدة: نفّذ هذا الأمر قبل إغلاق السيرفر لأخذ الصورة، وإلا فقد تقلع النسخ بمفاتيح SSH المضيف نفسها وبإعدادات النسخة الأصلية.
أين تقف Cloud-Init
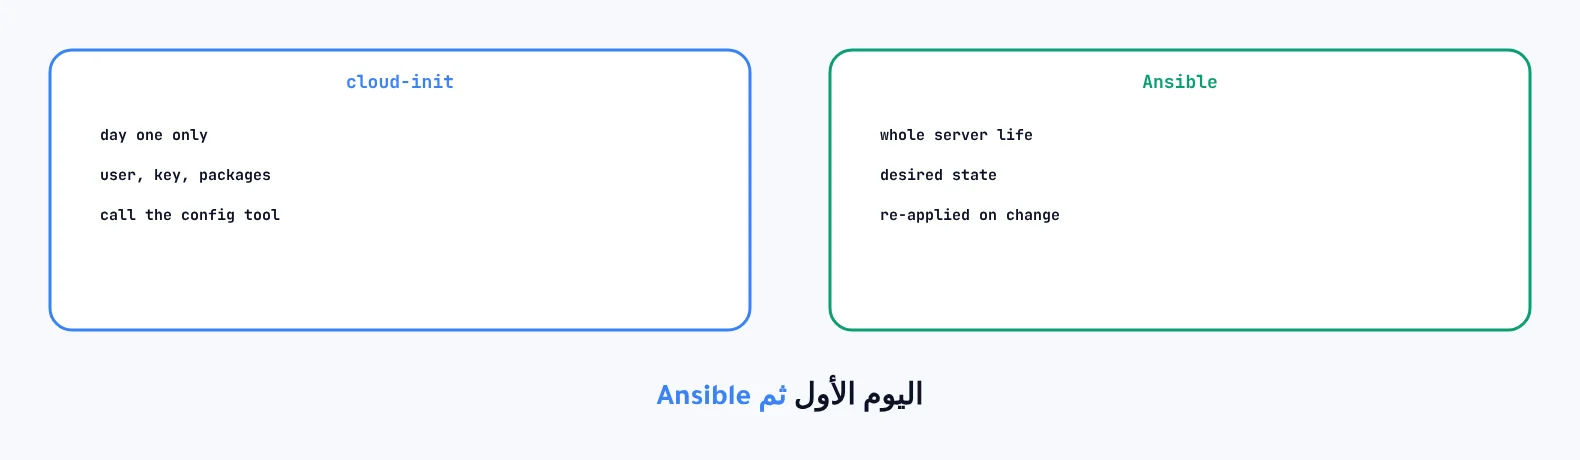
الأداة ممتازة لليوم الأول: المستخدم، والمفتاح، والحزم الأساسية، وتسجيل السيرفر في أداة الإدارة. أما الإعداد المستمر طوال عمر السيرفر فمهمة أدوات مثل Ansible، التي تعيد تطبيق الحالة المطلوبة كلما تغيرت. والنمط الشائع: Cloud-Init تثبت مفتاح الإدارة وتستدعي Ansible، وAnsible يكمل الباقي.
أخطاء شائعة
نسيان سطر #cloud-config
يُتجاهل الملف كله.
إنشاء دون فحص schema
الخطأ يُتجاهل بصمت والسيرفر يقلع ناقصاً.
أسرار داخل الملف
البيانات الوصفية يقرؤها أي برنامج على السيرفر في بعض السحابات.
صورة بلا cloud-init clean
النسخ ترث هوية الأصل.
أسئلة يطرحها الناس
هل تعمل على سيرفري الفعلي بلا سحابة؟
نعم، بمصدر NoCloud من قرص ISO صغير أو مجلد محلي.
أين أرى ما حدث؟
في الأمر cloud-init status –long، والسجلين في /var/log.
الخلاصة
Cloud-Init تنفذ ملف YAML في الإقلاع الأول، والفحص بالأمر schema التقط خطأين يُتجاهلان بصمت. وفي التشغيل الفعلي أنشأت المستخدم وكتبت ملف SSH ونفذت الأمر في 3.4 ثانية، ولم تكرره في الإقلاع الثاني، وعادت تنفذه بعد cloud-init clean، فهو الأمر الواجب قبل أي صورة.