الأنظمة غير القابلة للتغيير Immutable OS: تجربة OSTree مع Silverblue وCoreOS وTalos
 aldawsari
الأنظمة غير القابلة للتغيير Immutable OS، مثل Fedora Silverblue وFedora CoreOS وTalos OS، تقلب الطريقة التقليدية لإدارة لينكس: بدل أن تثبت الحزم وتعدل الملفات على النظام الحي، يكون نظام الملفات الأساسي للقراءة فقط، ويأتي كله كصورة واحدة لها رقم إصدار. والتحديث يعني تنزيل صورة جديدة كاملة والإقلاع منها، والتراجع يعني الإقلاع من الصورة السابقة. فلا سيرفران مختلفان لأن أحدهما ثُبتت عليه حزمة يدوياً قبل سنة. وفي هذا الدليل نشرح الفكرة والأنظمة الثلاثة، ثم نجرب على مختبر الأداة التي يقوم عليها Silverblue وCoreOS، وهي OSTree، التي توصف بأنها Git لنظام التشغيل: ننشئ إصدارين، ونقارن بينهما، ونشغلهما جنباً إلى جنب، ونتراجع، ونكشف تلاعباً بملف.
نمر بالمشكلة التي تحلها، والأنظمة الثلاثة، وتجربة OSTree بنتائجها، وأين تذهب التطبيقات والإعدادات، ثم متى تناسبك.
المشكلة: انحراف الإعدادات
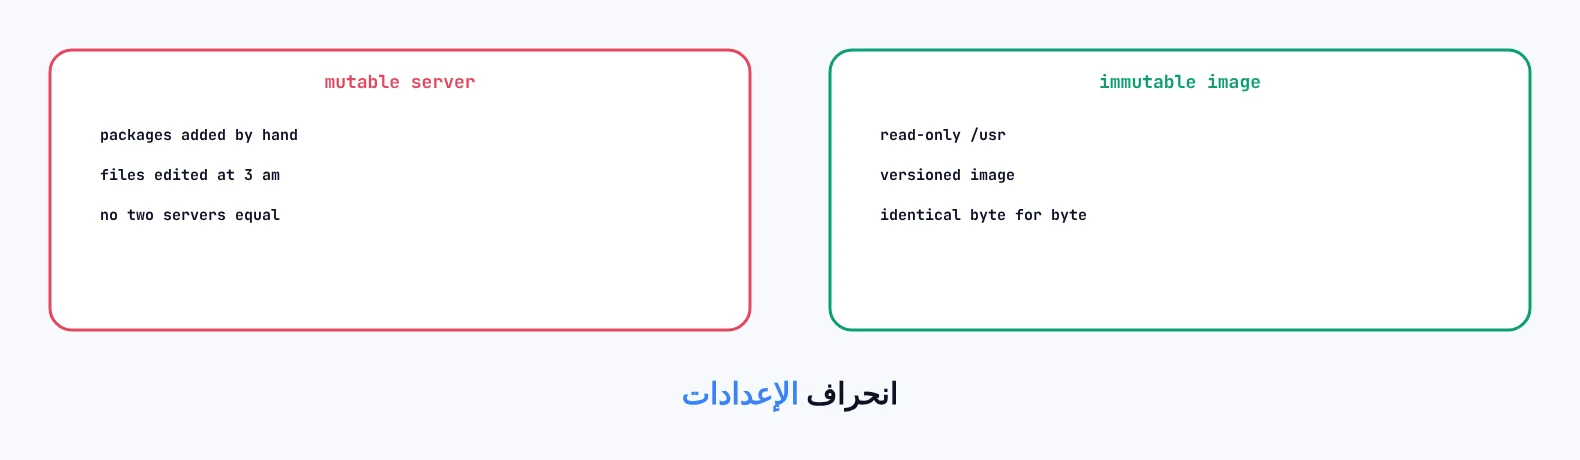
سيرفر عمره سنتان مر عليه عشرات التحديثات، وحزم ثُبتت لتجربة ثم نُسيت، وملف إعداد عُدّل يدوياً أثناء عطل ليلي. والنتيجة أن لا أحد يعرف حالته بالضبط، ولا يمكن بناء سيرفر مطابق له. وهذا انحراف الإعدادات، وهو سبب عطل «يعمل على سيرفر ولا يعمل على الآخر». والأنظمة غير القابلة للتغيير تحله من الجذر: الجزء الأساسي لا يُعدل أصلاً، فكل سيرفرين بالإصدار نفسه متطابقان بالبايت.
الأنظمة الثلاثة
Fedora Silverblue   desktop; OSTree base, apps via Flatpak, dev tools in Toolbx containers
Fedora CoreOS       servers/containers; OSTree base, configured once by Ignition at first boot
Talos OS            Kubernetes only; no shell, no SSH, managed entirely through an API
Silverblue لسطح المكتب، والتطبيقات فيه حزم Flatpak منفصلة عن النظام، وأدوات التطوير في حاويات. وCoreOS للخوادم التي تشغل حاويات، ويُهيأ مرة واحدة في الإقلاع الأول. وTalos يذهب أبعد: لا صدفة أوامر ولا SSH أصلاً، وكل إدارته عبر واجهة برمجية، لأنه مصمم لتشغيل Kubernetes فقط. وإدارة السيرفر بلا دخول إليه تقلل سطح الهجوم كثيراً.
التجربة: OSTree
ostree --repo=repo init --mode=archive
ostree --repo=repo commit --branch=os/x86_64/stable --subject="v1" tree
# v2: change /usr/bin/app and /etc/os-release, keep a 20 MB file unchanged
ostree --repo=repo commit --branch=os/x86_64/stable --subject="v2" tree
ostree --repo=repo diff os/x86_64/stable^ os/x86_64/stable
repo after v1: 20M
repo after v2 (20MB unchanged file shared): 20M
commit 90a779f8...   v2
commit 376e2c1b...   v1
M    /etc/os-release
M    /usr/bin/app
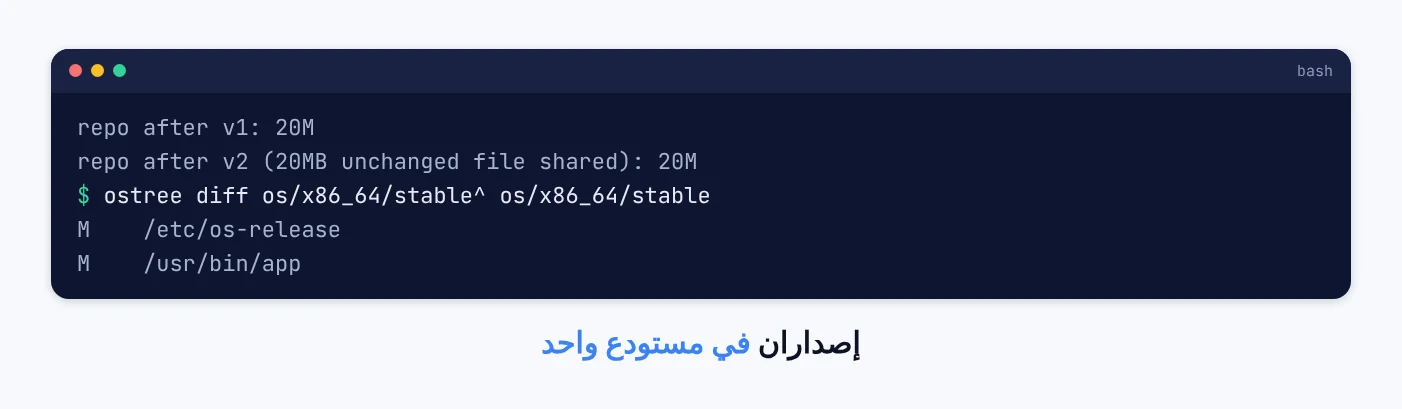
OSTree يخزن شجرة النظام كاملة كإيداع، كما يخزن Git الكود. وكل ملف يُخزن مرة واحدة ببصمته، فالإصدار الثاني الذي غيّر ملفين صغيرين لم يضف إلى المستودع شيئاً يُذكر، وبقي الملف الكبير مشتركاً بين الإصدارين. والأمر diff يقول بالضبط ما تغير بين نسختي النظام: ملفان. فالتحديث على سيرفر حقيقي ينزّل الفرق فقط.
التشغيل والتراجع
== deploy v2 (read-only checkout) then roll back to v1
app v2
app v1
hard links shared between deployments: 3 links to lib.bin
== tamper inside a repo object then fsck
error: fsck content object 708c0f1a...: Corrupted file object;
       checksum expected='708c0f1a...' actual='80af950d...'
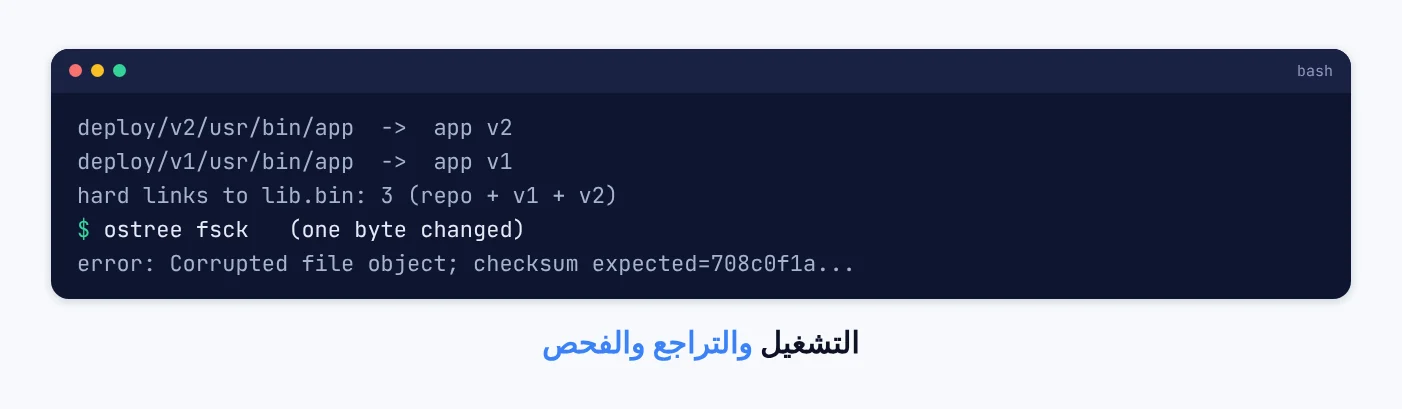
استخرجنا الإصدارين كنسختين جاهزتين للإقلاع، وكل منهما يشغل تطبيقه. والملف الكبير لم يُنسخ مرتين، بل هو ملف واحد بروابط صلبة من المستودع ومن النسختين، فوجود إصدارين على القرص لا يضاعف المساحة. وعلى نظام حقيقي، التراجع اختيار الإصدار السابق في قائمة الإقلاع، أو الأمر rpm-ostree rollback. ثم غيرنا بايتاً واحداً داخل ملف في المستودع، فكشف الفحص fsck التلاعب بالبصمة المتوقعة والفعلية. وسلامة البيانات بالبصمات في أنظمة الملفات الحديثة مشروحة في أنظمة الملفات المتقدمة ZFS وBtrfs.
أين تذهب التطبيقات والإعدادات
/usr        read-only, from the image
/etc        writable, 3-way merged with the new image's defaults on update
/var        writable, persistent data (databases, logs, containers)
apps        Flatpak (desktop) or containers (servers); rpm-ostree install = layered package, needs reboot
ليس كل شيء للقراءة فقط: مجلد الإعدادات يبقى قابلاً للتعديل، ويُدمج مع إعدادات الصورة الجديدة عند التحديث، ومجلد البيانات المتغيرة دائم. أما البرامج فتعيش خارج النظام الأساسي، في حاويات أو حزم Flatpak. وإضافة حزمة إلى النظام نفسه ممكنة كطبقة فوق الصورة، لكنها تحتاج إعادة إقلاع، وهذا مقصود. وأساس الحاويات في أساسيات حاويات Docker.
متى تناسبك
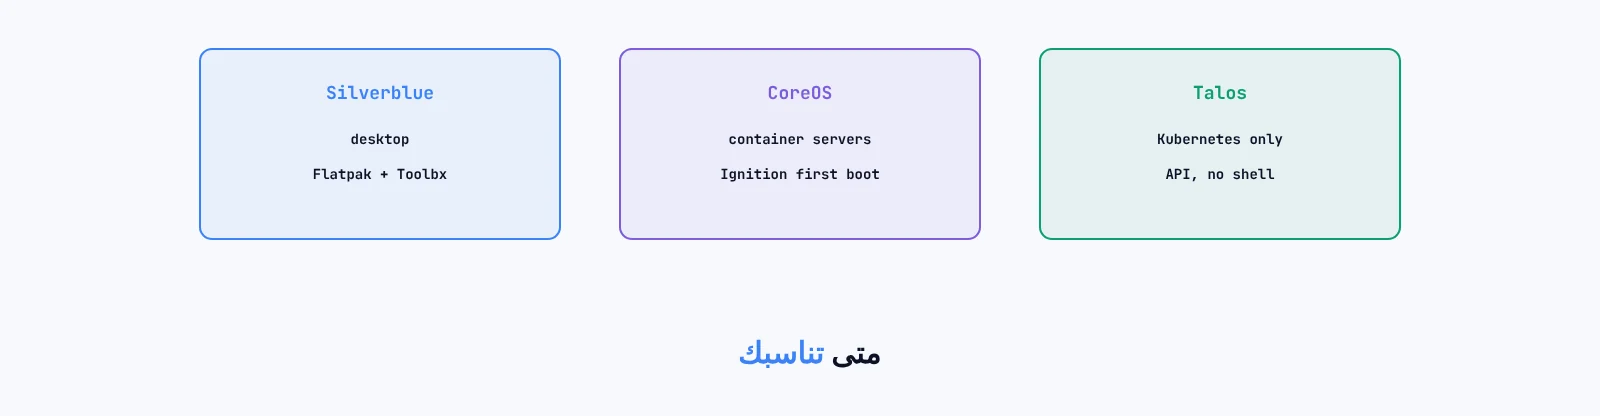
تناسب الخوادم التي تشغل حاويات فقط، ومجموعات Kubernetes، والأجهزة الطرفية الكثيرة التي يجب أن تتطابق، وأجهزة المطورين الذين يريدون نظاماً لا ينكسر بتحديث. ولا تناسب سيرفراً واحداً تقليدياً يشغل خدمات مثبتة من الحزم مباشرة وتُعدل إعداداته كثيراً، فهناك تصبح القيود عبئاً.
أخطاء شائعة
محاولة تثبيت الحزم كالمعتاد
البرامج في حاويات أو Flatpak.
حفظ البيانات خارج /var
تضيع أو تُرفض الكتابة.
الظن أن /etc لا يُعدل
يُعدل ويُدمج عند التحديث.
تحديث بلا خطة تراجع
الإصدار السابق في قائمة الإقلاع.
أسئلة يطرحها الناس
هل هذا مثل الحاويات؟
الفكرة نفسها مطبقة على النظام كله: صورة بإصدار، وتبديل كامل بدل التعديل.
هل يحتاج مساحة مضاعفة؟
لا، الملفات المشتركة بين الإصدارات تُخزن مرة واحدة كما رأينا.
الخلاصة
الأنظمة غير القابلة للتغيير تجعل النظام صورة بإصدار، فتنهي انحراف الإعدادات. وفي تجربة OSTree، أضاف الإصدار الثاني ملفين فقط وبقي الملف الكبير مشتركاً، وعمل الإصداران جنباً إلى جنب بروابط صلبة، وكان التراجع اختيار الإصدار السابق، وكشف الفحص تغيير بايت واحد.