سجلات لينكس: journalctl وملفات /var/log وتدويرها بـ logrotate
 aldawsari
سجلات لينكس هي أول مكان تذهب إليه حين يفشل شيء: خدمة لا تبدأ، أو دخول مرفوض، أو قرص امتلأ. وفي التوزيعات الحديثة مكانان للسجلات يعملان معاً: دفتر systemd الذي تقرؤه بـ journalctl، والملفات النصية التقليدية في /var/log. ومن يعرف كيف يصفي السجل بالخدمة والزمن والأهمية يجد السبب في دقيقة بدل ساعة. وفي هذا الدليل نقرأ سجلات نظام مختبرنا بعد يوم عمل من التجارب: خدمة سقطت عدة مرات، ومحاولات sudo مرفوضة، ومهام cron، ونكتب رسالة بأنفسنا ونتتبعها في المكانين، ثم ندوّر سجلاً بـ logrotate ونصطدم بخطأ صلاحيات يواجهه كثيرون.
نمر بالمكانين، والتصفية في journalctl، والحقول خلف كل سطر، وكتابة رسالة بـ logger، والملفات في /var/log، ثم التدوير والمساحة.
مكانان للسجلات
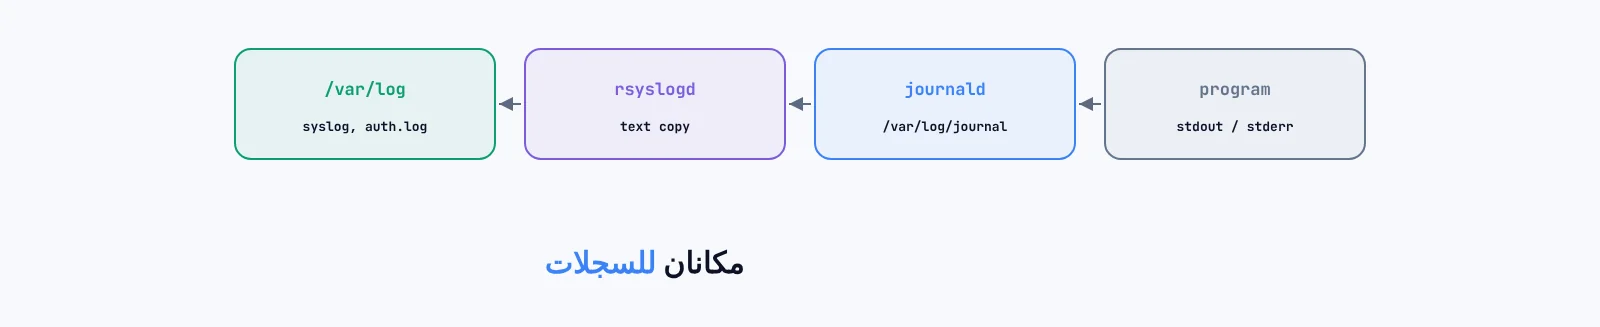
program --stdout/stderr--> systemd-journald --> /var/log/journal/<machine-id>/  (binary, journalctl)
                                    |
                                    +--> rsyslogd --> /var/log/syslog, auth.log ...  (text, grep/less)
$ journalctl --no-pager -q | wc -l
366
$ ls -la /var/log | awk '{print $5, $9}'
17421 auth.log    17523 dpkg.log    21727 syslog    4096 journal    4096 apt
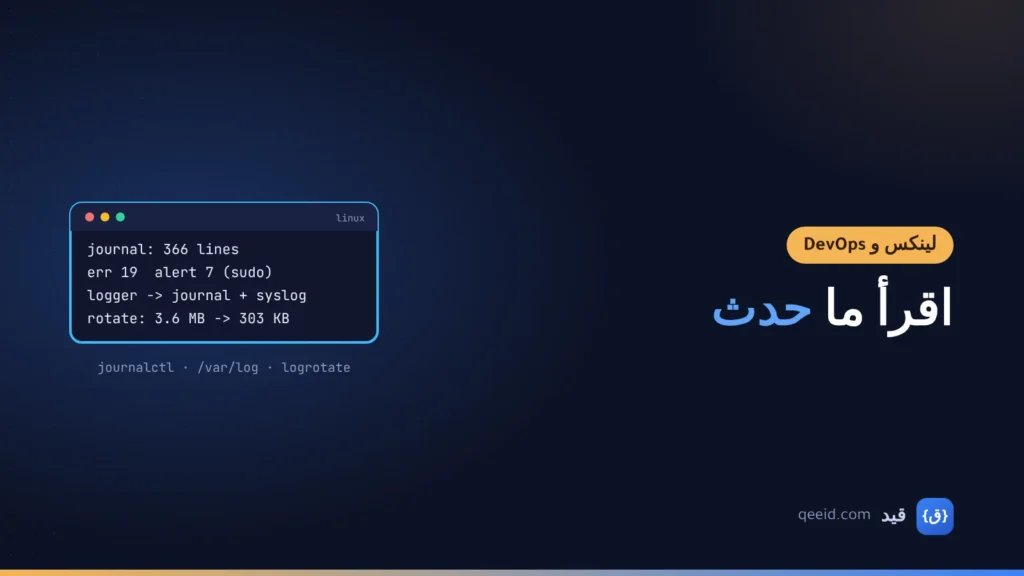
كل خدمة يشغلها systemd تُجمع مخرجاتها وأخطاؤها في الدفتر journal، بملفات ثنائية مفهرسة تقرؤها الأداة journalctl. وفي أوبونتو يعمل بجانبه rsyslog، فينسخ الرسائل إلى ملفات نصية مألوفة مثل syslog وauth.log، تقرؤها بـ grep وless. وفي دفتر نظامنا 366 سطراً بعد ساعة من التجارب. والمكانان يحملان المعلومة نفسها غالباً، لكن الدفتر أغنى بالحقول وأسهل في التصفية، والملفات النصية أسهل في النقل إلى أدوات أخرى.
التصفية في journalctl
$ journalctl -u qapp --no-pager -q | wc -l              # one unit
61
$ journalctl -u qapp --since "-3min" -o cat | grep -c heartbeat
13
$ journalctl -u qapp -g "KILL|exit-code" -q
Nov 15 19:34:59 qalab systemd[1]: qapp.service: Main process exited, code=killed, status=9/KILL
Nov 15 19:35:06 qalab systemd[1]: qapp.service: Failed with result 'exit-code'.
$ for p in 0 1 2 3 4 5 6 7; do journalctl -q -p $p..$p | wc -l; done
emerg 0  alert 7  crit 1  err 19  warning 20  notice 6  info 313  debug 0
$ journalctl -p alert -q
sudo[4089]: bob : command not allowed ; PWD=/ ; USER=root ; COMMAND=/usr/bin/cat /etc/shadow
# also: -f follow, -b this boot, -n 50 last lines, -r newest first, -k kernel
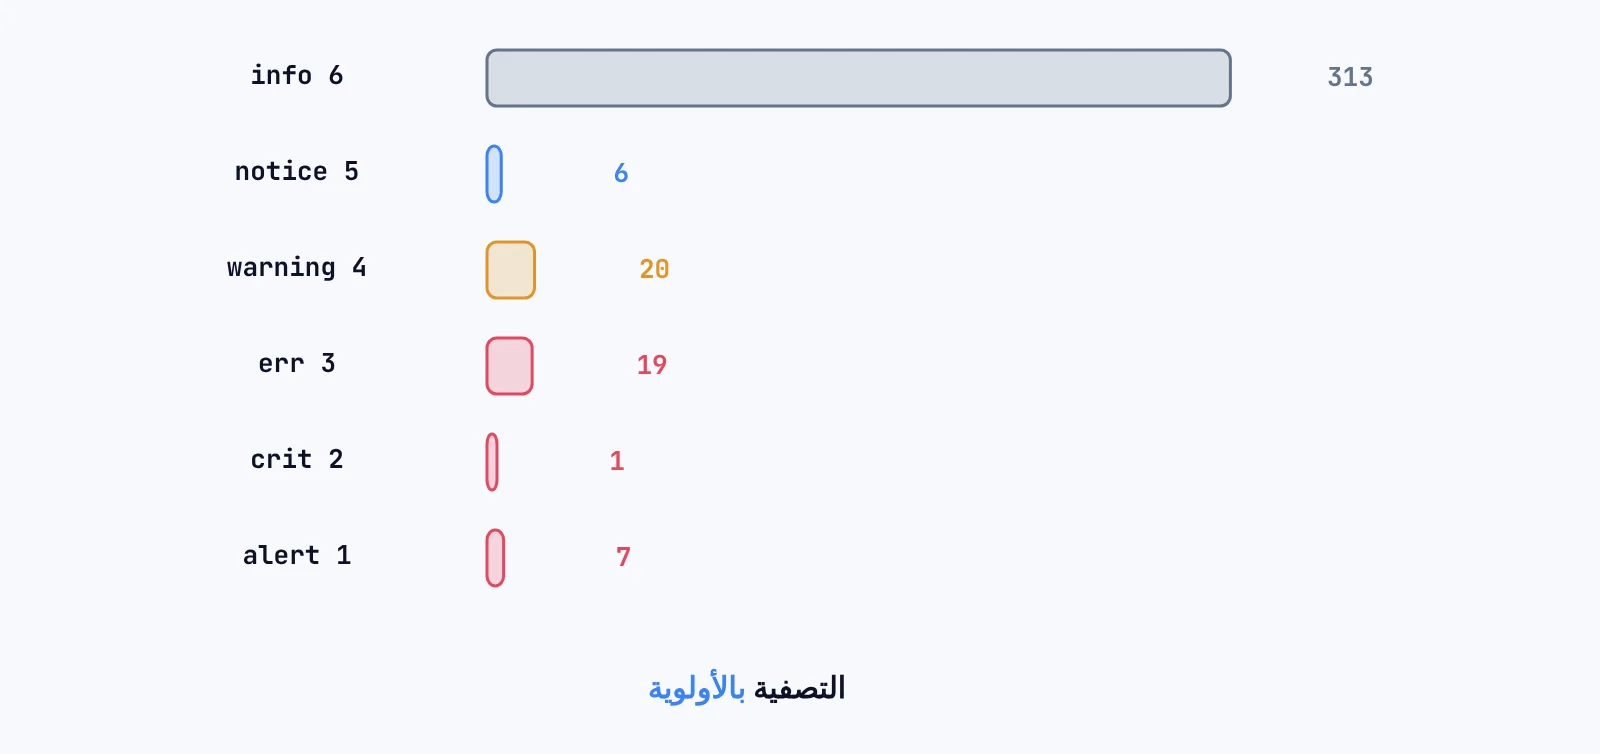
الخيار -u يعرض سجل خدمة واحدة، فوجدنا 61 سطراً لخدمتنا التجريبية، والخيار –since يحدد الزمن بصيغ مثل «-3min» أو تاريخ كامل، و-g يبحث بتعبير نمطي. وأقوى خيار -p: كل رسالة لها أولوية من 0 إلى 7، ومعظم السجل معلومات عادية، 313 سطراً من 366، بينما الأخطاء 19 والتحذيرات 20. فحين تبحث عن مشكلة ابدأ بـ -p err، فهي تعرض الخطأ وما هو أخطر منه. ولاحظ أن محاولات sudo المرفوضة سُجلت بأولوية alert، فهي أول ما يظهر لمن يراقب الأولويات العالية. وإدارة الخدمات التي تكتب هذه السجلات في إدارة الخدمات بـ systemd.
الحقول خلف كل سطر
$ journalctl -t qatest -o json-pretty
    "PRIORITY" : "3",
    "SYSLOG_IDENTIFIER" : "qatest",
    "_PID" : "5239",
    "MESSAGE" : "disk almost full on /srv",
    ...                                   # 19 fields in this entry
$ journalctl _PID=5239 ; journalctl _UID=1001 ; journalctl -o json | jq ...
السطر الذي تراه ملخص، وخلفه حقول كثيرة: في رسالتنا 19 حقلاً، منها رقم العملية والمستخدم والأولوية ومعرف الإقلاع والوقت بالميكروثانية. وكل حقل يصلح للتصفية مباشرة، كالأمر journalctl _UID=1001 لكل ما فعله مستخدم معين. والصيغة json تجعل السجل جاهزاً لأدوات التحليل والإرسال إلى خادم سجلات مركزي.
كتابة رسالة بـ logger
$ logger -t qatest -p user.err "disk almost full on /srv"
$ journalctl -t qatest -o short
Nov 15 19:35:56 qalab qatest[5239]: disk almost full on /srv
$ grep qatest /var/log/syslog
2026-11-15T19:35:56.499963+00:00 qalab qatest: disk almost full on /srv
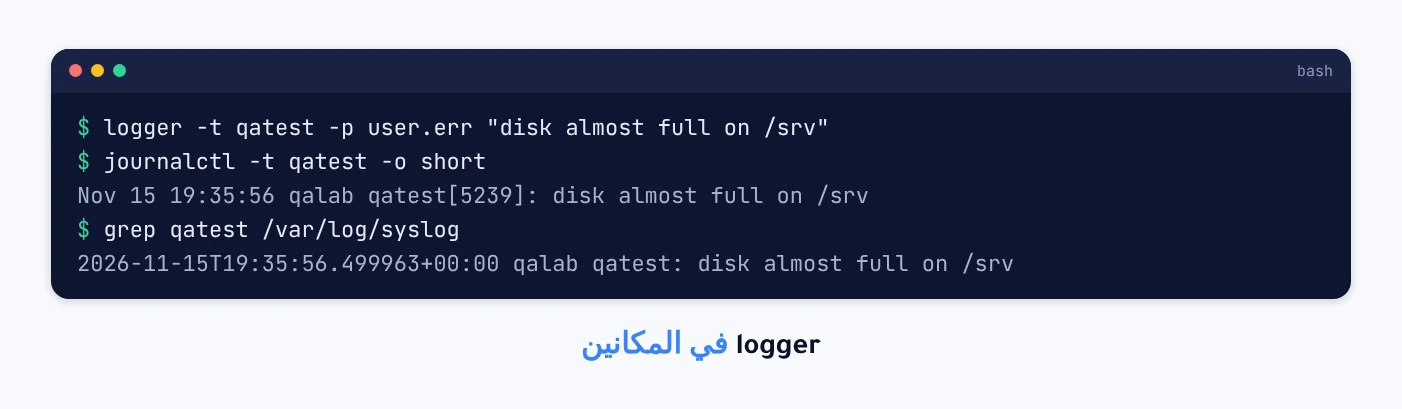
الأمر logger يكتب رسالة في السجل من سطر الأوامر أو من سكربت، والخيار -t يعطيها وسماً تبحث به لاحقاً، و-p يحدد الأولوية. وظهرت رسالتنا في المكانين معاً: في الدفتر بالوسم ورقم العملية، وفي /var/log/syslog بوقت دقيق حتى الميكروثانية. فاجعل سكربتاتك تكتب أخطاءها بـ logger، فتجدها مع بقية سجلات النظام بدل ملفات متناثرة.
الملفات في /var/log
$ grep -c COMMAND /var/log/auth.log
5
$ grep "not allowed" /var/log/auth.log
2026-11-15T19:25:08.997269+00:00 qalab sudo:      bob : command not allowed ; ... COMMAND=/usr/bin/cat /etc/shadow
2026-11-15T19:25:09.157066+00:00 qalab sudo:      bob : command not allowed ; ... COMMAND=/usr/bin/systemctl stop cron

syslog      general messages            auth.log   logins, sudo, ssh
dpkg.log    package installs/removals   apt/       apt history
kern.log    kernel messages             journal/   systemd journal (binary)
كل ملف في /var/log له موضوع. والأهم أمنياً auth.log، وفيه كل استخدام لـ sudo وكل دخول، فوجدنا فيه خمسة أوامر sudo، منها محاولتان مرفوضتان من المستخدم bob لقراءة ملف كلمات المرور وإيقاف خدمة. وdpkg.log سجل كل حزمة ثُبتت أو أزيلت، ويجيب عن سؤال «ماذا تغير أمس؟». وحين يكثر عدد الخوادم تُجمع هذه الملفات في مكان واحد، كما في السجلات المركزية بـ ELK.
التدوير بـ logrotate
$ cat /etc/logrotate.d/qapp
/var/log/qapp.log {
    size 1M
    rotate 3
    compress
    delaycompress
    missingok
    notifempty
    copytruncate
}
$ logrotate -f /etc/logrotate.d/qapp      # 60000 lines, 3641526 bytes
error: skipping "/var/log/qapp.log" because parent directory has insecure permissions
       (It's world writable or writable by group which is not "root") Set "su" directive ...
$ ls -ld /var/log  ->  drwxrwxr-x root syslog      # /etc/logrotate.conf has "su root adm", not read here
# add:  su root syslog
$ logrotate -f /etc/logrotate.d/qapp ; ls -l /var/log/qapp.log*
0        /var/log/qapp.log
3641526  /var/log/qapp.log.1
# append 7283052 bytes, run again:
0        /var/log/qapp.log
7283052  /var/log/qapp.log.1
303081   /var/log/qapp.log.2.gz           # 3641526 -> 303081 bytes compressed
$ logrotate -v /etc/logrotate.d/qapp
  log does not need rotating (log size is below the 'size' threshold)
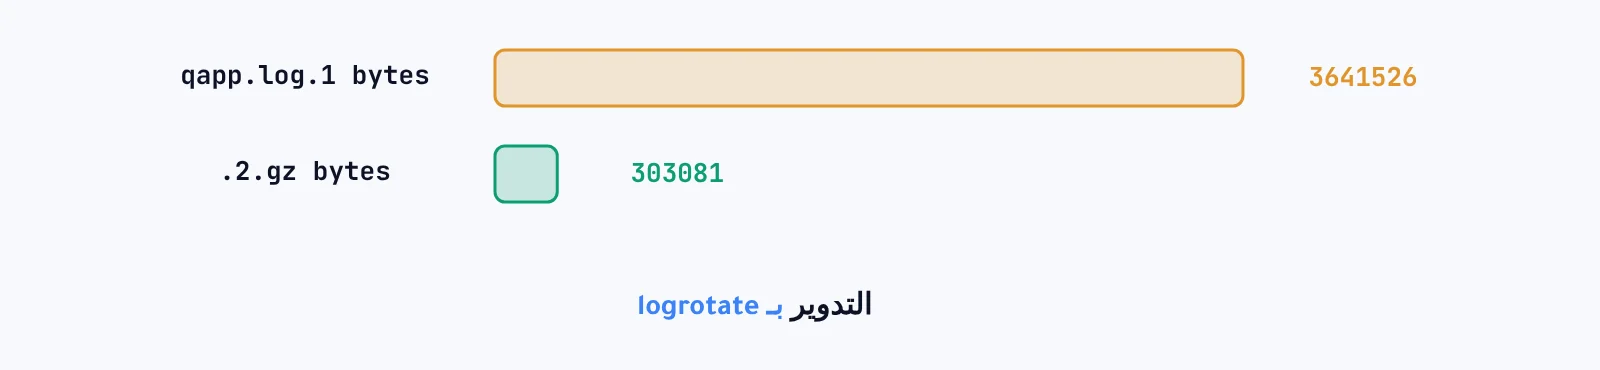
السجل الذي لا يُدوَّر يكبر حتى يملأ القرص. والأداة logrotate تنقل السجل الحالي إلى نسخة مرقمة وتبدأ ملفاً جديداً، وتضغط النسخ القديمة وتحذف ما زاد عن العدد المحدد، ويشغلها مؤقت يومي. وكتبنا قاعدة لسجل تجريبي، فرفضت الأداة العمل لأن المجلد /var/log في أوبونتو قابل للكتابة من مجموعة syslog. والإعداد العام فيه السطر su root adm، لكننا شغلنا الأداة على ملفنا وحده فلم تقرأه، فأضفنا su إلى القاعدة نفسها. بعدها دُوِّر السجل، وفي الدورة الثانية ضُغطت النسخة القديمة من 3.6 ميغابايت إلى 303 كيلوبايت، أي نحو 12 مرة. والخيار copytruncate ينسخ ثم يفرغ الملف، للبرامج التي لا تعيد فتح سجلها.
المساحة
$ journalctl --disk-usage
Archived and active journals take up 32.0M in the file system.
$ grep Storage /etc/systemd/journald.conf
#Storage=auto                         # persistent because /var/log/journal exists
$ journalctl --vacuum-size=200M       # or --vacuum-time=30d
# permanent limit: SystemMaxUse=500M in /etc/systemd/journald.conf.d/size.conf
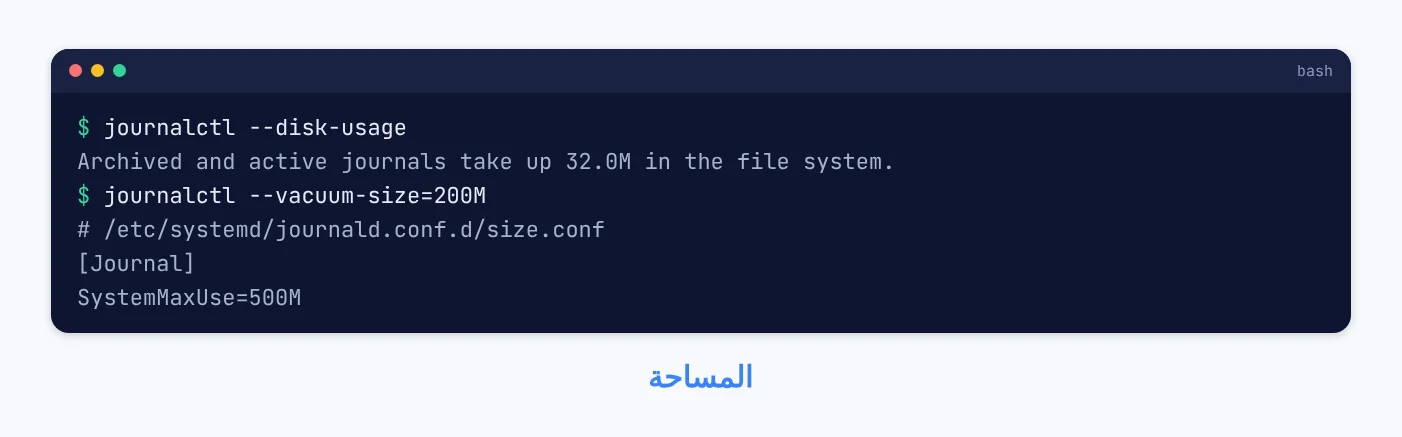
دفتر نظامنا الصغير يشغل 32 ميغابايت، ويُحفظ على القرص لأن المجلد /var/log/journal موجود، وبدونه يبقى في الذاكرة ويضيع عند إعادة التشغيل. والأمر –vacuum-size يحذف الأقدم حتى الحجم المطلوب، والإعداد SystemMaxUse يضع حداً دائماً.
أخطاء شائعة
قراءة السجل كله بلا تصفية
ابدأ بـ -u والخدمة و-p err و–since.
تجربة قاعدة logrotate وحدها دون su
رُفضت بسبب صلاحيات /var/log حتى أضفنا su.
دفتر بلا حد للحجم
SystemMaxUse يمنعه من التهام القرص.
تجاهل auth.log
فيه محاولات sudo المرفوضة وكل دخول.
أسئلة يطرحها الناس
لماذا لا يظهر سجل الإقلاع السابق؟
لأن الدفتر في الذاكرة فقط، وإنشاء /var/log/journal يجعله دائماً، ثم journalctl -b -1.
أيهما أستخدم: journalctl أم /var/log؟
journalctl للتصفية بالخدمة والأولوية، والملفات النصية لأدوات grep والنقل.
الخلاصة
في دفتر نظامنا 366 سطراً، منها 313 معلومات و19 خطأ و7 تنبيهات عالية كانت محاولات sudo مرفوضة. وصفّى -u خدمتنا إلى 61 سطراً، وكتب logger رسالة ظهرت في الدفتر وفي syslog، وخلفها 19 حقلاً. ورفض logrotate التدوير بسبب صلاحيات /var/log حتى أضفنا su، ثم ضغط 3.6 ميغابايت إلى 303 كيلوبايت، والدفتر كله 32 ميغابايت.