مشاركة الملفات في لينكس بـ NFS وSamba: إعداد الخادم واختبار الصلاحيات والسرعة
 aldawsari
مشاركة الملفات في لينكس تتم غالباً بأحد بروتوكولين: NFS حين تكون الأجهزة كلها لينكس أو يونكس، وSamba الذي يتكلم بروتوكول SMB حين يدخل ويندوز أو ماك أو طابعة مكتب. وكلاهما يبدو سهلاً في سطرين من الإعداد، لكن الأسئلة الحقيقية تظهر بعد التشغيل: من يملك الملف الذي كتبه مدير الجهاز العميل؟ هل الكتابة آمنة إن انقطعت الكهرباء؟ ماذا يرى زائر بلا كلمة مرور؟ وفي هذا المقال نبني خادم NFS وخادم Samba في آلة QEMU بنواة أوبونتو 6.8، ونركّب المشاركتين من الجهاز نفسه عبر 127.0.0.1، ونختبر الصلاحيات ونقيس الكتابة.
نمر بالاختيار بين البروتوكولين، وخادم NFS وملف exports، والمستخدم root على العميل، والكتابة المتزامنة وغير المتزامنة، ثم Samba ومستخدميه، وأخيراً التركيب بـ cifs وفحص الجلسات.
NFS أم Samba
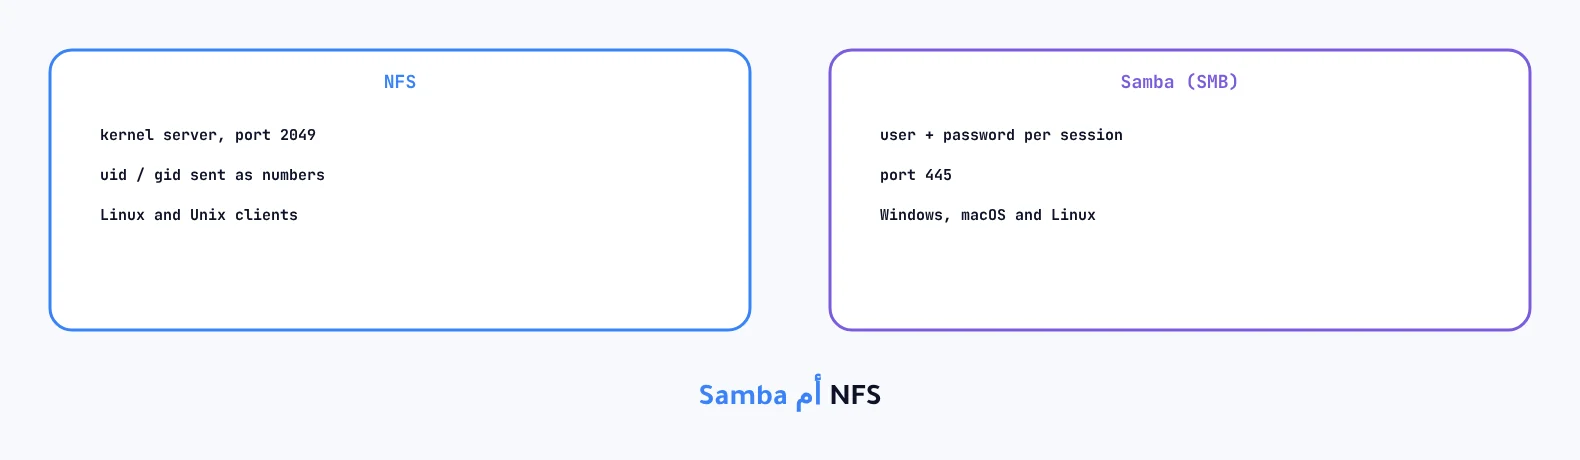
NFS يعمل داخل النواة، وينقل أرقام المستخدمين uid وgid كما هي، فيفترض أن الخادم والعميل يتفقان على أن الرقم 1500 هو المستخدم نفسه. وهذا مناسب لخوادم تطبيقات تتشارك مجلداً، أو لمجلدات المنازل في شبكة يديرها فريق واحد. أما Samba فيعمل في مساحة المستخدم ويطلب اسم مستخدم وكلمة مرور لكل جلسة، ويفهمه ويندوز دون إضافات. والمنفذ أيضاً مختلف: 2049 لـ NFSv4، و445 لـ SMB، ولا يُفتح أي منهما للإنترنت، بل لعناوين الشبكة الداخلية فقط عبر جدار الحماية في لينكس.
خادم NFS وملف exports
apt install nfs-kernel-server
# /etc/exports
/srv/share     127.0.0.1(ro,fsid=0,no_subtree_check)
/srv/share/nfs 127.0.0.1(rw,sync,no_subtree_check,root_squash)
/srv/share/ro  127.0.0.1(ro,no_subtree_check)
exportfs -ra && exportfs -v
cat /proc/fs/nfsd/versions                 # +3 +4 +4.1 +4.2
mount -t nfs4 127.0.0.1:/nfs /mnt/n
#  127.0.0.1:/nfs on /mnt/n type nfs4 (rw,vers=4.2,rsize=262144,wsize=262144,hard,proto=tcp,timeo=600,...)
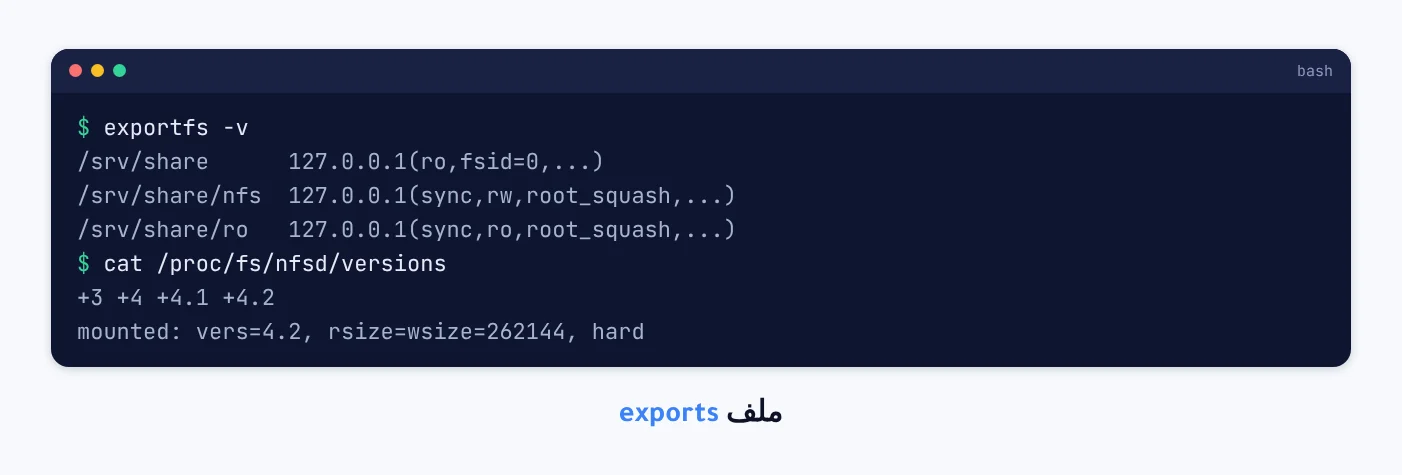
كل سطر في exports مجلد ثم العميل المسموح ثم الخيارات بين قوسين بلا مسافة قبلها، فالمسافة قبل القوس تجعل الخيارات لكل العالم. والعميل هنا عنوان واحد، وفي شبكة حقيقية تكتب شبكة مثل 10.0.0.0/24. والإصدار 4.2 تفاوض عليه العميل تلقائياً، بكتل نقل 256 كيلوبايت ووضع hard الذي يجعل العميل ينتظر الخادم إن غاب بدل إعادة خطأ. وواجهنا أمرين في التجربة: جذر النظام هنا لا يقبل التصدير، فاحتجنا جذراً صريحاً بـ fsid=0 تُرى المشاركات تحته بأسماء مثل /nfs. وحين كانت المجلدات الثلاثة على نظام ملفات واحد ظهرت المشاركة القابلة للكتابة للقراءة فقط بخيارات الجذر، فوضعنا كل مشاركة على نظام ملفات مستقل.
المستخدم root على العميل
client action                         export option        result
touch /mnt/n/by_root  (as root)       root_squash          Permission denied
su ali -c 'touch /mnt/n/by_ali'       root_squash          created, owner 1500:1500
touch /mnt/n/by_root2 (as root)       no_root_squash       created, owner 0:0
touch /mnt/r/x                        ro                   Read-only file system
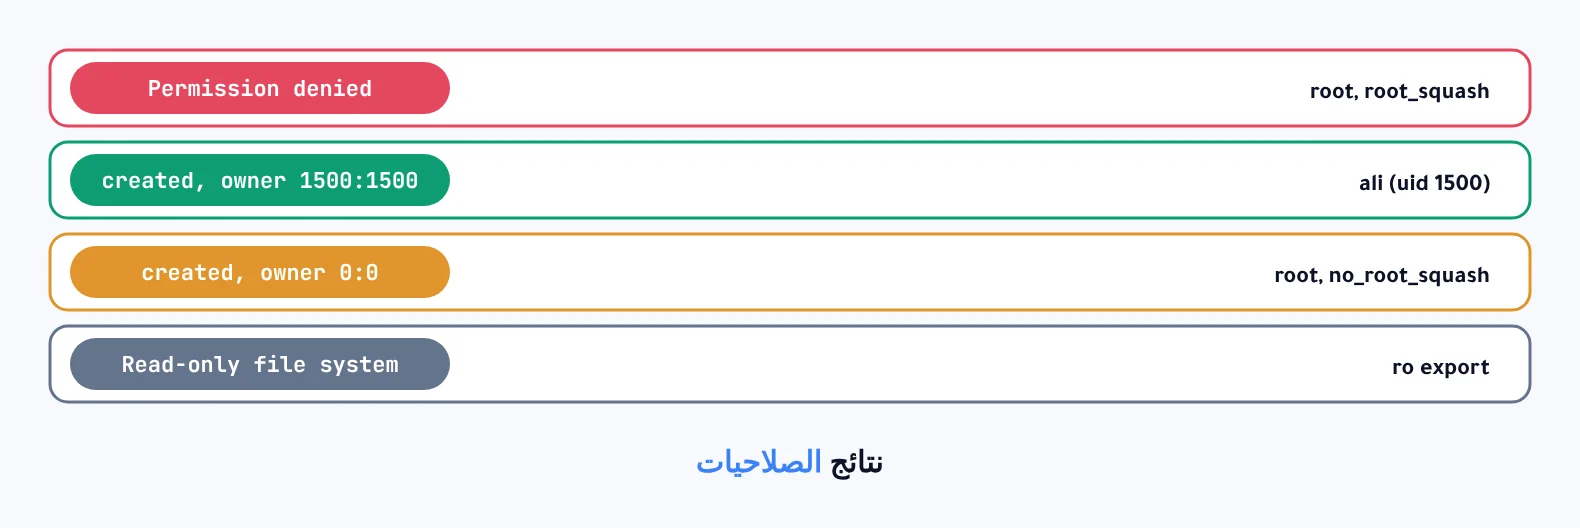
الخيار root_squash الافتراضي يحول المستخدم root القادم من العميل إلى المستخدم nobody، فلم يستطع الكتابة في مجلد يملكه ali، بينما ali نفسه كتب ملفه برقمه 1500. وهذه حماية مهمة: من يملك صلاحية root على جهاز عميل لا يصبح root على ملفات الخادم. وحين جربنا no_root_squash صار الملف مملوكاً للرقم صفر، وهذا الخيار يُترك لحالات خاصة كخادم نسخ احتياطي موثوق. وتطابق الأرقام بين الأجهزة هو أساس كل شيء هنا، وقواعد الملكية نفسها مشروحة في دليل الصلاحيات والملكية.
الكتابة المتزامنة وغير المتزامنة
64 MB dd as user ali, three runs each, server and client in the same emulated VM
export sync     2.98  2.44  4.59  2.72 s
export async    2.26  2.85  2.43 s
local ext4      0.88 s (conv=fsync)
200 small files over async export: 2.41 s
nfsstat -s: 2519 calls, 0 badcalls
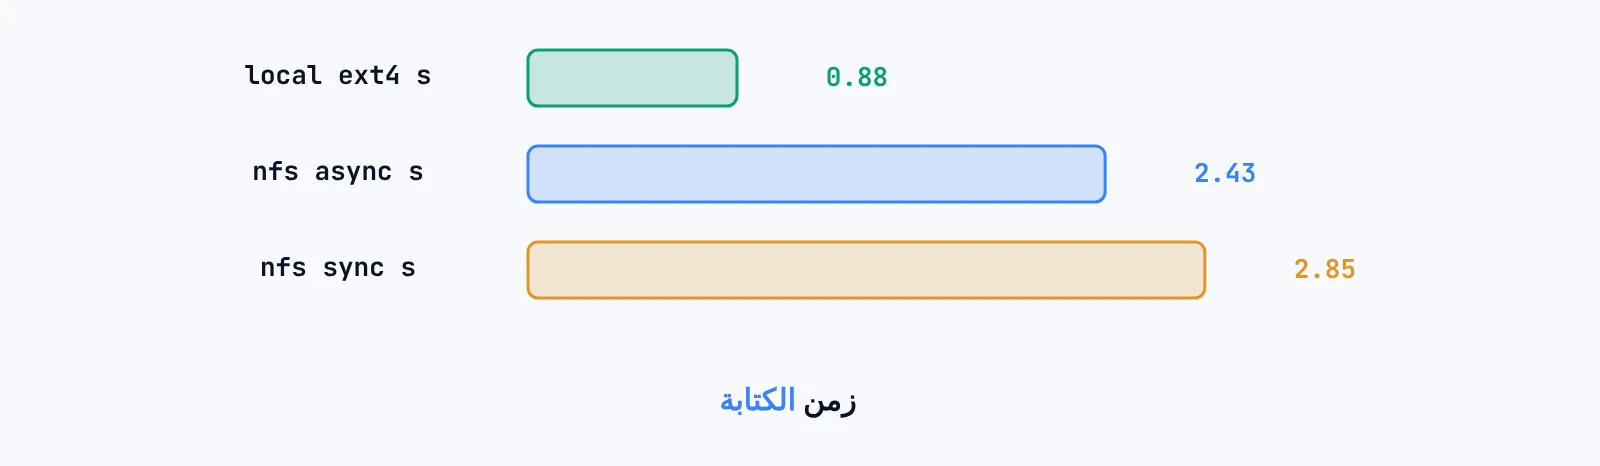
مع sync لا يرد الخادم بأن الكتابة تمت إلا بعد حفظها على القرص، ومع async يرد فوراً ويكتب لاحقاً، فإن سقط الخادم قبل ذلك ضاعت بيانات ظن العميل أنها حُفظت. وفي هذه التجربة كان الفرق صغيراً ومتذبذباً، لأن الخادم والعميل يتقاسمان معالجاً محاكى برمجياً فصار المعالج هو الحد لا القرص، والكتابة عبر NFS كانت أبطأ من الكتابة المحلية على القرص نفسه بين مرتين ونصف وخمس مرات. والقاعدة لا تتغير مع الأرقام: اترك sync إلا إن كانت البيانات قابلة لإعادة الإنشاء. والملفات الصغيرة كلفتها أعلى، فكل ملف عدة رسائل بين الطرفين.
Samba: مشاركة ومستخدم
[global]
  server role = standalone server
  map to guest = never
  disable netbios = yes
[team]
  path = /srv/share/smb
  valid users = ali
  read only = no
  create mask = 0640
[docs]
  path = /srv/share/ro
  read only = yes
  guest ok = yes
testparm -s                              Loaded services file OK.
smbpasswd -a ali                         Added user ali.
smbclient -N -L //127.0.0.1              team  docs  IPC$ (Samba 4.19.5-Ubuntu)
smbclient -N //127.0.0.1/team            tree connect failed: NT_STATUS_ACCESS_DENIED
smbclient -U ali%wrong //127.0.0.1/team  session setup failed: NT_STATUS_LOGON_FAILURE
smbclient -U ali //127.0.0.1/team -c 'put up.bin'   ok, 33554432 bytes
ls -l /srv/share/smb                     -rw-r----- 1 ali ali 33554432 up.bin
smbclient -N //127.0.0.1/docs -c 'put x.bin'        NT_STATUS_ACCESS_DENIED
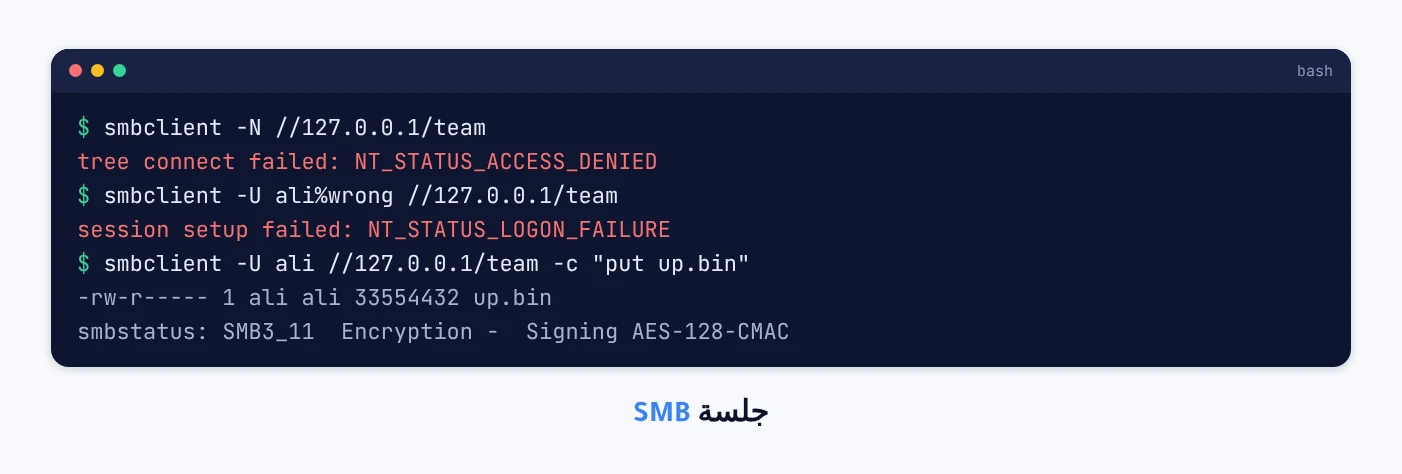
مستخدم Samba يجب أن يكون مستخدم لينكس موجوداً، ثم تضاف له كلمة مرور خاصة بـ Samba بالأمر smbpasswd، وهي منفصلة عن كلمة مرور الدخول. والزائر بلا كلمة مرور رأى قائمة المشاركات لكنه رُفض في team، وكلمة المرور الخاطئة رُفضت عند بدء الجلسة، والملف المرفوع حُفظ على القرص بمالكه الحقيقي ali وبالصلاحية 0640 التي حددها create mask. والمشاركة docs قبلت الزائر للقراءة ورفضت كتابته. وشغّل testparm بعد كل تعديل، فهو يكشف الأخطاء الإملائية قبل أن تعيد تحميل الخدمة.
التركيب بـ cifs وفحص الجلسات
mount -t cifs //127.0.0.1/team /mnt/c -o username=ali,password=...,uid=1500,gid=1500,vers=3.1.1
time cat /mnt/c/up.bin > /dev/null       # 1.09 s for 32 MB in this VM
sha256sum /tmp/up.bin /mnt/c/up.bin      # 475a1d7b9f6e5eaf  475a1d7b9f6e5eaf
smbstatus
#  ali  ali  127.0.0.1  SMB3_11  Encryption -  Signing partial(AES-128-CMAC)
# fstab: //srv/team /mnt/team cifs credentials=/root/.smbcred,uid=1500,_netdev,nofail 0 0
من لينكس تُركّب مشاركة Samba بالأداة mount.cifs، ويحدد الخياران uid وgid من يملك الملفات على العميل لأن SMB لا ينقل أرقام لينكس. وفي التجربة مررنا كلمة المرور في السطر، وفي الإعداد الدائم تضعها في ملف credentials بصلاحية 600 لا في fstab. والملف المقروء طابق بصمة الأصل. وأظهر smbstatus أن الجلسة بالإصدار SMB 3.1.1 بتوقيع AES-CMAC لكن دون تشفير، فإن كانت البيانات حساسة وتمر عبر شبكة غير موثوقة أضف server smb encrypt = required في القسم العام.
أخطاء شائعة
مسافة قبل القوس في exports
السطر /srv 10.0.0.5 (rw) يعطي الكتابة للجميع ويترك العنوان بخيارات افتراضية.
اختلاف أرقام المستخدمين بين الأجهزة
في NFS يرى الخادم الرقم لا الاسم، فيظهر الملف لمستخدم آخر.
تفعيل no_root_squash للتسهيل
يعطي كل root على أي عميل سيطرة كاملة على ملفات المشاركة.
كلمة مرور Samba في fstab
fstab مقروء للجميع، فاستعمل ملف credentials محمياً.
أسئلة يطرحها الناس
هل أستعمل NFSv3 أم v4؟
الإصدار 4 يعمل على منفذ واحد 2049 فيسهل جدار الحماية، وهو ما اختاره العميل تلقائياً في تجربتنا.
هل يمكن مشاركة المجلد نفسه بالبروتوكولين؟
نعم، لكن الأقفال لا تتنسق بينهما تماماً، فلا يكتب برنامجان على الملف نفسه من الطرفين.
الخلاصة
حوّل root_squash المستخدم root على العميل إلى nobody فرُفضت كتابته، بينما كتب ali ملفه برقمه 1500، ورفضت المشاركة المقروءة كل كتابة. وكتابة 64 ميغابايت عبر NFS أخذت بين 2.3 و4.6 ثوانٍ مقابل 0.88 محلياً في هذه الآلة المحاكاة. وفي Samba رُفض الزائر وكلمة المرور الخاطئة، وحُفظ الملف بالصلاحية 0640، وطابقت بصمة 32 ميغابايت قُرئت بـ cifs في 1.09 ثانية بجلسة SMB 3.1.1 موقعة غير مشفرة.