التحكم الإلزامي بالوصول في لينكس: AppArmor وSELinux بتجربة تمنع root نفسه
 aldawsari
التحكم الإلزامي بالوصول في لينكس طبقة حماية فوق الصلاحيات العادية، تقول ما الذي يحق لكل برنامج أن يفعله مهما كان المستخدم الذي يشغله، حتى لو كان root. فالصلاحيات التقليدية تسأل: من أنت؟ أما AppArmor وSELinux فيسألان: ما هذا البرنامج، وما الذي كُتب في سياسته؟ ولهذا إن اختُرق خادم ويب يعمل بصلاحيات واسعة، تبقى السياسة تمنعه من قراءة ما ليس له. وفي هذا الدليل نكتب سياسة AppArmor لبرنامج صغير ونحمّلها في نواة أوبونتو حقيقية، ثم نشغل البرنامج بصلاحيات root ونرى ما يُرفض وما يُسجل، ونقارن وضع الفرض بوضع الشكوى، ثم نقلع النواة نفسها بـ SELinux ونرى لماذا لا تحمي شيئاً دون سياسة.
نمر بالفرق بين التحكم الاختياري والإلزامي، والمختبر، وكتابة السياسة وتحميلها، وما رُفض وما سُجل، ووضع الشكوى، ثم SELinux وأوامره الأساسية.
الاختياري والإلزامي
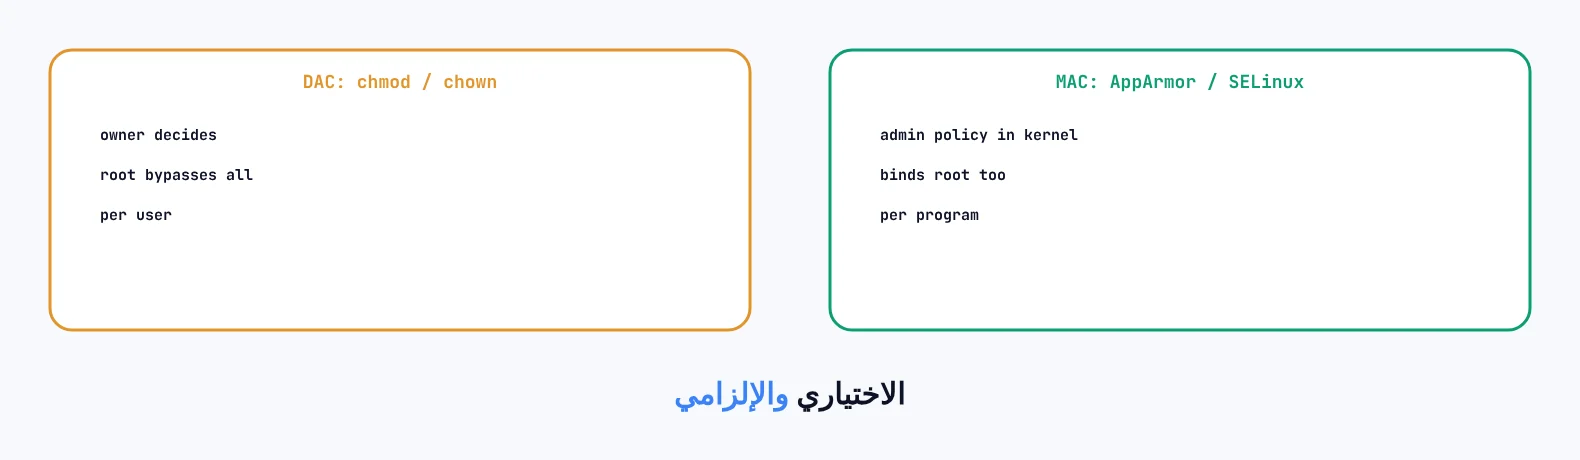
DAC (chmod/chown)    owner decides, root bypasses everything
MAC (AppArmor)       path-based profiles per program, default on Ubuntu, SUSE
MAC (SELinux)        label-based policy for every file and process, default on RHEL, Fedora
الصلاحيات العادية تحكم اختياري، لأن مالك الملف يقرر من يقرؤه، وroot يتجاوز كل شيء. وهذا يكفي لفصل المستخدمين عن بعضهم، كما في صلاحيات الملفات وsudo في لينكس، لكنه لا يحد برنامجاً يعمل بصلاحيات واسعة. والتحكم الإلزامي يكتب قواعده مدير النظام في سياسة تحملها النواة، ولا يستطيع البرنامج تغييرها. وAppArmor يكتب القواعد بمسارات الملفات فيسهل تعلمه، وSELinux يضع وسماً على كل ملف وعملية فهو أدق وأصعب.
المختبر
lab container:  LSM: initializing lsm=lockdown,capability,landlock,bpf     (no AppArmor, no SELinux)
lab VM:         qemu-system-x86_64, kernel 6.8.0-149-generic (Ubuntu)
                /sys/kernel/security/lsm -> lockdown,capability,landlock,yama,apparmor
نواة الحاوية التي نعمل عليها لا تفعّل أي وحدة إلزامية، فأقلعنا نواة أوبونتو العامة في آلة افتراضية صغيرة، وفيها AppArmor مفعل افتراضياً كما على أي سيرفر أوبونتو. وأدوات المستخدم apparmor_parser وaa-exec وaa-status أخذناها من حزمة أوبونتو نفسها. وكل الاختبارات نفذت بالمستخدم root داخل الآلة.
كتابة السياسة وتحميلها
# /etc/apparmor.d/labapp
profile labapp {
  /bin/busybox ixr,
  /data/ r,
  /data/** r,
  /tmp/out/ r,
  /tmp/out/** rw,
  deny /secret/** rw,
  /dev/null rw,
}
$ apparmor_parser -r /etc/apparmor.d/labapp      # rc=0, 0.27 s
$ aa-status
1 profiles are loaded.
1 profiles are in enforce mode.
   labapp
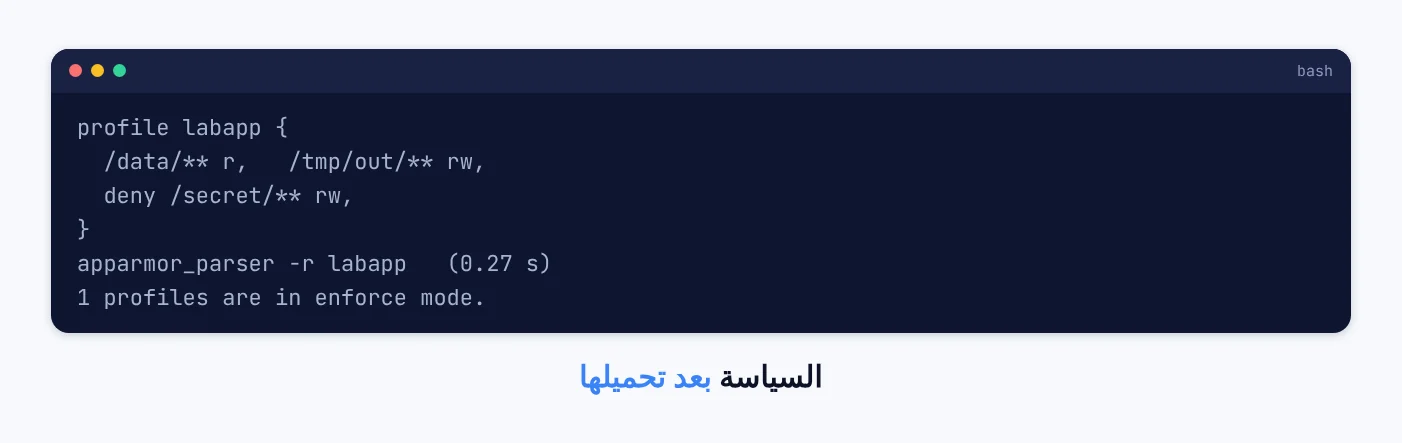
السياسة قائمة بيضاء: البرنامج يقرأ مجلد البيانات، ويكتب في مجلد مخرجاته فقط، وكل ما لم يُذكر ممنوع. والسطر deny يمنع صراحة مجلد الأسرار حتى لو أضاف أحد لاحقاً قاعدة أوسع. والأمر apparmor_parser يترجم السياسة ويحملها في النواة، واستغرق 0.27 ثانية في الآلة المحاكاة. وعلى سيرفر حقيقي ترتبط السياسة بمسار البرنامج، مثل /usr/sbin/nginx، فتطبق كلما شُغل. وفي المختبر استخدمنا aa-exec لتشغيل الأوامر تحت السياسة باسمها.
ما رُفض وما سُجل
uid 0 (root) everywhere
unconfined:  cat /secret/key                     -> TOPSECRET-KEY
confined:    cat /data/report.txt                -> quarterly numbers   rc=0
             cat /secret/key                     -> Permission denied   rc=1
             echo ok > /tmp/out/r.txt            -> written            rc=0
             echo x  > /tmp/other.txt            -> Permission denied   rc=1
             cat /etc/passwd                     -> Permission denied   rc=1
dmesg:
apparmor="DENIED" operation="mknod" class="file" profile="labapp" name="/tmp/other.txt" requested_mask="c"
apparmor="DENIED" operation="open"  class="file" profile="labapp" name="/etc/passwd" requested_mask="r"
apparmor="DENIED" operation="open"  class="file" profile="labapp" name="/proc/131/attr/current" requested_mask="r"
(no line for /secret/key)
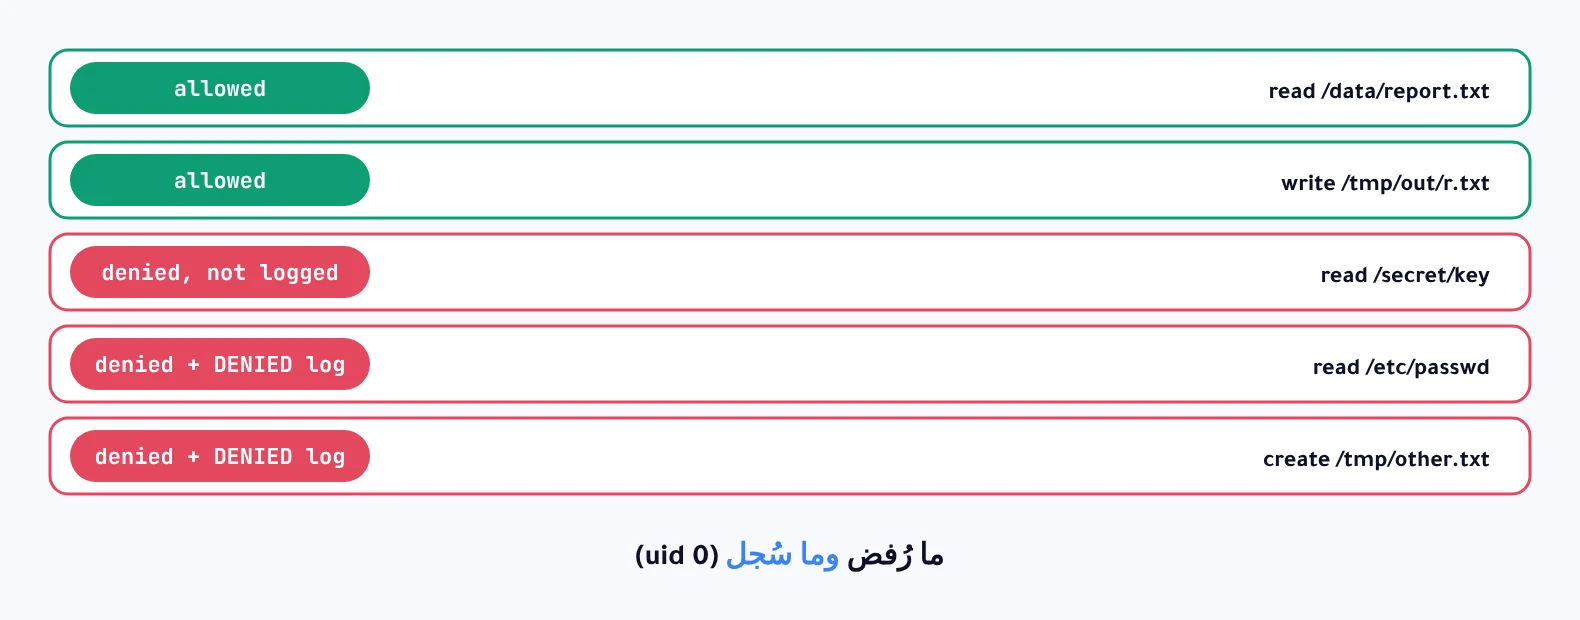
root نفسه قرأ ملف الأسرار حين كان خارج السياسة، ورُفض حين شغّل الأمر نفسه داخلها. ورُفضت كذلك الكتابة خارج مجلد المخرجات وقراءة ملف المستخدمين، وكلها برسالة الرفض العادية التي يعرفها البرنامج، فلا يحتاج البرنامج أي تعديل. وكل رفض سُجل في سجل النواة باسم السياسة والملف ونوع الطلب، وهذا ما تقرؤه حين يتعطل برنامج بعد تفعيل سياسته. لكن لاحظ الملاحظة المهمة: قراءة ملف الأسرار رُفضت ولم تُسجل، لأن قواعد deny الصريحة صامتة افتراضياً. فإن أردت أن ترى المحاولات عليها، اكتب audit deny بدلها.
وضع الشكوى
$ apparmor_parser -r -C /etc/apparmor.d/labapp       # complain mode
0 profiles are in enforce mode.
1 profiles are in complain mode.
confined: cat /etc/passwd  -> rc=0
          apparmor="ALLOWED" operation="open" class="file" profile="labapp" name="/etc/passwd"
confined: cat /secret/key  -> Permission denied  (explicit deny still enforced)
overhead, 3000 file reads in a shell loop (emulated VM):
run 1: unconfined 1.16 s, confined 1.71 s
run 2: unconfined 1.71 s, confined 0.59 s
run 3: unconfined 0.58 s, confined 0.57 s
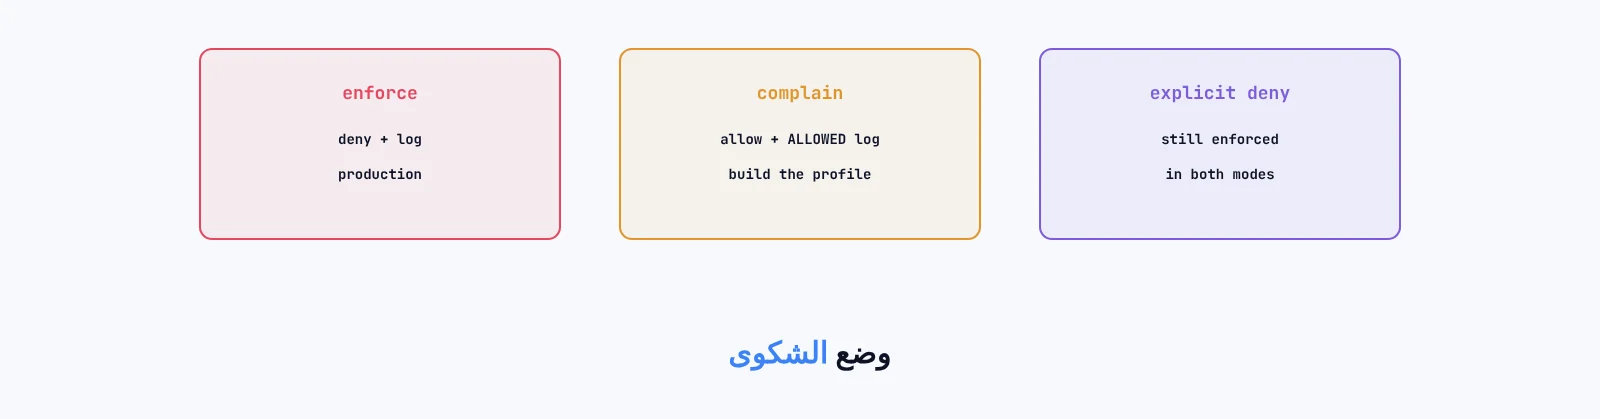
وضع الشكوى يسمح بكل شيء ويسجل ما كان سيرفضه بكلمة ALLOWED، وهو طريقة بناء سياسة لبرنامج جديد: شغله في هذا الوضع أياماً، واجمع ما احتاجه من السجل، ثم انقله إلى الفرض. والأداة aa-logprof تفعل ذلك تفاعلياً. ورأينا أن قاعدة deny الصريحة بقيت مفروضة حتى في وضع الشكوى. أما الكلفة، فثلاثة آلاف قراءة لم تظهر فرقاً ثابتاً: تبادل الوضعان الأسرع والأبطأ بين المحاولات، والتفاوت من الآلة المحاكاة نفسها لا من السياسة.
SELinux وأوامره الأساسية
same VM kernel booted with: lsm=lockdown,capability,selinux selinux=1
/sys/kernel/security/lsm   lockdown,capability,selinux
dmesg                      SELinux:  Initializing.
/sys/fs/selinux/enforce    0      policyvers 33      booleans: 0
process context            kernel        (no policy loaded: nothing is labeled)
# documented, not run (needs a policy package such as targeted):
getenforce ; sestatus
ls -Z /var/www/html            # system_u:object_r:httpd_sys_content_t:s0
semanage fcontext -a -t httpd_sys_content_t "/srv/site(/.*)?"
restorecon -Rv /srv/site
setsebool -P httpd_can_network_connect on
ausearch -m avc -ts recent | audit2why
أقلعنا النواة نفسها بـ SELinux بدل AppArmor، فأعلنت النواة تهيئته، وظهر نظام ملفاته، لكن بلا سياسة: صفر خيارات منطقية، وكل العمليات بالسياق المبدئي kernel. فالوحدة في النواة لا تحمي شيئاً وحدها، والحماية في السياسة التي تحملها التوزيعة، وهي على Red Hat وFedora السياسة targeted. ولم نشغل الأوامر أعلاه لأنها تحتاج تلك السياسة، وهي من التوثيق. وأشهر مشكلة مع SELinux ملف نُقل بأمر mv فاحتفظ بوسمه القديم، فيرفض خادم الويب قراءته، والحل restorecon لا تعطيل SELinux. وبقية طبقات حماية السيرفر في تقوية السيرفر وتأمين SSH.
أخطاء شائعة
تعطيل الحماية عند أول رفض
اقرأ سطر الرفض في السجل وأضف القاعدة الناقصة.
الفرض مباشرة لسياسة جديدة
ابدأ بوضع الشكوى واجمع الاحتياجات.
البحث عن رفض deny في السجل
صامت افتراضياً، استخدم audit deny.
mv بدل cp على نظام SELinux
الوسم القديم يبقى، فشغل restorecon.
أسئلة يطرحها الناس
هل أستطيع تشغيل AppArmor وSELinux معاً؟
لا، فكل نواة تفعل وحدة إلزامية رئيسية واحدة، والتوزيعة تختار واحدة منهما.
هل تحمي الحاويات؟
نعم، Docker يطبق سياسة AppArmor افتراضية على كل حاوية في أوبونتو، وPodman يستخدم وسوم SELinux على Fedora.
الخلاصة
في نواة أوبونتو حقيقية، حُمّلت سياسة AppArmor في 0.27 ثانية، فرفضت لـ root نفسه قراءة ملف الأسرار والكتابة خارج مجلد المخرجات، وسجلت ثلاث حالات رفض ولم تسجل رفض deny الصامت. ووضع الشكوى سمح وسجل ALLOWED، ولم تظهر كلفة ثابتة في ثلاثة آلاف قراءة. وSELinux بلا سياسة بدأ بصفر خيارات ولم يحمِ شيئاً.