كشف التسلل في لينكس: fail2ban لحظر التخمين وAIDE لمراقبة الملفات بالقياس
 aldawsari
كشف التسلل في لينكس له وجهان يكمل كل منهما الآخر: أداة تراقب السجلات وتحظر من يحاول التخمين قبل أن ينجح، وأداة تراقب الملفات وتخبرك إن تغير شيء لم تغيره أنت. والأولى fail2ban، والثانية AIDE. وكثير من الشروحات تكتفي بتثبيتهما بالإعداد الافتراضي، ثم لا يعرف صاحب السيرفر متى يحدث الحظر ولا كم يدوم ولا ماذا سيرى في تقرير الملفات. وفي هذا الدليل نشغل خادم SSH في مساحة شبكية معزولة، ونرسل إليه كلمات مرور خاطئة من مساحة ثانية في المختبر نفسه، ونقيس بالثانية متى حُظر العنوان ومتى رُفع الحظر وكيف تضاعف في المرة الثانية. ثم نبني قاعدة بيانات AIDE لمجلد موقع، ونغير فيه ما يتركه المتسلل عادة، ونقرأ التقرير.
نمر بإعداد fail2ban، وقياس الحظر الأول، والحظر المتزايد، وفحص المرشح، ثم AIDE من الإنشاء إلى التقرير، وكلفته على مجلد كبير.
إعداد fail2ban
# /etc/fail2ban/jail.local   (never edit jail.conf, it is replaced on upgrade)
[DEFAULT]
banaction = nftables-multiport
bantime   = 30          # lab value; 1h or more on a real server
findtime  = 60
maxretry  = 3
bantime.increment = true
ignoreip  = 127.0.0.1/8 203.0.113.10     # your office / VPN address
[sshd]
enabled = true
port    = 22
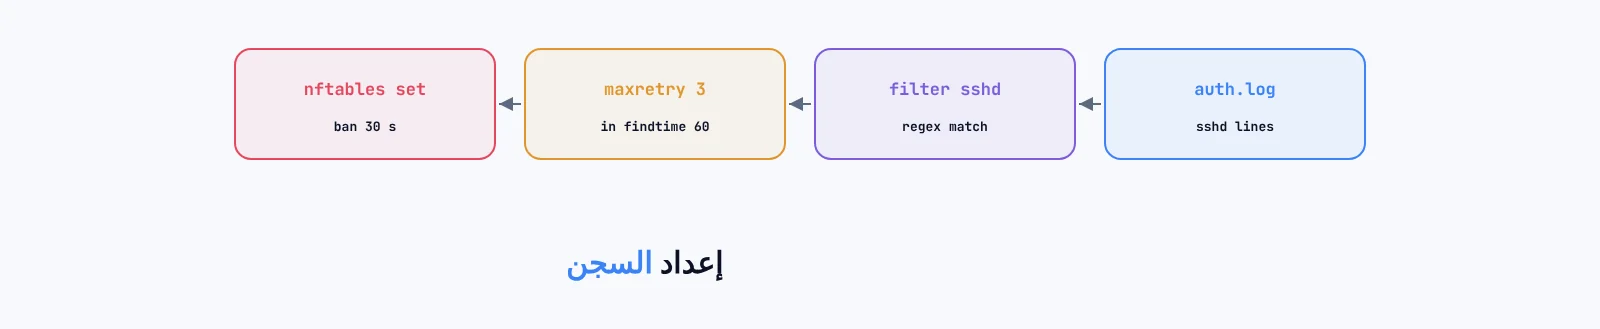
الفكرة بسيطة: fail2ban يقرأ سجل SSH، ويعد الأسطر التي تطابق مرشح الفشل لكل عنوان، فإن بلغت maxretry خلال findtime ثانية، نفذ إجراء الحظر، وهو هنا إضافة العنوان إلى مجموعة في nftables. وجعلنا مدة الحظر 30 ثانية لنقيسها في دقائق، أما على سيرفر حقيقي فساعة أو أكثر. وشغلنا fail2ban وخادم SSH كليهما داخل المساحة الشبكية للسيرفر، فقواعد الحظر لم تمس جدار الجهاز المضيف. والسطر ignoreip مهم: ضع فيه عنوانك الثابت، حتى لا يحظرك خطأ في كلمة المرور من جهازك.
قياس الحظر الأول
client, one wrong password per second for user "admin":
t=  0.2s attempt 1: Permission denied (publickey,password).
t=  1.4s attempt 2: Permission denied (publickey,password).
t=  2.4s attempt 3: ssh: connect to host 10.37.0.2 port 22: Connection refused
auth.log per attempt:  Invalid user admin from 10.37.0.1 port 42394
                       Failed password for invalid user admin from 10.37.0.1 port 42394 ssh2
22:47:14,108 [sshd] Found 10.37.0.1      (4th match)
22:47:14,699 [sshd] Ban 10.37.0.1
nft:  set addr-set-sshd { elements = { 10.37.0.1 } }
      tcp dport 22 ip saddr @addr-set-sshd reject with icmp port-unreachable
22:47:44,734 [sshd] Unban 10.37.0.1      t=32.8s port 22 reachable again
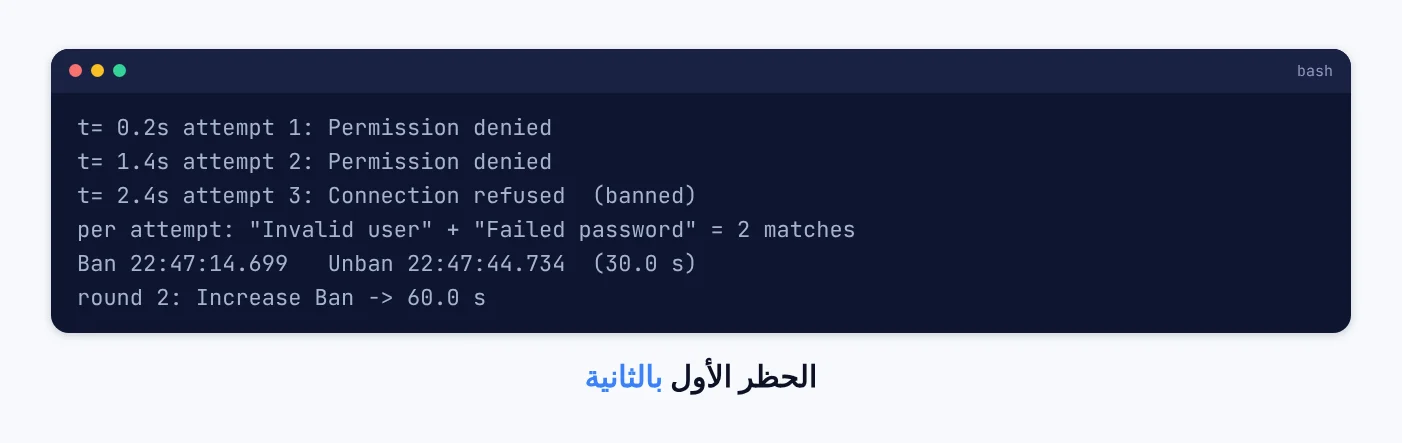
كنا نتوقع الحظر بعد المحاولة الثالثة، فجاء بعد الثانية. والسبب في السجل: كل محاولة باسم مستخدم غير موجود تكتب سطرين يطابقهما المرشح، سطر «مستخدم غير صالح» وسطر «فشل كلمة المرور»، فبلغ العداد أربعة بعد محاولتين. فالرقم maxretry يعد أسطراً مطابقة لا محاولات بالضرورة. والحظر نُفذ بعد 0.6 ثانية من آخر سطر، لأن المراقبة بأسلوب polling تقرأ الملف دورياً. وبعدها رأى المهاجم رفضاً فورياً للاتصال بدل طلب كلمة مرور. ورُفع الحظر بعد 30 ثانية تماماً. وفهم أين تُكتب هذه الأسطر وكيف تقرؤها في سجلات لينكس journalctl و/var/log.
الحظر المتزايد
second round, same client, right after the unban:
t=  0.2s attempt 1: Permission denied (publickey,password).
t=  1.2s attempt 2: ssh: connect to host 10.37.0.2 port 22: Connection refused
22:47:51,359 [sshd] Ban 10.37.0.1
22:47:51,360 [sshd] Increase Ban 10.37.0.1 (2 # 1m -> 2026-11-15 22:48:51)
22:48:51,405 [sshd] Unban 10.37.0.1      t=60.7s port 22 reachable again
fail2ban-client status sshd:   Total failed: 6    Total banned: 2
في الجولة الثانية حُظر العنوان بعد محاولة واحدة، لأن الإخفاقات السابقة ما زالت داخل نافذة الستين ثانية. ومع bantime.increment ضاعف fail2ban المدة إلى دقيقة كاملة، وقيست 60.0 ثانية بين الحظر ورفعه. فكل عودة بعد الحظر تطيل الحظر التالي، وهذا يجعل التخمين البطيء غير مجد دون أن تحظر أحداً إلى الأبد بخطأ واحد. ويحفظ fail2ban سجل الحظر في قاعدة بيانات، فيتذكر العناوين بعد إعادة تشغيله.
فحص المرشح قبل الاعتماد عليه
$ fail2ban-regex auth.log /etc/fail2ban/filter.d/sshd.conf
 4) [3] ^Failed (?:publickey|\S+) for (?P<cond_inv>invalid user )?... from <HOST>
 6) [3] ^[iI](?:llegal|nvalid) user ... from <HOST>
Lines: 22 lines, 10 ignored, 6 matched, 6 missed
الأداة fail2ban-regex تشغل المرشح على ملف سجل حقيقي وتقول كم سطراً طابق وأي تعبير طابقه. وهي أول ما تجربه إن لم يحظر fail2ban شيئاً، فأكثر الأسباب شيوعاً سجل في مكان آخر، أو تنسيق وقت لا يفهمه المرشح. وفي مختبرنا كتب sshd سجله دون توقيت، فأضفنا التوقيت بسكربت صغير، لأن fail2ban يتجاهل أي سطر لا يجد فيه وقتاً. وعلى أوبونتو الحديث يقرأ fail2ban من journald مباشرة بالإعداد backend = systemd.
AIDE: من الإنشاء إلى التقرير
# aide.conf
WEB = p+u+g+s+m+c+i+n+sha256
/var/www/site WEB
!/var/www/site/uploads
aide --init     204 entries, 10 ms, database 33,207 bytes
aide --check    "AIDE found NO differences"  (36 ms, rc=0)
-- changes made: a line added to index.php with its old mtime restored (touch -r),
   new inc/cache.php, inc/p7.php deleted, config.php chmod 666, new file in uploads/
aide --check    rc=7
  Added entries: 1     Removed entries: 1     Changed entries: 2
f+++++++++++++++++: .../www/inc/cache.php
f-----------------: .../www/inc/p7.php
f = p.. .....     : .../www/config.php        Perm   : -rw-r--r-- | -rw-rw-rw-
f > ... ....H     : .../www/index.php         Size   : 19 | 39   SHA256 changed
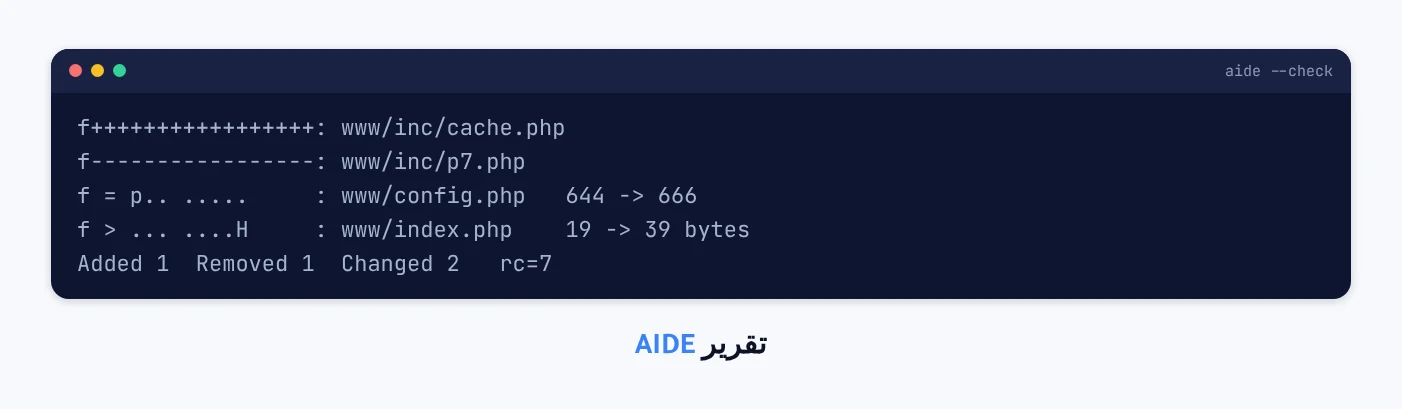
AIDE يحفظ بصمة كل ملف وصلاحياته ومالكه وحجمه في قاعدة بيانات، ثم يقارن الحالة الحالية بها. وغيرنا في مجلد الموقع ما يتركه المتسلل عادة: سطر مضاف إلى ملف قائم مع إعادة تاريخ تعديله القديم ليبدو كأنه لم يمس، وملف جديد بين ملفات الموقع، وصلاحيات مفتوحة على ملف الإعداد، وملف محذوف. فكشف التقرير الأربعة. والتغيير في index.php كُشف بالحجم والبصمة رغم أن تاريخ التعديل بقي كما هو، ولهذا لا تكتفِ بالتواريخ أبداً. ومجلد الرفع مستثنى لأنه يتغير كل يوم، فلم يذكر التقرير الملف الجديد فيه. وقيمة الخروج 7 مجموع ثلاث إشارات: إضافة وحذف وتغيير، وهي ما يفحصه سكربت التنبيه.
كلفته على مجلد كبير
/usr/bin with p+i+n+u+g+s+m+c+sha256
aide --init     2268 entries     20.9 s     database 264,062 bytes
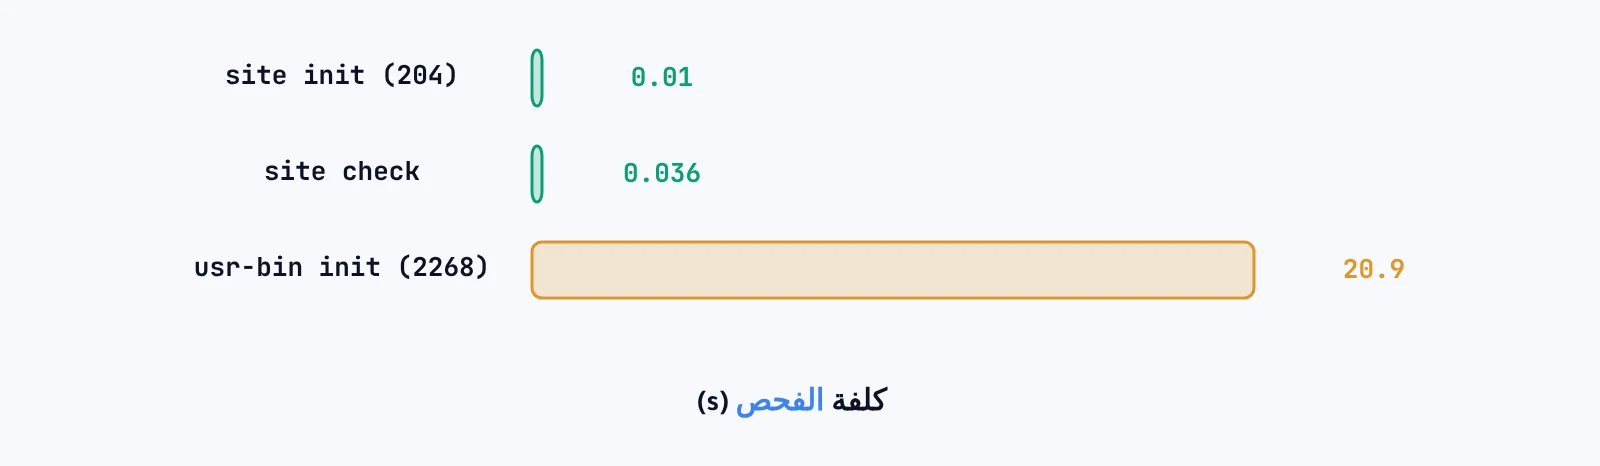
مجلد البرامج /usr/bin بألفي ملف احتاج 21 ثانية، لأن حساب البصمات يقرأ كل بايت. فالفحص اليومي لمسارات النظام والموقع مقبول ليلاً، لكنه ليس للمراقبة كل دقيقة. والقاعدة الأهم: قاعدة البيانات الأصلية يجب أن تُحفظ خارج السيرفر أو على وسيط للقراءة فقط، لأن من يملك صلاحيات root يستطيع تحديثها لتطابق تعديلاته. وبعد كل تحديث شرعي للحزم، شغل aide –update وراجع الفروق قبل اعتماد القاعدة الجديدة. وبقية خطوات إغلاق السيرفر في تقوية السيرفر وتأمين SSH.
أخطاء شائعة
تعديل jail.conf مباشرة
يُستبدل عند التحديث، فاكتب في jail.local.
نسيان ignoreip
خطآن في كلمة المرور قد يحظرانك كما رأينا.
قاعدة AIDE على السيرفر نفسه فقط
المتسلل يحدثها، فاحفظ نسخة خارجه.
مراقبة مجلد الرفع
تقرير مليء بالتغييرات العادية يجعلك تتجاهل الخطير.
أسئلة يطرحها الناس
هل يكفي fail2ban إن كانت كلمات المرور معطلة؟
المفاتيح تمنع التخمين أصلاً، وfail2ban يقلل الضجيج ويحمي خدمات أخرى بكلمات مرور مثل لوحات الإدارة والبريد.
كم مرة أشغل AIDE؟
مرة يومياً بمهمة مجدولة ترسل التقرير حين تكون قيمة الخروج غير صفر.
الخلاصة
حظر fail2ban العنوان بعد محاولتين لأن كل محاولة كتبت سطرين، خلال 0.6 ثانية من آخرها، ورُفع الحظر بعد 30 ثانية، وتضاعف إلى 60 في الجولة الثانية. وكشف AIDE في 36 مللي ثانية ملفاً مضافاً وآخر محذوفاً وصلاحيات مفتوحة وتعديلاً بتاريخ مزور، واحتاج 21 ثانية لبناء قاعدة 2268 ملفاً.